Un lundi matin, les employés ne peuvent plus ouvrir leurs fichiers. Une note s’affiche à l’écran : vos données sont chiffrées et une rançon est exigée. Pour une PME, ce scénario n’a rien de théorique. Les rançongiciels visent souvent des organisations qui n’ont ni équipe de sécurité dédiée ni procédure claire. Ce sont des cibles plus faciles.
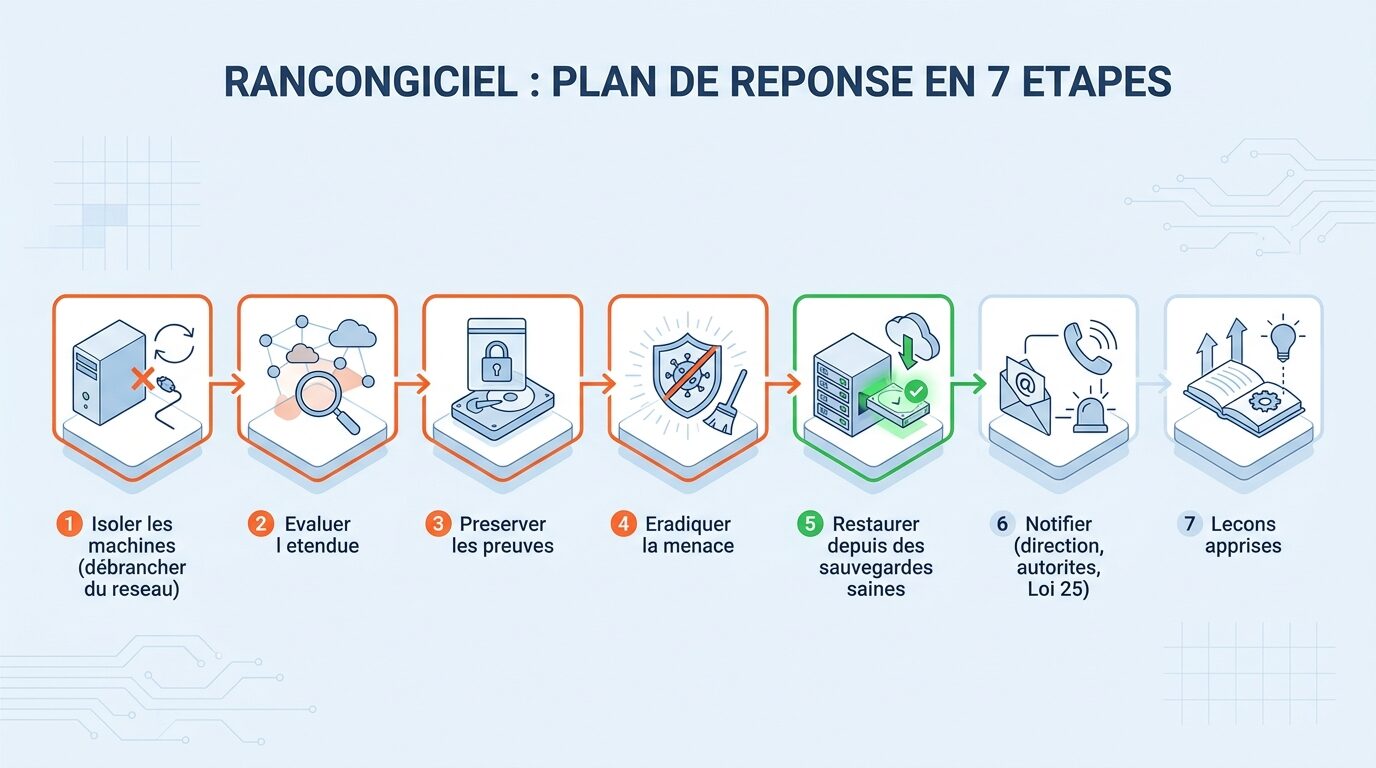
La bonne nouvelle, c’est qu’une réponse structurée réduit nettement les dégâts. Voici les 7 étapes à suivre, idéalement intégrées à votre plan de réponse aux incidents avant qu’une attaque ne survienne.
Étape 1 : Isoler immédiatement les systèmes touchés
La priorité absolue est d’empêcher le rançongiciel de se propager à d’autres postes, serveurs ou sauvegardes.
- Débranchez le câble réseau et coupez le Wi-Fi des appareils touchés.
- N’éteignez pas les machines, sauf avis contraire d’un spécialiste : la mémoire vive peut contenir des traces utiles à l’enquête.
- Ne supprimez aucun fichier et ne lancez pas de nettoyage improvisé.
- Si possible, coupez les accès à distance (VPN, bureau à distance) le temps d’évaluer la situation.
Étape 2 : Activer votre cellule de crise
Une attaque, ce n’est pas seulement un problème technique. Réunissez rapidement les personnes qui prennent les décisions :
- la direction, qui tranche sur les questions d’affaires ;
- votre responsable TI ou votre fournisseur de services gérés ;
- le responsable de la protection des renseignements personnels, rôle obligatoire au Québec ;
- votre assureur, si vous avez une police cyber : plusieurs contrats exigent d’être avisés rapidement et prévoient l’accès à des experts.
Communiquez par un canal sûr, par exemple par téléphone ou depuis des appareils non compromis, car vos courriels peuvent être surveillés par les attaquants.
Étape 3 : Évaluer l’étendue de l’attaque
Avant d’agir, il faut comprendre ce qui est touché. Cette étape permet de choisir la bonne stratégie de restauration.
- Identifiez la variante du rançongiciel à partir de la note de rançon ou de l’extension des fichiers chiffrés.
- Dressez la liste des systèmes, comptes et données touchés.
- Vérifiez s’il y a eu exfiltration : bien des groupes volent les données avant de les chiffrer, puis menacent de les publier.
- Conservez les preuves (journaux, captures d’écran, note de rançon) pour l’enquête et l’assurance.
Étape 4 : Contenir et protéger vos sauvegardes
Vos sauvegardes sont votre meilleure porte de sortie. Les attaquants le savent et cherchent souvent à les détruire.
- Assurez-vous que les sauvegardes hors ligne ou immuables sont bien isolées du réseau.
- Depuis un appareil sain, changez les mots de passe des comptes administrateurs et de service.
- Désactivez les comptes compromis et supprimez les accès inconnus.
- Bloquez les adresses et domaines malveillants repérés pendant l’analyse.
Étape 5 : Notifier et communiquer
Au Québec, la Loi 25 impose des obligations précises lorsqu’un incident touche des renseignements personnels :
- inscrire l’incident au registre des incidents de confidentialité ;
- aviser la Commission d’accès à l’information (CAI) et les personnes concernées si l’incident présente un risque de préjudice sérieux ;
- prendre des mesures raisonnables pour limiter le préjudice.
Il est aussi recommandé de signaler l’attaque à la police et au Centre canadien pour la cybersécurité. Pour vos employés, clients et partenaires, préparez des messages factuels et cohérents. Le silence ou l’improvisation abîment la confiance plus durablement que l’incident lui-même.
Quant à la rançon, la payer ne garantit ni la récupération des données ni leur suppression chez les attaquants, et peut faire de vous une cible pour une nouvelle attaque. Si la question se pose, prenez cette décision avec des experts, votre assureur et un conseiller juridique.
Étape 6 : Éradiquer la menace et restaurer
Restaurer trop vite sur un environnement encore infecté, c’est risquer une deuxième attaque.
- Réinstallez les systèmes compromis à partir d’images saines plutôt que de vous contenter de les « nettoyer ».
- Fermez la porte d’entrée utilisée par les attaquants : hameçonnage, accès à distance exposé, vulnérabilité non corrigée, etc.
- Restaurez les données à partir de sauvegardes vérifiées, en commençant par les systèmes essentiels à vos activités.
- Surveillez le réseau de près pendant plusieurs semaines pour détecter toute activité suspecte.
Étape 7 : Tirer les leçons et renforcer vos défenses
Une fois la crise passée, faites un bilan honnête : qu’est-ce qui a fonctionné, qu’est-ce qui a manqué et combien de temps chaque étape a-t-elle pris ? Transformez ensuite ce bilan en actions concrètes :
- activer l’authentification multifacteur partout où c’est possible ;
- appliquer la règle de sauvegarde 3-2-1, avec au moins une copie hors ligne, et tester régulièrement les restaurations ;
- appliquer les correctifs de sécurité sans délai ;
- déployer une solution de détection et de réponse sur les postes (EDR) ;
- former vos employés à reconnaître l’hameçonnage ;
- mettre à jour votre plan de réponse et le tester au moins une fois par année.
Préparer aujourd’hui plutôt que réagir demain
Une PME n’a pas besoin d’un centre d’opérations de sécurité pour bien réagir à un rançongiciel. Il lui faut un plan clair, des sauvegardes fiables et les bons contacts sous la main. Chaque heure gagnée pendant la crise réduit l’arrêt de vos activités, les coûts et l’atteinte à votre réputation.
Besoin d’aide pour vous préparer ? L’équipe de WeITSM accompagne les PME du Québec dans l’évaluation de leurs risques, la mise en place de sauvegardes résilientes et l’élaboration de plans de réponse aux incidents. Contactez-nous pour faire le point sur votre niveau de préparation.


