Points clés à retenir (TL;DR)
Synthèse exécutive- L'authentification multifacteur (MFA) ajoute une seconde preuve d'identité au mot de passe : un identifiant volé seul ne suffit plus à entrer.
- C'est la mesure au meilleur rapport effort/protection : elle bloque la très grande majorité des prises de contrôle de compte, pour un coût quasi nul.
- Toutes les méthodes ne se valent pas : clé de sécurité > application d'authentification > SMS. Le SMS reste mieux que rien, mais évitez‑le sur les comptes sensibles.
- Le MFA doit couvrir tout le monde et tous les points d'entrée — y compris la direction, les comptes administrateurs et les accès distants (VPN, bureau à distance, messagerie web).
- Nouvelle menace à connaître : la fatigue MFA. Règle d'or — n'approuvez jamais une demande que vous n'avez pas déclenchée vous‑même.
Contexte : pourquoi le mot de passe ne protège plus
La quasi‑totalité des intrusions dans les PME ne reposent pas sur une faille sophistiquée, mais sur un compte légitime dont l’identifiant a fui. Les mots de passe se retrouvent dans les fuites de bases de données, se devinent, se repiquent par hameçonnage ou par logiciel espion. Comme la plupart des gens réutilisent le même mot de passe d’un service à l’autre, un attaquant qui obtient un couple courriel / mot de passe le teste automatiquement partout (une technique appelée credential stuffing).
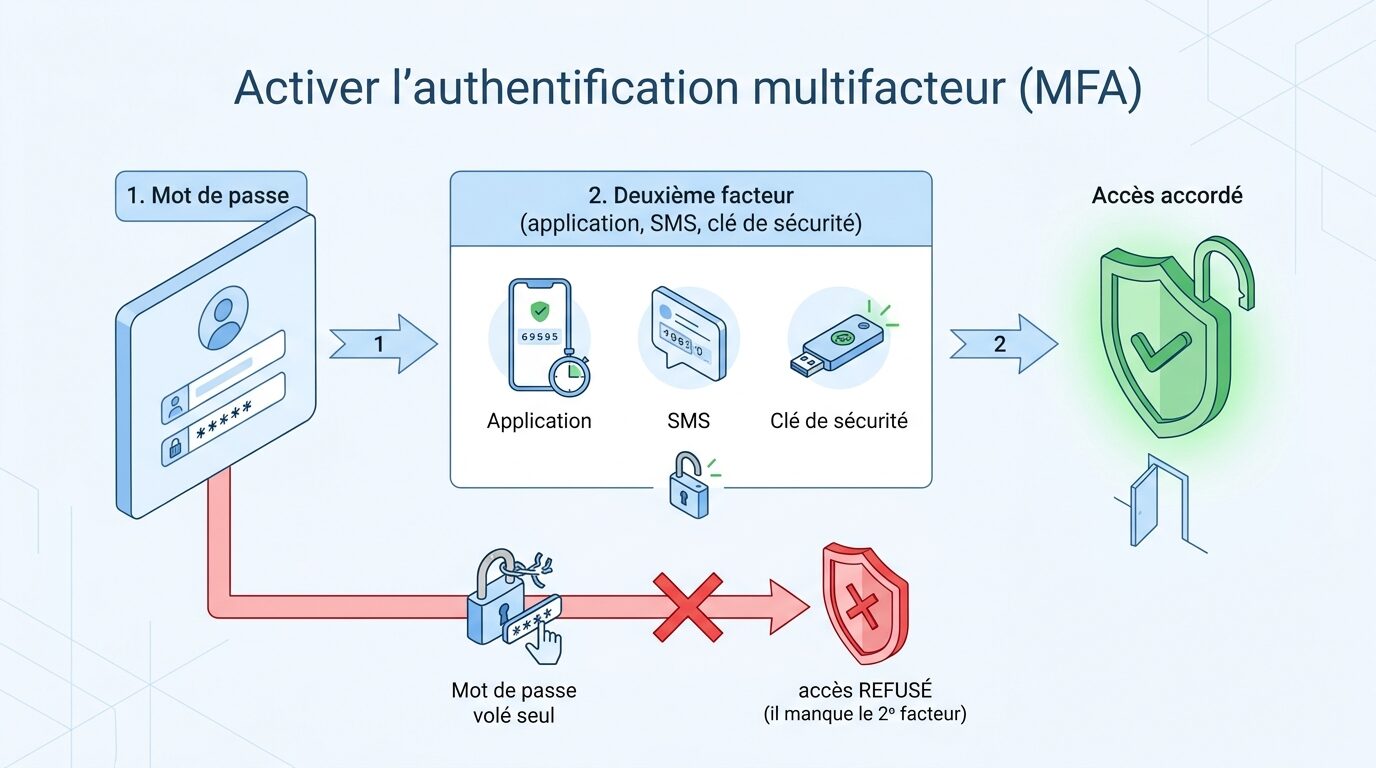
Le MFA casse net cette logique : même avec le bon mot de passe, l’accès est refusé sans la seconde preuve. C’est la raison pour laquelle cyberassureurs, organismes gouvernementaux et normes de sécurité en font aujourd’hui une exigence de base, et non une option.
Comment ça fonctionne : les trois facteurs
Une authentification forte combine au moins deux catégories de preuves différentes :
- Ce que vous savez : le mot de passe ou un code PIN.
- Ce que vous possédez : un téléphone qui reçoit une approbation, une application qui génère un code, ou une clé de sécurité physique.
- Ce que vous êtes : une empreinte digitale, la reconnaissance faciale.
Le principe : un attaquant peut voler ce que vous savez, mais il lui est bien plus difficile de voler en même temps ce que vous possédez ou ce que vous êtes. C’est cette combinaison qui fait la force du dispositif.
Quelle méthode choisir
Les méthodes ne se valent pas en robustesse. Classées de la plus sûre à la plus faible :
| Méthode | Robustesse | Pour qui |
|---|---|---|
| Clé de sécurité physique (FIDO2) | Très élevée — résiste à l’hameçonnage | Comptes administrateurs, direction, accès critiques |
| Application d’authentification (approbation ou code) | Élevée | Tous les employés — le bon défaut |
| Code par SMS | Moyenne — vulnérable au détournement de carte SIM | Mieux que rien, à éviter sur les comptes sensibles |
Pour la plupart des PME, l’application d’authentification est le meilleur équilibre coût / sécurité / simplicité. Réservez les clés physiques aux comptes à privilèges, qui sont les plus convoités.
Où activer le MFA : ne laissez aucune porte ouverte
Une seule porte sans MFA suffit à l’attaquant. Couvrez en priorité :
- La messagerie et la suite collaborative (c’est la cible numéro un).
- Les accès distants : VPN, bureau à distance, portails web exposés sur Internet.
- Les comptes administrateurs, sans aucune exception.
- Les applications métier contenant des données sensibles (comptabilité, RH, CRM).
Pensez aussi à désactiver les anciens protocoles d’authentification qui ne savent pas gérer le MFA : laissés actifs, ils offrent une voie de contournement directe.
Déployer sans provoquer de rejet
L’échec d’un déploiement MFA est presque toujours humain, pas technique. Pour une adoption réussie :
- Communiquez à l’avance : expliquez le pourquoi, pas seulement le comment.
- Accompagnez l’inscription (quelques minutes par personne) et prévoyez une procédure de secours en cas de perte du téléphone.
- Rendez le MFA obligatoire après une courte période de grâce : un MFA facultatif n’est jamais activé par ceux qui en auraient le plus besoin.
Le piège à connaître : la fatigue MFA
Quand un attaquant possède déjà votre mot de passe, il peut déclencher une avalanche de demandes d’approbation sur votre téléphone, en espérant que vous en validiez une par lassitude ou par réflexe. La parade tient en une phrase : n’approuvez jamais une demande que vous n’avez pas initiée. Si des notifications arrivent sans raison, c’est le signal que votre mot de passe est compromis : changez‑le immédiatement et signalez‑le à votre équipe TI. Les méthodes modernes (correspondance de numéro, approbation contextuelle) réduisent fortement ce risque.
À retenir
Le MFA est le premier geste à poser, avant tout autre projet de cybersécurité : il transforme un mot de passe volé en simple tentative avortée. Activez‑le pour tout le monde, partout, avec une application d’authentification (et des clés physiques pour les comptes à privilèges), coupez les anciens protocoles, et formez vos équipes à ne jamais approuver une demande surprise.
Vous voulez déployer le MFA proprement dans votre organisation — couverture complète, procédure de secours, zéro friction pour les employés ? Parlez à WeITSM.


