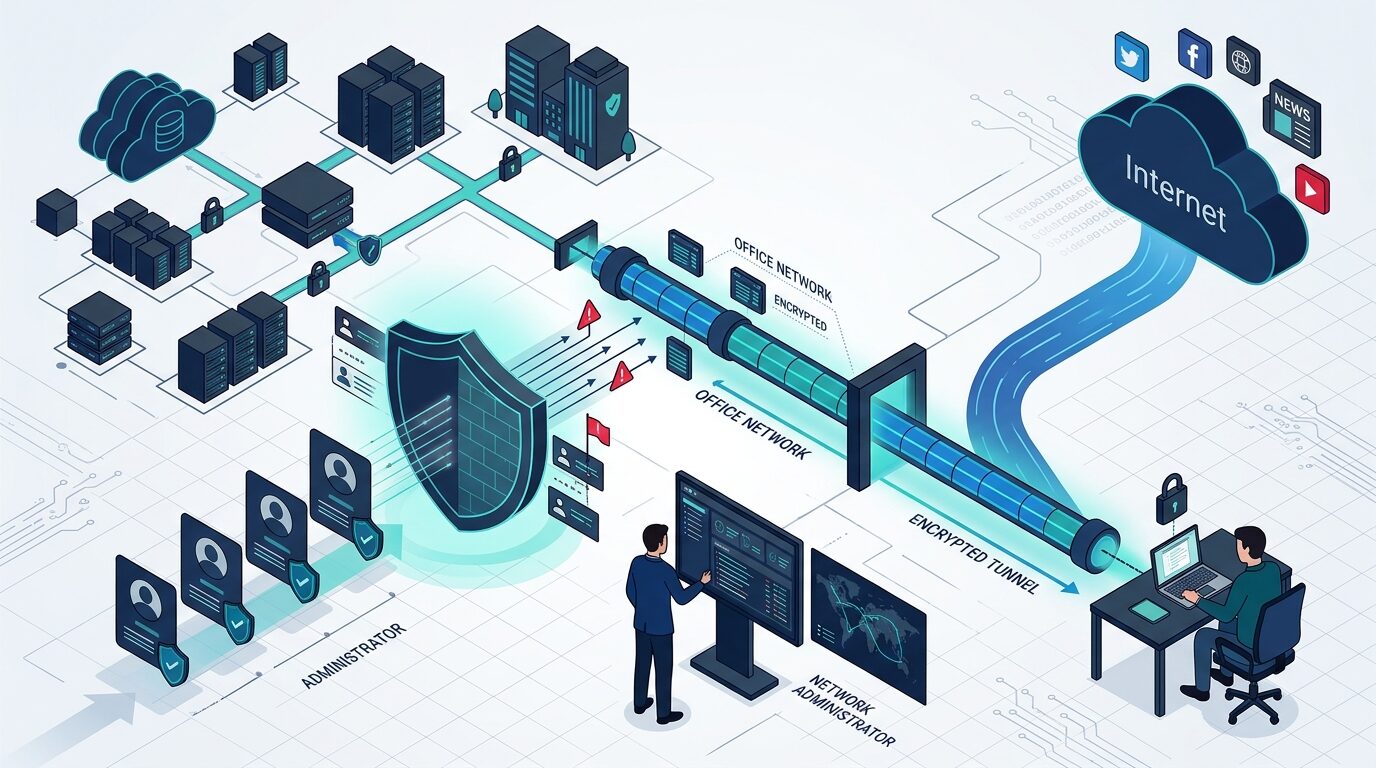
Points clés à retenir (TL;DR)
Synthèse exécutive- Plusieurs campagnes récentes (liées aux failles CVE‑2022‑40684 et CVE‑2024‑55591) ont créé des comptes super‑admin pirates sur des pare‑feu FortiGate exposés — une signature facile à reconnaître.
- Avant toute modification d'un pare‑feu, il faut confirmer son intégrité : on ne reconfigure jamais un équipement potentiellement sous contrôle hostile.
- L'audit se fait en lecture seule : quelques commandes CLI suffisent à lister les comptes, les profils, l'exposition d'administration et les tunnels VPN.
- Indice d'alerte principal : des comptes nommés
fortinet‑XXXXX(cinq caractères aléatoires), une administration exposée sur le WAN, un abonnement de sécurité expiré. - Côté VPN, passer un accès distant de full tunnel à split tunnel rend aux utilisateurs leur réseau local — à condition de le faire proprement, après l'audit.
Contexte : pourquoi auditer son pare‑feu maintenant
Le pare‑feu est la porte d’entrée du réseau. C’est aussi, pour un attaquant, la meilleure prise : s’il obtient un compte administrateur, il voit et contrôle tout le trafic. Depuis 2022, des failles critiques de FortiGate (contournement d’authentification CVE‑2022‑40684, puis CVE‑2024‑55591) ont été exploitées massivement et de façon automatisée. Le mode opératoire est presque toujours le même : l’attaquant crée ses propres comptes super‑admin, parfois une vingtaine, pour garder la main même après un correctif.
La bonne nouvelle : cette activité laisse des traces reconnaissables. Un audit de dix minutes, en lecture seule, permet de savoir si votre équipement est sain — et c’est un prérequis absolu avant d’y toucher.
Partie A — Auditer les comptes administrateurs
Les indicateurs de compromission à rechercher
| Indice | Ce qu’il signifie |
|---|---|
Comptes fortinet‑XXXXX (5 caractères aléatoires) |
Signature typique du botnet exploitant les CVE FortiGate |
Comptes génériques inconnus (super_admin, *admin*, « support », etc.) |
Comptes créés par l’attaquant, souvent en profil maximal |
Administration (https/ssh) autorisée sur l’interface WAN |
Exposition Internet = vecteur d’entrée |
| Interfaces ou tunnels VPN non documentés | Persistance / accès caché de l’attaquant |
| Base de signatures IPS ancienne / abonnement expiré | Aucune protection active |
| Scripts d’automatisation inconnus | Mécanisme de persistance supplémentaire |
Prérequis
- Un poste autorisé sur le réseau interne, avec accès SSH ou HTTPS à l’interface d’administration du pare‑feu.
- Un compte administrateur FortiGate dont le mot de passe n’a jamais été réutilisé ailleurs (si un mot de passe a pu fuiter, considérez‑le comme divulgué et ne l’employez pas pour l’audit).
Commandes d’audit (lecture seule — n’altèrent rien)
# 1. Liste complète des comptes administrateurs
show system admin

# 2. Profils d'accès (aucun profil ne doit donner trop de droits)
show system accprofile

# 3. Exposition de l'administration par interface
#    → les interfaces WAN ne doivent PAS contenir https/ssh dans allowaccess
show system interface

# 4. Réglages globaux d'administration (ports, délais…)
show system global

# 5. Sessions administrateur ouvertes
get system admin status
diagnose sys admin list

# 6. VPN : phases IPsec, SSL‑VPN, utilisateurs
show vpn ipsec phase1-interface
show vpn ssl settings
Pensez aussi à sauvegarder la configuration pour une analyse hors‑ligne (comparaison, recherche de mots‑clés), et gardez cette sauvegarde dans un endroit sûr.
Interpréter les résultats et décider
- Tout est connu et documenté (comptes légitimes, pas d’admin sur le WAN, abonnement à jour) → l’équipement est sain : vous pouvez poursuivre les opérations prévues.
- Le moindre doute (un compte inconnu, une interface VPN mystérieuse, une administration exposée) → arrêtez et traitez‑le comme un incident avant toute autre modification.
Si une compromission est confirmée
- Isoler : couper immédiatement l’exposition d’administration sur le WAN.
- Supprimer les comptes et tunnels illégitimes, révoquer les sessions ouvertes.
- Réinitialiser tous les mots de passe administrateur, et partout où ils ont pu être réutilisés.
- Mettre à jour FortiOS vers une version corrigée et réactiver les abonnements de sécurité (IPS, antivirus).
- Chercher la persistance ailleurs (scripts d’automatisation, autres équipements partageant le mot de passe).
Partie B — Passer un VPN de full tunnel à split tunnel
Le problème
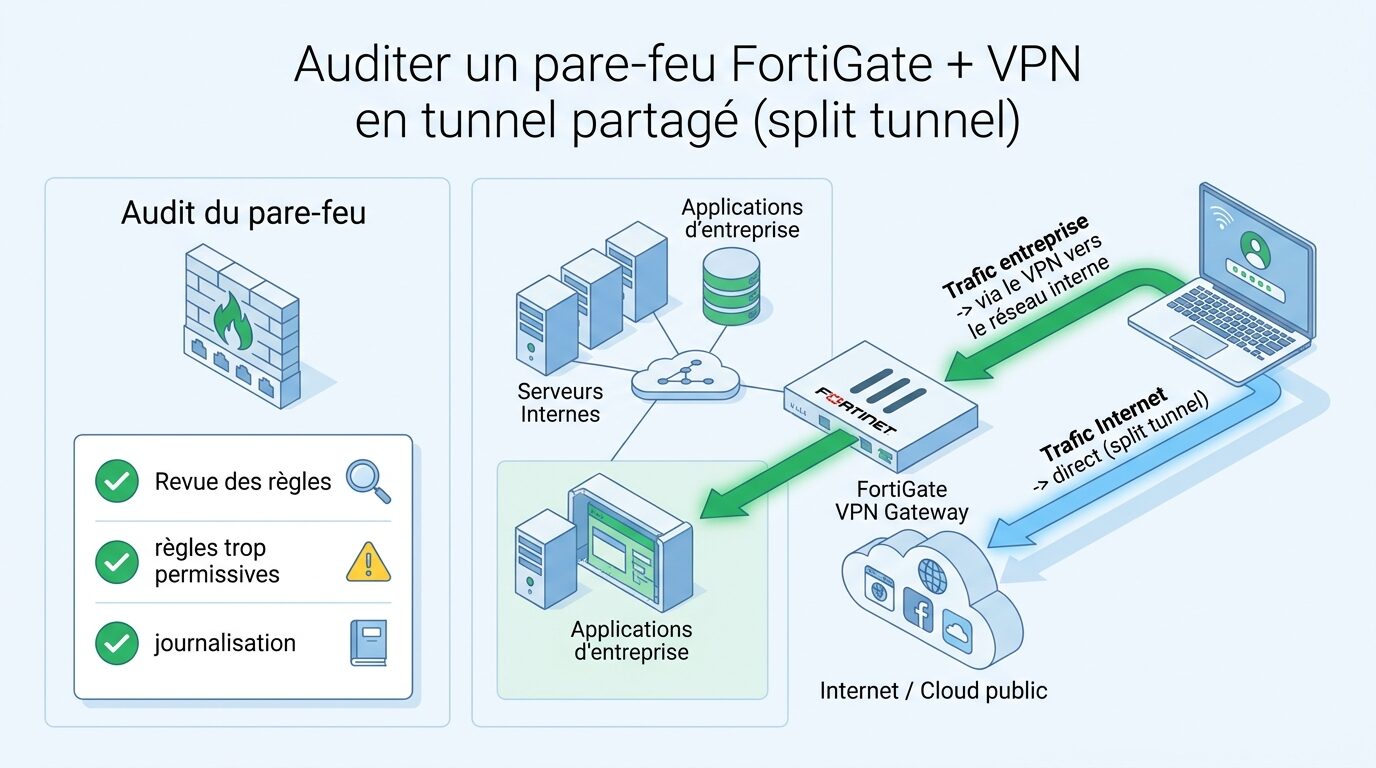
En full tunnel, tout le trafic du poste distant est forcé dans le tunnel VPN. Conséquence fréquente : une fois connectés, les utilisateurs perdent l’accès à leur réseau local (imprimante, NAS, box Internet), et toute leur navigation transite par l’organisation — ce qui alourdit la bande passante. Le split tunnel corrige cela : seul le trafic vers les ressources de l’organisation passe par le tunnel ; le reste sort normalement.
Les risques à connaître
Le split tunnel est un compromis sécurité/confort. Mal configuré, il peut exposer le poste (connecté à la fois au réseau interne et à Internet sans filtrage). À encadrer donc par : des postes à jour et protégés, un MFA sur le VPN, et une liste précise des réseaux autorisés dans le tunnel (pas « tout l’interne »).
Procédure, dans le bon ordre
- Audit d’abord (Partie A) : ne jamais reconfigurer un pare‑feu non vérifié.
- Sauvegarder la configuration complète avant toute modification.
- Lister les réseaux internes légitimes à inclure dans le tunnel (serveurs, applications métier) — et uniquement ceux‑là.
- Basculer le mode du VPN de full à split, en déclarant ces réseaux comme destinations du tunnel.
- Tester avec un poste pilote : accès aux ressources internes et au réseau local, navigation hors tunnel, MFA fonctionnel.
- Déployer progressivement, puis documenter la nouvelle configuration.
Validation
Une fois en place, vérifiez trois choses depuis un poste distant : les ressources internes sont joignables, le réseau local (imprimante…) est de nouveau accessible, et le trafic non professionnel ne passe plus par le tunnel. Si l’un des trois échoue, revenez à la sauvegarde et réexaminez la liste des réseaux inclus.
À retenir
Un pare‑feu se gère dans cet ordre : on vérifie, puis on modifie. L’audit des comptes administrateurs (lecture seule, quelques commandes) révèle en quelques minutes les signatures des compromissions FortiGate connues. Une fois l’intégrité confirmée, le passage en split tunnel améliore le confort des utilisateurs sans sacrifier la sécurité — à condition de limiter précisément les réseaux inclus et de garder MFA et postes à jour.
Vous voulez un audit de sécurité de vos pare‑feu et un accès distant bien configuré (MFA, split tunnel maîtrisé) ? Parlez à WeITSM.


