Points clés à retenir (TL;DR)
Synthèse exécutive- Les étiquettes de confidentialité classent un document ou un courriel selon sa sensibilité (public, interne, confidentiel…).
- Elles permettent d'appliquer automatiquement une protection : chiffrement, restriction de partage, filigrane, selon le niveau choisi.
- La classification est la base d'une démarche de conformité, dont la Loi 25 au Québec : on ne protège bien que ce qu'on a d'abord identifié.
- Peu de niveaux, des règles claires : une grille trop complexe n'est jamais utilisée.
- L'étiquette suit le document partout où il va, même en dehors de l'organisation.
Contexte : toutes les données ne se valent pas
Un communiqué public et un dossier d’employé ne demandent pas la même protection. Pourtant, dans beaucoup de PME, tout est traité de la même façon — ou plutôt, rien n’est traité de façon particulière. Les étiquettes de confidentialité permettent de dire explicitement ce qui est sensible, et d’appliquer la bonne mesure automatiquement. C’est un pilier simple et concret de la gouvernance de l’information.
Comment ça marche : classer, puis protéger
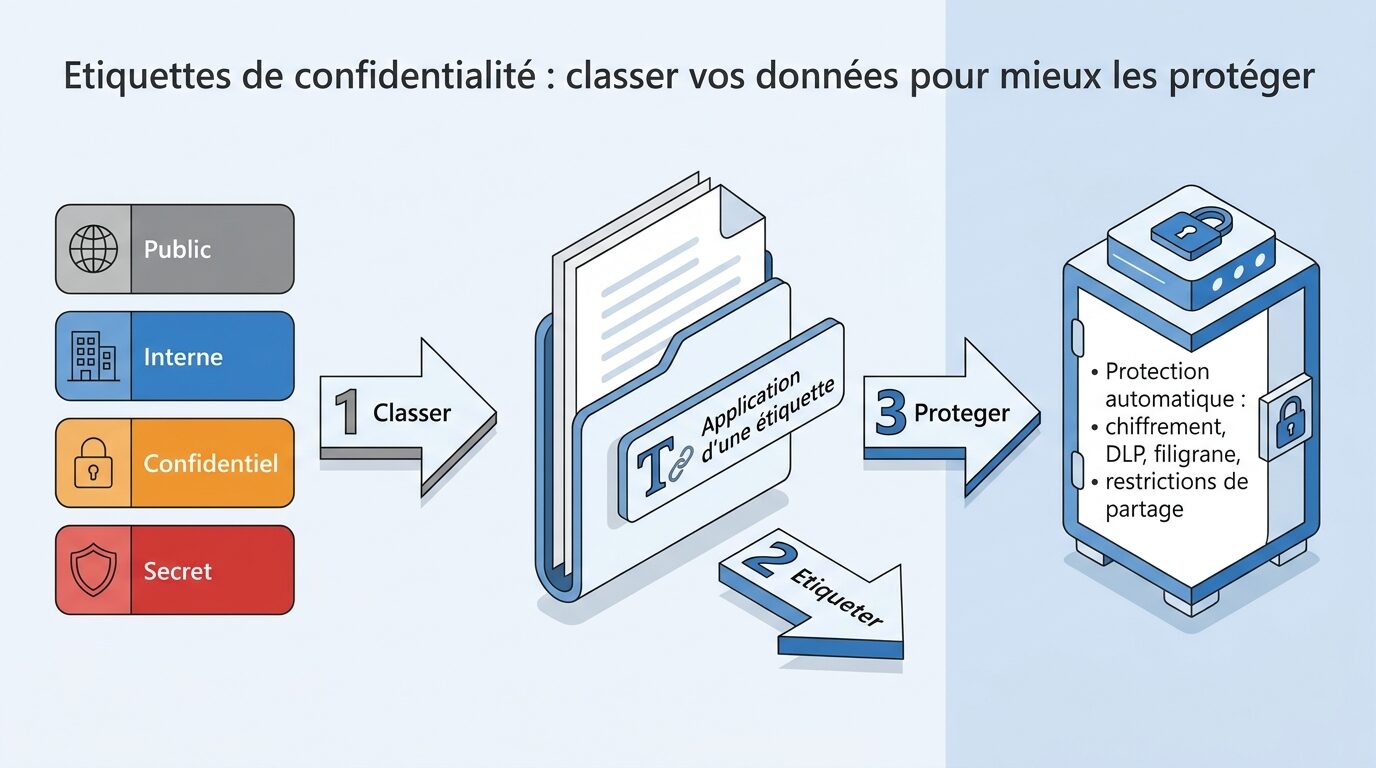
Une étiquette est une marque apposée sur un fichier ou un courriel, indiquant son niveau de sensibilité. Exemple de grille courante :
| Niveau | Exemple | Protection typique |
|---|---|---|
| Public | Communiqué, brochure | Aucune restriction |
| Interne | Note de service, procédure | Partage limité à l’organisation |
| Confidentiel | Contrat, données clients | Chiffrement + partage nominatif |
| Hautement confidentiel | Dossier RH, données sensibles | Chiffrement + accès très restreint + filigrane |
De la classification à la protection automatique
L’intérêt n’est pas l’étiquette en soi, mais ce qu’elle déclenche :
- Chiffrement des documents confidentiels, pour qu’ils restent illisibles en cas de fuite.
- Restriction de partage : interdiction d’envoyer à l’externe, ou uniquement à des destinataires autorisés.
- Filigrane et en‑têtes rappelant la sensibilité, pour responsabiliser qui manipule le document.
La protection voyage avec le fichier : même partagé hors de l’organisation, un document confidentiel reste chiffré et contrôlé.
Le lien avec la Loi 25
La modernisation des lois sur la protection des renseignements personnels (dont la Loi 25) demande aux organisations de savoir quelles données sensibles elles détiennent et de les protéger de façon proportionnée. La classification est la première brique : impossible d’appliquer les bonnes mesures à des renseignements qu’on n’a jamais identifiés ni catégorisés. Les étiquettes offrent aussi une traçabilité utile en cas de demande d’accès ou d’incident.
Réussir le déploiement
- Gardez peu de niveaux (trois ou quatre) et un exemple concret pour chacun.
- Commencez par étiqueter automatiquement les cas évidents (données clients, RH).
- Formez les équipes et affinez ensuite : une grille simple appliquée vaut mille fois mieux qu’une grille parfaite ignorée.
À retenir
Classer vos données n’est pas une contrainte administrative : c’est la condition pour les protéger efficacement et prouver votre conformité. Avec une grille simple et des protections automatiques, vous sécurisez l’essentiel sans alourdir le travail — et vous prenez une longueur d’avance sur la Loi 25.
Vous voulez classer et protéger vos données en vue de la Loi 25 ? Parlez à WeITSM : on bâtit une grille simple et on automatise la protection.


