Points clés à retenir (TL;DR)
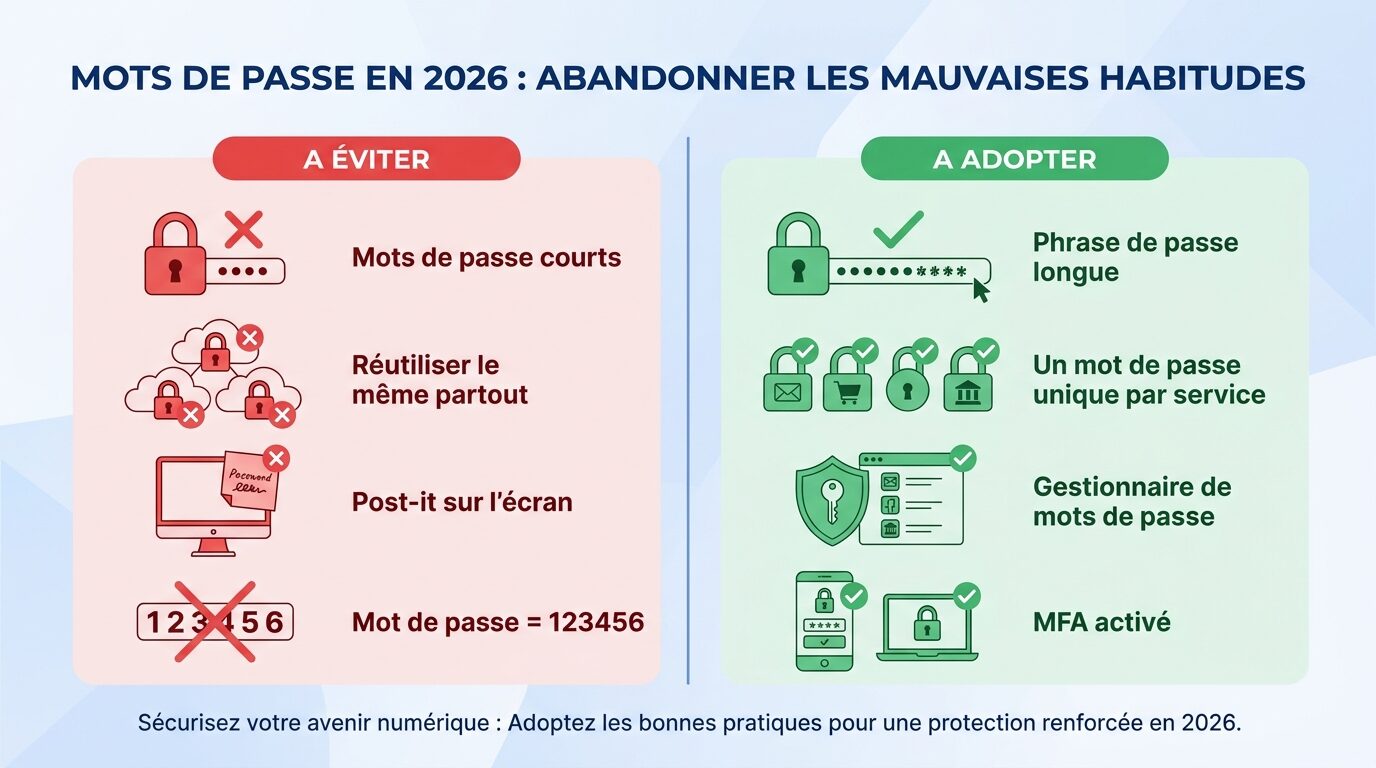
Synthèse exécutive- La longueur compte plus que la complexité. La révision 4 du NIST SP 800-63B, publiée en version finale en 2025, demande au moins 15 caractères pour un mot de passe utilisé seul. Elle abandonne les règles de composition imposées et le changement périodique obligatoire.
- La réutilisation est le premier risque. Un seul mot de passe tiré d'une fuite tierce peut suffire à ouvrir un compte infonuagique (Microsoft 365, VPN, SaaS) par credential stuffing (T1110.004).
- Le MFA est indispensable, mais tous les MFA ne se valent pas. Il faut privilégier les méthodes résistantes à l'hameçonnage (clés FIDO2, passkeys) pour les comptes à privilèges et l'accès à distance.
- Un gestionnaire de mots de passe d'entreprise est un contrôle de sécurité. Ce n'est pas un simple outil de confort. Il rend possibles des mots de passe longs et uniques à grande échelle.
- Il faut surveiller les échecs d'authentification distribués. La pulvérisation de mots de passe (T1110.003) se repère surtout par corrélation, rarement par une seule alerte.
Contexte
Pendant des années, on a demandé aux utilisateurs des mots de passe de 8 caractères avec une majuscule, un chiffre et un symbole, à changer tous les 90 jours. Le résultat est bien connu : des variantes prévisibles du type Saison+Année+!, réutilisées d’un service à l’autre et notées sur un papillon adhésif. Ces règles ont surtout appris aux gens à contourner la sécurité.
En 2026, la menace a changé d’échelle. Les voleurs d’informations (infostealers) aspirent les identifiants enregistrés dans les navigateurs (T1555.003). Des listes de combinaisons courriel/mot de passe issues de fuites passées circulent en masse. Les outils d’automatisation permettent de tester ces combinaisons contre des milliers de portails d’authentification exposés. Pour une PME québécoise, un seul compte Microsoft 365 compromis peut suffire à une fraude au virement, à l’exfiltration de courriels ou à un premier accès vers un rançongiciel.
L’enjeu est aussi réglementaire. Avec la Loi 25, un incident de confidentialité qui présente un risque de préjudice sérieux doit être déclaré à la Commission d’accès à l’information et aux personnes concernées. La compromission d’un compte qui donne accès à des renseignements personnels peut donc entraîner des obligations formelles, en plus des coûts opérationnels.
Comment ça fonctionne
Le scénario ci-dessous est illustratif. Il décrit une chaîne d’attaque typique contre une PME fictive qui ne dispose que d’une authentification par mot de passe sur certains services.
- Collecte d’identifiants. L’attaquant se procure des identifiants liés au domaine de l’entreprise, à partir de fuites publiques ou de journaux d’infostealers revendus (T1589.001 – Gather Victim Identity Information: Credentials).
- Credential stuffing et pulvérisation. Il teste ces combinaisons contre le portail de messagerie ou le VPN (T1110.004 – Credential Stuffing). En parallèle, il essaie quelques mots de passe très courants sur de nombreux comptes, sous le seuil de verrouillage (T1110.003 – Password Spraying).
- Connexion avec un compte valide. Un employé a réutilisé un mot de passe exposé et l’attaquant se connecte (T1078 – Valid Accounts, en particulier T1078.004 – Cloud Accounts).
- Contournement du MFA faible. Si une notification push est exigée, l’attaquant envoie des demandes en rafale jusqu’à ce que l’utilisateur en accepte une (T1621 – Multi-Factor Authentication Request Generation). Autre option : il utilise une page d’hameçonnage de type adversary-in-the-middle pour voler le jeton de session (T1557, puis T1539 – Steal Web Session Cookie).
- Persistance. Il enregistre son propre appareil ou sa propre méthode MFA (T1098.005 – Device Registration) et crée une règle de transfert de courriels (T1114.003 – Email Forwarding Rule).
- Exploitation. Il lit les échanges financiers, usurpe l’identité de l’employé auprès de fournisseurs ou cherche d’autres identifiants, par exemple dans des fichiers partagés ou un coffre de mots de passe mal protégé (T1555.005 – Password Managers).
Pourquoi ça passe / signaux
- Réutilisation. Le maillon faible est souvent un service tiers sans lien avec l’entreprise, comme un forum ou une boutique en ligne. Son mot de passe finit pourtant par ouvrir la messagerie professionnelle.
- Mots de passe prévisibles. Les règles de complexité produisent des motifs que les dictionnaires d’attaque connaissent très bien, comme le nom de l’entreprise suivi de l’année.
- Rotation forcée. Elle pousse vers des incréments mécaniques (…2025! devient …2026!), faciles à deviner une fois l’ancien mot de passe connu.
- Protocoles hérités. Les anciens protocoles d’authentification (IMAP, POP, SMTP AUTH) ou les comptes de service exclus du MFA restent des portes ouvertes.
- MFA par notification simple. Sans correspondance de nombre (number matching) ni contexte, la fatigue MFA finit par fonctionner.
- Faible volume par compte. La pulvérisation génère peu d’échecs par utilisateur, donc aucun verrouillage et aucune alerte si l’on ne corrèle pas.
Détection
Sauf mention contraire, la logique proposée vaut autant pour Active Directory que pour Microsoft Entra ID ou un fournisseur d’identité équivalent. Les seuils sont indicatifs et doivent être ajustés à votre environnement.
Pulvérisation et credential stuffing
- Une source, beaucoup de comptes : une même IP ou un même ASN échoue sur plus de 10 comptes distincts en moins d’une heure. Sur site, les événements Windows utiles sont 4625 (échec d’ouverture de session), 4771 (échec de pré-authentification Kerberos) et 4776 (validation NTLM). Dans Entra ID, cherchez les codes d’erreur de connexion 50126 (identifiants invalides) et 50053 (compte verrouillé ou smart lockout).
- Un échec suivi d’un succès : plusieurs échecs puis une réussite sur un même compte depuis une source inhabituelle. C’est le signal à prioriser.
- Rotation d’infrastructure : des échecs distribués sur de nombreuses IP, mais avec un agent utilisateur ou un client d’authentification identique, souvent hérité.
Abus de MFA et de session
- Plusieurs demandes MFA refusées ou ignorées en quelques minutes, suivies d’une acceptation.
- L’enregistrement d’une nouvelle méthode MFA ou d’un nouvel appareil peu après une connexion à risque.
- Un déplacement impossible ou un changement brusque de pays ou d’ASN pendant une même session, ce qui peut indiquer un rejeu de jeton.
- La création de règles de boîte de réception qui transfèrent, suppriment ou déplacent des courriels.
Exposition d’identifiants
- La surveillance des fuites liées à vos domaines, par un service de veille ou par la détection d’identifiants divulgués de votre fournisseur d’identité.
- La vérification des mots de passe contre une liste de mots de passe compromis ou interdits au moment de leur création, par exemple avec Microsoft Entra Password Protection.
- Le croisement des fuites identifiées avec les journaux de connexion récents des comptes concernés.
Mitigation
| Mesure | Action concrète | Atténuation MITRE |
|---|---|---|
| Politique de mots de passe moderne | Exiger au moins 15 caractères pour un mot de passe utilisé seul (8 au minimum s’il fait partie d’un MFA). Autoriser les phrases de passe et jusqu’à 64 caractères. Supprimer les règles de composition et la rotation périodique : un changement n’est forcé qu’en cas de compromission soupçonnée. Bloquer les mots de passe compromis et les termes propres à l’entreprise. | M1027 – Password Policies |
| MFA résistant à l’hameçonnage | Imposer le MFA à tous les comptes. Utiliser des clés FIDO2 ou des passkeys pour les administrateurs, le VPN et la messagerie. Activer la correspondance de nombre sur les notifications push. | M1032 – Multi-factor Authentication |
| Gestionnaire de mots de passe d’entreprise | Déployer un coffre centralisé avec MFA, partage contrôlé et révocation au départ des employés. Décourager l’enregistrement des mots de passe dans le navigateur. | M1027 / M1017 |
| Désactiver l’authentification héritée | Bloquer IMAP, POP et SMTP AUTH là où c’est possible. Appliquer l’accès conditionnel selon l’appareil et l’emplacement. | M1042 – Disable or Remove Feature or Program |
| Comptes à privilèges | Séparer les comptes administrateurs des comptes courants. Utiliser LAPS ou Windows LAPS pour les mots de passe des administrateurs locaux. Inventorier les comptes de service. | M1026 – Privileged Account Management |
| Verrouillage et limitation | Configurer le verrouillage intelligent et la limitation de débit sur les portails exposés. | M1036 – Account Use Policies |
| Sensibilisation | Former les employés aux phrases de passe, au gestionnaire de mots de passe et au refus des demandes MFA non sollicitées. Mettre en place un canal simple pour les signaler. | M1017 – User Training |
| Plan de réponse | Préparer une procédure écrite : réinitialiser le mot de passe, révoquer les sessions et jetons, retirer les méthodes MFA ajoutées, vérifier les règles de messagerie, puis évaluer l’obligation de déclaration prévue par la Loi 25. | — |
Indicateurs (exemples illustratifs)
Les valeurs ci-dessous sont entièrement fictives. Elles servent uniquement à montrer à quoi ressemble chaque type de signal. Ce ne sont pas des IOC réels et elles ne doivent pas être importées dans un outil de blocage.
| Type | Valeur fictive | Interprétation |
|---|---|---|
| IP source | 192.0.2.45 | Échecs sur 40 comptes distincts en 30 minutes (pulvérisation probable) |
| Compte ciblé | comptabilite@example.com | 12 échecs, puis un succès depuis un pays inhabituel |
| Événement MFA | 8 notifications refusées, 1 acceptée | Fatigue MFA (T1621) |
| Domaine d’hameçonnage | connexion-portail.test | Page imitant le portail de connexion (scénario AiTM) |
| Règle de messagerie | Transfert vers externe@example.net | Persistance après compromission (T1114.003) |
| Plage d’infrastructure | 198.51.100.0/24 | Rotation d’IP avec un agent utilisateur identique |
À retenir
En 2026, un bon mot de passe est long, unique et rangé dans un gestionnaire, plutôt que complexe et changé tous les trimestres. Mais le mot de passe ne devrait plus être la seule barrière. Le MFA résistant à l’hameçonnage, la suppression de l’authentification héritée et la corrélation des échecs de connexion forment le socle d’une défense réaliste, même pour une petite équipe. Commencez par trois actions mesurables : activer le blocage des mots de passe compromis, imposer le MFA partout et rédiger une procédure de réponse à une compromission de compte.
Si vous souhaitez évaluer votre politique d’authentification ou mettre en place la surveillance de ces signaux, l’équipe WeITSM peut vous accompagner selon votre environnement et vos ressources.


