Points clés à retenir (TL;DR)
Synthèse exécutive- Abandonnez la rotation périodique forcée et les règles de complexité arbitraires. Les recommandations actuelles, dont la révision 4 de la norme NIST SP 800-63B, privilégient la longueur, la vérification contre des listes de mots de passe compromis et un changement seulement en cas de compromission.
- Un mot de passe n'est jamais « crypté » au sens d'un chiffrement réversible. Côté serveur, il doit être haché avec un algorithme lent et salé (Argon2id, scrypt, bcrypt ou PBKDF2).
- La réutilisation d'un mot de passe entre services transforme chaque fuite externe en accès potentiel à vos systèmes. Un gestionnaire de mots de passe d'entreprise règle ce problème à la source.
- La MFA reste indispensable, mais toutes les méthodes ne se valent pas. Visez des méthodes résistantes à l'hameçonnage (clés FIDO2, clés d'accès ou « passkeys ») pour les comptes à privilèges.
- Côté SOC, la détection des attaques par pulvérisation de mots de passe et par bourrage d'identifiants repose sur la corrélation : beaucoup de comptes visés depuis peu de sources, ou beaucoup de sources pour peu de comptes.
Contexte
Pour une PME, le mot de passe reste souvent la seule barrière entre Internet et la messagerie, le portail infonuagique ou le VPN. Les rapports annuels de l’industrie classent systématiquement les identifiants compromis parmi les premiers vecteurs d’accès initial. Les raisons sont simples : les identifiants circulent en masse après les fuites de données, les logiciels de vol d’informations (« infostealers ») les récoltent directement dans les navigateurs, et les services exposés sur Internet acceptent les tentatives de connexion à grande échelle.
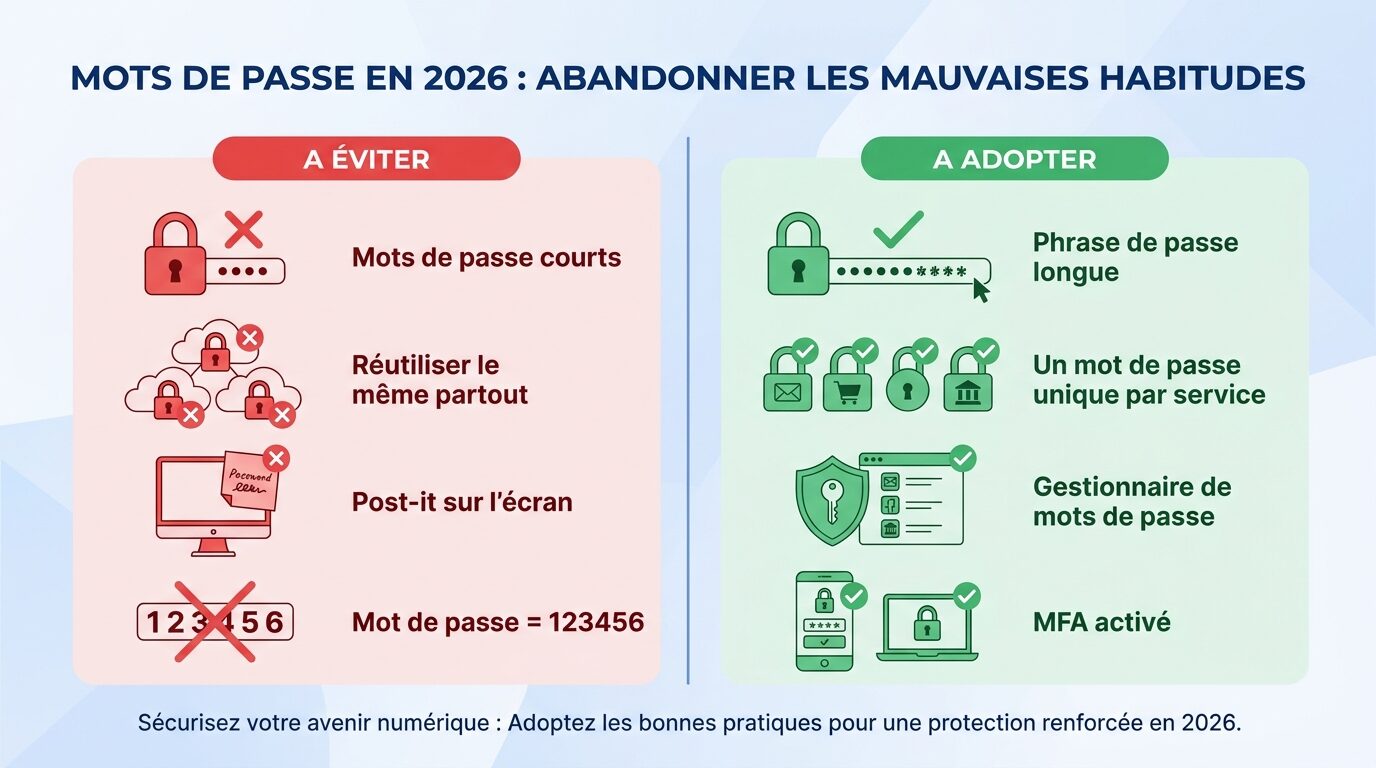
Beaucoup d’organisations appliquent encore des politiques conçues il y a vingt ans : changement obligatoire tous les 90 jours, majuscule, chiffre et caractère spécial imposés, longueur minimale de 8 caractères. Ces règles produisent des mots de passe prévisibles (Ete2026!, puis Automne2026!) et poussent les utilisateurs à les réutiliser ou à les noter. La révision 4 de la norme NIST SP 800-63B, publiée en 2025, va désormais explicitement dans l’autre sens : pas de rotation périodique imposée, pas de règles de composition, une longueur minimale accrue (15 caractères lorsque le mot de passe est le seul facteur) et un filtrage contre les mots de passe connus comme compromis.
Au Québec, la Loi 25 oblige les entreprises à prendre des mesures de sécurité raisonnables pour protéger les renseignements personnels. Elle les oblige aussi à déclarer à la Commission d’accès à l’information les incidents de confidentialité présentant un risque de préjudice sérieux. La loi n’impose pas une politique de mots de passe précise. En revanche, un compte de messagerie compromis à cause d’un mot de passe réutilisé est exactement le type d’incident qui déclenche ces obligations.
Comment ça fonctionne
Le scénario suivant est illustratif et ne décrit aucun incident réel. Il montre comment une chaîne d’attaque typique pourrait se dérouler contre une PME qui utilise une suite de bureautique infonuagique.
1. Collecte des identifiants
L’attaquant achèterait des journaux d’infostealer ou des compilations de fuites. On y trouverait par exemple le mot de passe qu’un employé utilise à la fois pour un site personnel et pour son compte professionnel. Un poste personnel infecté pourrait aussi exposer les identifiants enregistrés dans le navigateur (T1555.003, Credentials from Web Browsers).
2. Tests à grande échelle
Deux techniques seraient combinées. Le bourrage d’identifiants (T1110.004, Credential Stuffing) consiste à rejouer des paires identifiant/mot de passe issues de fuites. La pulvérisation de mots de passe (T1110.003, Password Spraying) consiste à essayer quelques mots de passe très courants (saison + année + « ! ») sur l’ensemble des comptes, assez lentement pour ne pas déclencher le verrouillage. Si une base de hachages était volée, l’attaquant pourrait aussi tenter de la casser hors ligne (T1110.002, Password Cracking). Cette attaque est d’autant plus efficace que l’algorithme de hachage est rapide ou non salé.
3. Contournement de la MFA
Une fois le bon mot de passe trouvé, l’attaquant pourrait envoyer des notifications push en rafale jusqu’à ce que l’utilisateur, excédé, finisse par en approuver une (T1621, Multi-Factor Authentication Request Generation). Il pourrait aussi passer par un kit d’hameçonnage de type intermédiaire (T1566 Phishing, T1557 Adversary-in-the-Middle) qui capture le témoin de session après l’authentification (T1539, Steal Web Session Cookie).
4. Exploitation du compte valide
L’attaquant opérerait alors avec un compte légitime (T1078.004, Cloud Accounts). Il pourrait créer des règles de boîte de réception pour masquer ses échanges (T1564.008, Email Hiding Rules), collecter des courriels (T1114, Email Collection) ou ajouter une méthode d’authentification pour garder l’accès (T1098, Account Manipulation). Il serait alors prêt pour une fraude au virement ou un hameçonnage interne.
Pourquoi ça passe / signaux
- Prévisibilité humaine : les politiques de complexité et de rotation produisent des schémas que les listes de mots de passe des attaquants anticipent parfaitement.
- Réutilisation : une fuite sur un service tiers devient un accès à vos systèmes, sans aucune vulnérabilité technique de votre côté.
- Protocoles hérités : les authentifications de base (IMAP, POP, SMTP authentifié) qui ignorent la MFA permettent de tester des mots de passe sans jamais rencontrer le second facteur.
- Verrouillage mal calibré : la pulvérisation reste sous le seuil de verrouillage par compte, car elle ne fait qu’une ou deux tentatives par utilisateur.
- MFA vulnérable à l’hameçonnage : une notification push sans correspondance de nombre ou un code SMS reste exploitable par fatigue ou par interception.
- Volume légitime : les échecs de connexion font partie du bruit quotidien. Sans corrélation, une campagne lente passe inaperçue.
Détection
La logique de détection consiste à analyser la distribution des échecs, pas leur simple nombre.
- Pulvérisation : une même source (adresse IP, ASN ou empreinte client) qui échoue sur un nombre élevé de comptes distincts dans une fenêtre donnée (par exemple 20 comptes ou plus en une heure), avec une ou deux tentatives par compte. Dans Microsoft Entra ID, surveillez l’accumulation de codes d’erreur 50126 (identifiant ou mot de passe invalide) sur de nombreux utilisateurs. Sur un Active Directory local, corrélez les événements 4625 et 4771.
- Bourrage d’identifiants : un taux d’échec très élevé, des tentatives sur des comptes inexistants (anciens employés, adresses mal formées) et une rotation d’adresses IP résidentielles ou de proxys.
- Succès après échecs : l’indicateur à plus forte valeur. Il s’agit d’une connexion réussie sur un compte qui figurait dans une vague d’échecs provenant de la même source ou de la même infrastructure.
- Fatigue MFA : plusieurs refus ou expirations de MFA en quelques minutes, suivis d’une approbation.
- Activité post-authentification : création de règles de boîte de réception qui déplacent ou suppriment des messages, ajout d’une nouvelle méthode MFA, consentement à une application OAuth, ou connexion depuis un pays ou un ASN inhabituel peu après une réinitialisation.
- Exposition externe : abonnez-vous à un service de surveillance des fuites pour vos domaines. Une adresse professionnelle apparue dans une fuite justifie une vérification et, au besoin, une réinitialisation ciblée.
Mitigation
| Mauvaise habitude à abandonner | Pratique recommandée en 2026 | Priorité |
|---|---|---|
| Rotation forcée tous les 90 jours | Changement uniquement en cas de compromission ou de soupçon, appuyé par la surveillance des fuites | Élevée |
| Complexité imposée, 8 caractères minimum | Phrases de passe longues (15 caractères ou plus si le mot de passe est le seul facteur), sans règle de composition, filtrées contre une liste de mots de passe compromis ou interdits (nom de l’entreprise, saisons, etc.) | Élevée |
| Réutilisation et mots de passe notés | Gestionnaire de mots de passe d’entreprise, avec génération aléatoire et un mot de passe unique par service | Élevée |
| MFA par SMS ou push simple | Correspondance de nombre au minimum, puis clés FIDO2 ou clés d’accès pour les administrateurs et les fonctions financières | Élevée |
| Protocoles d’authentification hérités actifs | Désactiver l’authentification de base et appliquer des politiques d’accès conditionnel | Élevée |
| Mots de passe « chiffrés » de façon réversible dans les applications internes | Hachage salé avec un algorithme lent : Argon2id de préférence, sinon scrypt, bcrypt ou PBKDF2 avec un nombre d’itérations élevé | Moyenne |
| Comptes de service avec mot de passe statique partagé | Comptes de service gérés (gMSA), coffre de secrets, rotation automatisée et privilèges minimaux | Moyenne |
| Formation ponctuelle et générique | Sensibilisation courte et répétée sur l’hameçonnage, la fatigue MFA et l’usage du gestionnaire | Moyenne |
À propos des « mots de passe uniques par session » : l’objectif est atteint par les mots de passe à usage unique (TOTP) et, mieux encore, par les clés d’accès. Une clé d’accès est liée cryptographiquement au domaine légitime, ce qui neutralise la majorité des scénarios d’hameçonnage. Pour la plupart des PME, la stratégie gagnante en 2026 consiste à réduire progressivement la dépendance au mot de passe plutôt qu’à le complexifier.
Indicateurs (exemples illustratifs)
Les valeurs ci-dessous sont entièrement fictives. Elles utilisent des domaines et des plages d’adresses réservés à la documentation, et ne doivent pas être importées dans vos outils de blocage.
| Type | Valeur (fictive) | Contexte illustratif |
|---|---|---|
| Adresse IP source | 192.0.2.45 | Échecs sur 60 comptes distincts en 40 minutes (pulvérisation) |
| Adresse IP source | 198.51.100.17 | Connexion réussie sur un compte visé quelques minutes plus tôt |
| Domaine d’hameçonnage | login-portail.example.test | Page imitant un portail d’authentification (intermédiaire) |
| Compte ciblé | comptabilite@example.com | Six refus de MFA suivis d’une approbation |
| Règle de boîte de réception | Nom « .. », déplacement vers « Flux RSS » | Créée peu après une connexion inhabituelle |
À retenir
En 2026, un bon mot de passe est long, unique et généré par un gestionnaire. Il est stocké sous forme de hachage robuste et on ne le change que lorsqu’il y a une raison de le faire. Surtout, il n’est plus jamais le seul rempart : une MFA résistante à l’hameçonnage, la désactivation des protocoles hérités et une détection fondée sur la corrélation des échecs et des succès couvrent l’essentiel des scénarios d’attaque sur les identifiants. Commencez par vos comptes à privilèges et vos fonctions financières, puis étendez ces mesures à toute l’organisation.
Si vous souhaitez évaluer votre politique d’authentification actuelle, mettre en place des règles de détection adaptées à votre environnement ou planifier une migration vers les clés d’accès, l’équipe WeITSM peut vous accompagner. Contactez-nous pour en discuter.


