Points clés à retenir (TL;DR)
Synthèse exécutive- Le password spraying teste un même mot de passe courant sur des milliers de comptes — l'inverse du piratage d'un compte précis.
- Cette technique contourne les verrouillages classiques : peu de tentatives par compte, donc peu d'alertes.
- Les passerelles d'accès (VPN, bureau à distance, portails web) en sont la cible privilégiée, car exposées sur Internet.
- Trois défenses se combinent : MFA partout, détection des schémas anormaux et blocage automatique des sources hostiles.
- Bannir les mots de passe faibles et courants coupe l'herbe sous le pied de l'attaque.
Contexte : l’attaque discrète qu’on ne voit pas venir
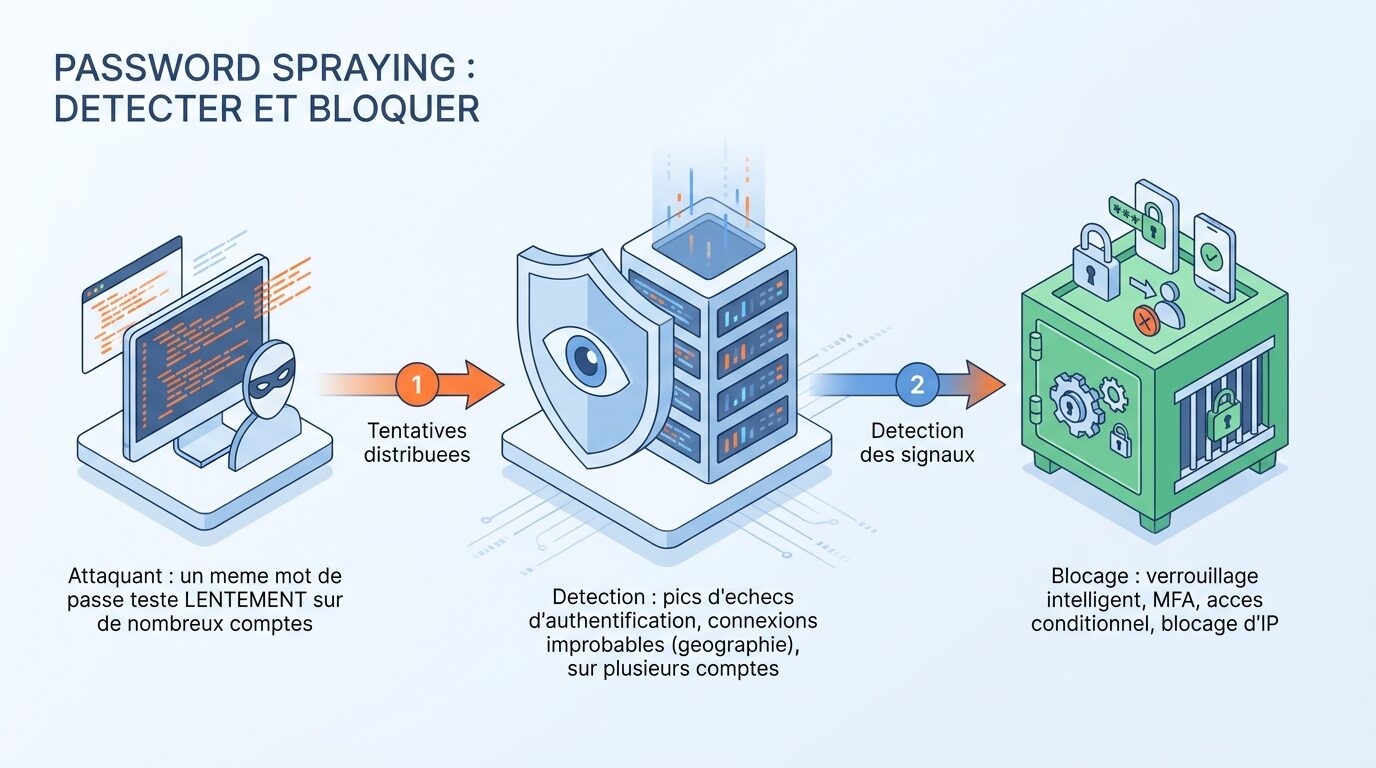
On imagine souvent l’attaquant qui s’acharne sur un compte. La réalité est plus discrète : le password spraying essaie un mot de passe très répandu (du type « Automne2026 ! ») sur un grand nombre de comptes à la fois. Comme il ne fait qu’une ou deux tentatives par compte, il passe sous le radar des protections classiques. Statistiquement, dans toute organisation, quelqu’un utilise un mot de passe prévisible — et c’est ce compte qui tombe.
Comment ça fonctionne : pourquoi c’est redoutable
Les protections habituelles verrouillent un compte après plusieurs échecs rapprochés. Le password spraying contourne ça en étalant les tentatives : un essai par compte, sur des milliers de comptes, lentement. Aucune alerte de verrouillage ne se déclenche. Les points d’entrée visés sont les passerelles exposées sur Internet : VPN, accès distant, portails web. Il suffit d’un seul compte à mot de passe faible pour ouvrir la porte.
Défense 1 : le MFA partout
C’est la barrière la plus efficace. Même si un mot de passe est deviné, l’absence de seconde preuve bloque l’accès. Le MFA doit couvrir toutes les passerelles exposées, sans exception — un seul portail sans MFA suffit à l’attaquant.
Défense 2 : détecter les schémas anormaux
Le spraying laisse une signature qui ne se voit qu’en regardant le tableau d’ensemble :
| Signal global | Ce qu’il révèle |
|---|---|
| Beaucoup d’échecs répartis sur de nombreux comptes | Tentative de spraying en cours |
| Quelques adresses sources pour tous ces échecs | Origine de l’attaque à bloquer |
| Connexions à des heures inhabituelles / pays sans activité | Accès illégitime |
Surveiller ces schémas globaux (et pas seulement les échecs par compte) permet de voir l’attaque que le verrouillage classique rate.
Défense 3 : bloquer automatiquement
Une fois le schéma repéré, la réponse doit être automatique : bloquer les adresses sources, restreindre géographiquement l’accès aux passerelles, et ralentir les tentatives. Associé à l’interdiction des mots de passe faibles et courants, ce blocage réduit drastiquement la surface d’attaque.
La base qui rend tout plus solide
Enfin, bannissez les mots de passe courants et encouragez les phrases de passe longues et uniques. Une attaque qui repose sur des mots de passe prévisibles échoue quand plus personne n’en utilise. C’est la mesure la moins visible, mais l’une des plus efficaces.
À retenir
Le password spraying est discret mais prévisible dans sa méthode. La parade tient en trois gestes complémentaires : MFA sur toutes les passerelles, détection des schémas globaux d’échecs, et blocage automatique des sources — le tout sur un socle de mots de passe solides. Ensemble, ils ferment la porte à cette attaque.
Vous voulez protéger vos accès distants contre le password spraying — MFA, détection et blocage automatique ? Parlez à WeITSM.


