Points clés à retenir (TL;DR)
Synthèse exécutive- Traitez la quarantaine comme un contrôle de sécurité actif : définissez qui peut libérer un message et selon quelle procédure.
- Distinguez les motifs de quarantaine (hameçonnage, maliciel, spam, usurpation) : ils n'ont pas le même niveau de risque ni le même workflow de libération.
- Ne libérez jamais en aveugle : vérifiez l'expéditeur réel, l'authentification SPF/DKIM/DMARC et les URL/pièces jointes avant toute action.
- Automatisez les notifications et un délai de rétention (souvent 15 à 30 jours) pour éviter la perte de courriels légitimes.
- Auditez régulièrement les faux positifs pour ajuster les règles sans affaiblir la posture globale.
Contexte
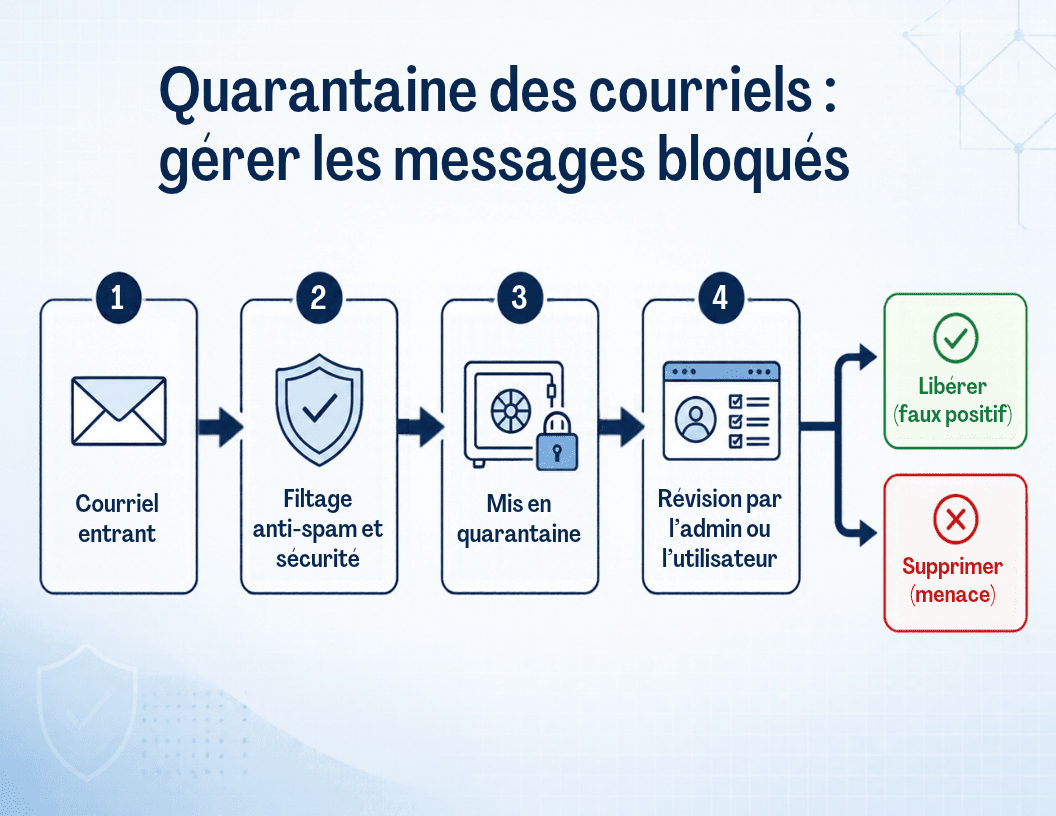
Le courriel reste le principal vecteur d’intrusion contre les PME. L’hameçonnage, l’usurpation d’identité et les pièces jointes malicieuses représentent une part majeure des incidents. La quarantaine, offerte par la plupart des passerelles (Microsoft Defender for Office 365, Google Workspace, passerelles tierces), isole les messages jugés à risque avant qu’ils n’atteignent l’utilisateur final.
Pour une PME sans équipe de sécurité dédiée, la quarantaine est une couche de défense précieuse — mais souvent mal exploitée. Deux travers fréquents : des utilisateurs qui libèrent des messages dangereux par impatience, et des courriels d’affaires légitimes (factures, soumissions) perdus faute de suivi. Une gestion structurée réduit à la fois le risque de compromission et la friction opérationnelle.
Comment ca fonctionne
Scénario illustratif d’un message qui échoue et de la façon dont la quarantaine intervient dans la chaîne d’attaque.
1. Préparation et envoi
Un acteur enregistre un domaine ressemblant (ex. fournisseur-exemple.test) ou usurpe un domaine légitime, puis envoie un courriel d’hameçonnage ciblé (Phishing, T1566; Spearphishing Attachment/Link, T1566.001/.002).
2. Évaluation par la passerelle
À la réception, la passerelle évalue le message : réputation IP, résultats SPF/DKIM/DMARC, analyse de contenu, détonation des pièces jointes en bac à sable et réécriture/vérification des URL. Si un seuil de risque est atteint, le message est placé en quarantaine plutôt que livré.
3. Tentative de contournement
Pour échapper au filtrage, l’attaquant peut recourir à des URL raccourcies, des pages d’hameçonnage hébergées sur des services légitimes, ou un maliciel dissimulé dans une archive protégée par mot de passe afin de bloquer la détonation (Obfuscated Files or Information, T1027).
4. Pression sociale
Le message mise sur l’urgence (« facture impayée », « réinitialisez votre mot de passe ») pour pousser un utilisateur à demander la libération et à cliquer avant vérification.
5. Finalité
En cas de succès, l’objectif est la capture d’identifiants (Credential Access via faux portail) ou l’exécution d’un payload (User Execution, T1204). La quarantaine, bien gérée, interrompt la chaîne à l’étape 2.
Signaux
Ce qui rend ces attaques efficaces — et ce qui doit alerter lors de la revue d’un message en quarantaine :
- Domaine sosie ou en typosquat : lettres substituées, suffixe différent, sous-domaine trompeur.
- Échec d’authentification : SPF/DKIM non alignés ou DMARC en échec sur un expéditeur qui prétend être une marque connue.
- Décalage entre le nom affiché et l’adresse réelle (display name spoofing).
- Urgence, menace ou appât financier incitant à une action immédiate.
- Pièces jointes inattendues : archives protégées par mot de passe, fichiers HTML, macros, liens vers des documents « à télécharger ».
- URL masquées : raccourcisseurs, redirections, ou domaine de destination différent du texte affiché.
Detection
Au-delà du message isolé, surveillez des signaux agrégés côté administration :
- Pics de quarantaine sur un même expéditeur, sujet ou famille d’URL : indice de campagne ciblée.
- Demandes de libération répétées pour un même message à risque : possible ciblage de plusieurs employés.
- Libération suivie d’un clic puis d’une authentification depuis une géolocalisation inhabituelle : corréler avec les journaux d’accès.
- Expéditeurs internes en quarantaine : peut révéler une compromission de boîte (Internal Spearphishing, T1534) ou un mauvais alignement DMARC.
Exemple de logique de corrélation (pseudo-requête) :
// Message libéré de quarantaine PUIS clic sur URL PUIS auth à risque
EmailEvents
| where ActionType == "QuarantineRelease"
| join kind=inner UrlClickEvents on NetworkMessageId
| join kind=inner SigninLogs on AccountUpn == UserPrincipalName
| where SigninRiskLevel in ("medium","high")
   or Location !in (knownCountries)
| project Timestamp, AccountUpn, SenderFromAddress, Url, Location, SigninRiskLevel
Adaptez les noms de tables à votre plateforme (Microsoft 365 Defender, SIEM tiers). L’objectif est de relier libération → clic → événement d’identité suspect.
Mitigation
| Mesure | Détail | Priorité |
|---|---|---|
| Politique de libération | Seuls les admins ou le SOC libèrent les messages classés hameçonnage/maliciel; l’utilisateur peut au mieux demander une revue. | Élevée |
| Authentification de courriel | Déployez SPF, DKIM et DMARC en mode reject ou quarantine sur vos propres domaines. |
Élevée |
| Vérification avant libération | Checklist obligatoire : expéditeur réel, alignement DMARC, destination des URL, analyse des pièces jointes. | Élevée |
| Rétention et notifications | Fixez une rétention (ex. 30 jours) et des résumés périodiques pour limiter la perte de courriels légitimes. | Moyenne |
| Revue des faux positifs | Ajustez les listes d’autorisation par expéditeur authentifié, jamais par simple adresse affichée. | Moyenne |
| Journalisation et alertes | Centralisez les événements de quarantaine/libération vers un SIEM; alertez sur les pics et libérations à risque. | Moyenne |
| Sensibilisation | Formez les employés à ne pas réclamer de libération sous pression et à signaler les messages suspects. | Moyenne |
Bonne pratique de libération sécuritaire :
- Préférez un bac de revue sous contrôle admin plutôt qu’une libération en libre-service.
- Après libération d’un cas douteux, confirmez par un canal secondaire (téléphone, message interne).
- En cas de clic avéré sur un lien d’hameçonnage, réinitialisez les identifiants et vérifiez les règles de boîte aux lettres suspectes.
A retenir
La quarantaine des courriels n’est efficace que si elle est gérée activement : des règles d’authentification solides, un processus de libération contrôlé et une surveillance des libérations à risque font la différence entre une couche de défense réelle et un simple obstacle ignoré. Vérifiez toujours avant de libérer, et traitez chaque demande de libération comme une décision de sécurité.
Besoin d’un accompagnement pour configurer votre filtrage, vos politiques DMARC et la surveillance de la quarantaine? Les équipes de WeITSM peuvent vous aider à structurer ces contrôles pour votre PME.


