Points clés à retenir (TL;DR)
Synthèse exécutive- Un SOC (Security Operations Center) fournit une surveillance et une capacite de reponse continues (24/7 ou en heures etendues), ce qu'une PME ne peut rarement assurer seule en interne.
- La valeur d'un SOC ne tient pas qu'aux outils : elle repose sur la correlation d'evenements, le triage humain et des procedures de reponse eprouvees.
- Un SOC bien configure reduit le temps de detection (MTTD) et de reponse (MTTR), ce qui limite directement l'impact d'un rancongiciel ou d'une compromission de courriel.
- Pour une PME, le modele SOC-as-a-Service (ou MDR) est souvent plus realiste financierement qu'une equipe interne dediee.
- Commencez par centraliser vos journaux (identite, postes, courriel, pare-feu) : sans telemetrie, aucun SOC ne peut vous proteger.
Contexte
Les PME sont des cibles de choix : elles detiennent des donnees et des acces interessants, mais disposent rarement d’une equipe de securite dediee. Les attaquants le savent et automatisent une grande partie de leurs campagnes (hameconnage, pulverisation de mots de passe, exploitation de services exposes). Le probleme n’est generalement pas l’absence totale d’outils, mais l’absence de quelqu’un qui regarde les alertes, les comprend et agit a temps.
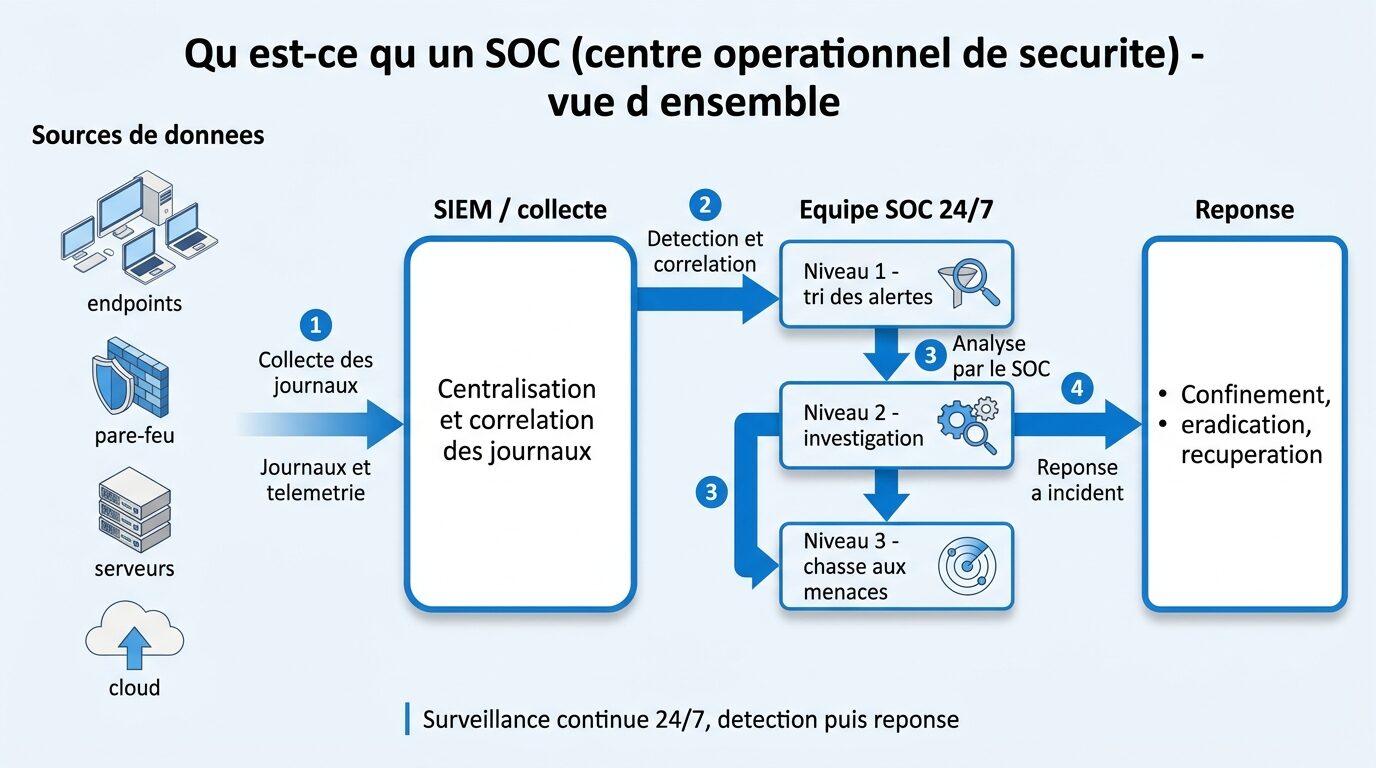
Un SOC repond precisement a ce manque. C’est une fonction, interne ou externalisee, qui combine trois piliers : des personnes (analystes), des processus (procedures de triage et de reponse) et des technologies (SIEM, EDR, outils d’orchestration). Pour une PME, l’objectif est de passer d’une posture reactive — « on decouvre l’incident quand tout est deja chiffre » — a une posture ou une activite suspecte est reperee et contenue avant qu’elle ne devienne une crise.
Comment ca fonctionne
Illustrons avec un scenario typique de compromission dans une PME fictive utilisant une suite infonuagique et des postes Windows. Les etapes ci-dessous montrent ou un SOC intervient.
1. Acces initial
Un employe recoit un courriel d’hameconnage ciblant ses identifiants infonuagiques et saisit son mot de passe sur une fausse page (Phishing, T1566). L’attaquant obtient des identifiants valides (Valid Accounts, T1078).
2. Contournement de l’authentification
L’attaquant tente de contourner le MFA, par exemple via du harcelement de notifications ou l’enregistrement d’un nouveau facteur (Multi-Factor Authentication Request Generation, T1621).
3. Persistance et reconnaissance
Une fois connecte, il cree une regle de boite de reception pour masquer ses traces (Email Collection, T1114) et explore les partages et l’annuaire (Account Discovery, T1087).
4. Mouvement et escalade
Il reutilise des identifiants pour atteindre d’autres comptes ou un poste, cherchant des privileges plus eleves (Valid Accounts, T1078; Lateral Movement via services distants, T1021).
5. Impact
L’objectif final peut etre la fraude (detournement de paiement), l’exfiltration de donnees (Exfiltration, TA0010) ou le deploiement d’un rancongiciel (Data Encrypted for Impact, T1486).
Un SOC vise a casser cette chaine le plus tot possible : une alerte sur une connexion impossible, une regle de boite de reception anormale ou un enregistrement MFA inattendu peut declencher une investigation avant l’etape d’impact.
Signaux
Ce qui rend ces attaques efficaces contre les PME :
- Peu ou pas de surveillance des journaux d’identite infonuagique, donc les connexions suspectes passent inapercues.
- MFA absent, partiel ou configure de maniere permissive.
- Absence de distinction entre une alerte benigne et une alerte critique, faute de triage.
- Delais de reaction : une alerte vue trois jours plus tard n’a plus de valeur.
Signaux qui doivent alerter : connexion depuis un pays inhabituel, « voyage impossible » (deux connexions geographiquement incompatibles en peu de temps), creation de regles de transfert de courriels, nouvel enregistrement MFA non sollicite, pics de tentatives d’authentification echouees, execution de scripts PowerShell encodes sur un poste.
Detection
La force d’un SOC reside dans la correlation : un evenement isole est souvent ambigu, mais plusieurs evenements combines racontent une histoire. Exemples de logique de detection :
- Connexion a risque + nouvelle regle de boite de reception dans un court intervalle = probable prise de controle de compte.
- MFA echoue en rafale puis succes = possible lassitude MFA (MFA fatigue).
- Connexion infonuagique inhabituelle suivie d’un acces a des partages sensibles = reconnaissance post-compromission.
Pseudo-requete illustrative (adapter a votre SIEM, valeurs de test uniquement) :
// Pseudo-logique de correlation (illustratif)
SigninLogs
| where ResultType == "Success"
| where RiskLevel in ("medium","high")
| join kind=inner (
    AuditLogs
    | where OperationName has "inbox rule"
       or OperationName has "MFA method registered"
) on UserId
| where datetime_diff('minute', AuditTime, SigninTime) between (-60 .. 60)
| project UserId, SigninTime, IPAddress="192.0.2.10", OperationName
Sources de telemetrie minimales a centraliser : journaux d’identite (connexions, audit), EDR sur les postes et serveurs, journaux de la passerelle de courriel, pare-feu et VPN.
Mitigation
| Mesure | Pourquoi | Priorite |
|---|---|---|
| Activer le MFA resistant au hameconnage (cles FIDO2, apps avec correspondance de numero) | Bloque la majorite des prises de controle de comptes | Haute |
| Centraliser les journaux (identite, EDR, courriel, reseau) dans un SIEM | Sans telemetrie, aucune detection possible | Haute |
| Deployer un EDR sur tous les postes et serveurs | Detecte l’execution malveillante et permet l’isolation | Haute |
| Mettre en place un SOC interne ou un service MDR/SOC-as-a-Service | Assure triage et reponse en continu | Haute |
| Definir des procedures de reponse (qui fait quoi, comment isoler, qui prevenir) | Reduit le MTTR en situation de crise | Moyenne |
| Alertes sur regles de boite de reception et nouveaux enregistrements MFA | Detecte la persistance post-compromission | Moyenne |
| Sauvegardes testees et hors ligne | Limite l’impact d’un rancongiciel | Haute |
A retenir
Un SOC n’est pas un luxe reserve aux grandes entreprises : c’est la fonction qui transforme des alertes brutes en decisions de securite rapides. Pour une PME, le bon point de depart est de centraliser sa telemetrie et de s’assurer que quelqu’un surveille et agit en continu — que ce soit une equipe interne ou un partenaire externe. Si vous souhaitez evaluer votre niveau de visibilite actuel ou explorer un modele SOC adapte a votre taille, l’equipe WeITSM peut vous accompagner dans cette demarche.


