Points clés à retenir (TL;DR)
Synthèse exécutive- L'hameçonnage (phishing) reste la porte d'entrée n°1 des cyberattaques : un seul clic, un seul mot de passe saisi au mauvais endroit, et un compte est compromis.
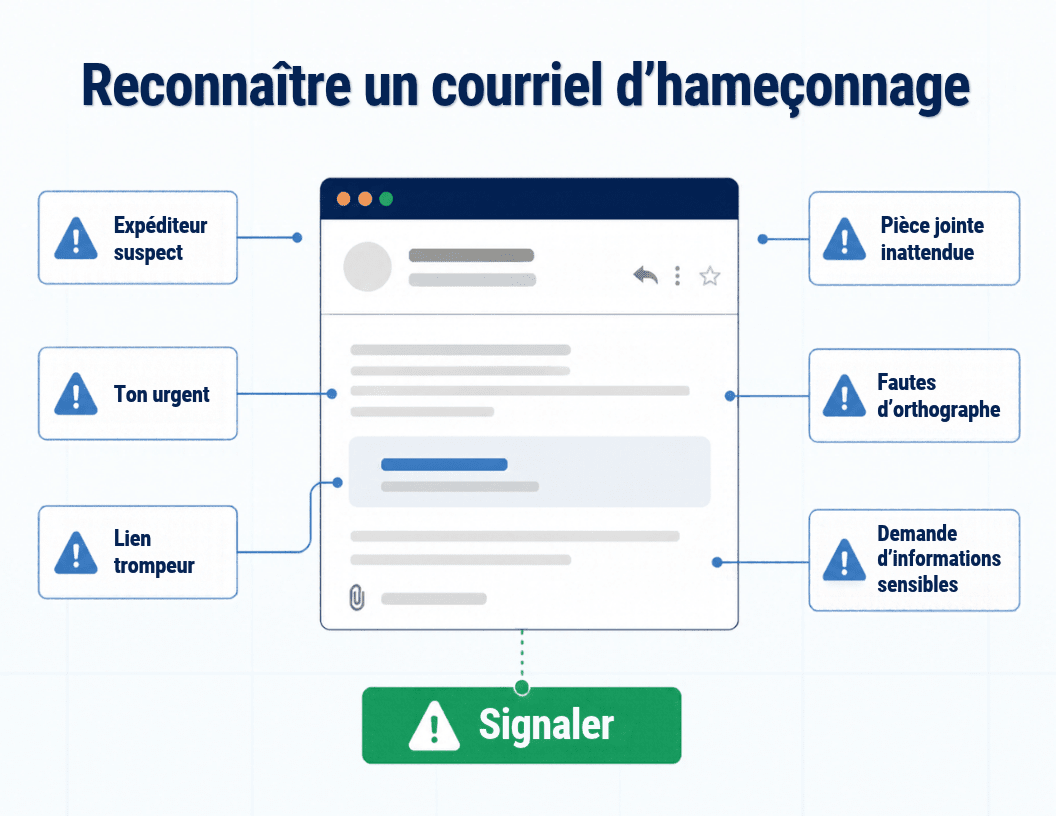
- Les signaux d'alerte sont presque toujours les mêmes : urgence, expéditeur qui imite, lien ou pièce jointe inattendus, demande d'identifiants ou de paiement.
- Le bon réflexe n'est pas de supprimer en silence, mais de signaler : un courriel piégé reçu par une personne l'a souvent été par dix autres.
- Vérifiez la vraie destination d'un lien en le survolant (sans cliquer) avant toute action.
- La formation régulière des employés est aussi importante que les filtres techniques : c'est la dernière ligne de défense, et souvent la plus efficace.
Contexte : pourquoi l’hameçonnage marche encore
Malgré des filtres de messagerie de plus en plus performants, l’hameçonnage reste la méthode préférée des attaquants — parce qu’il ne vise pas une faille technique, mais la confiance et l’empressement des personnes. Un courriel bien tourné, imitant un fournisseur, un collègue ou un service connu, contourne les meilleures protections si le destinataire baisse la garde une seconde. Pour une PME, les conséquences vont du compte de messagerie détourné à la fraude au virement, en passant par le point d’entrée d’un rançongiciel.
Aucun filtre n’est parfait : il en passera toujours quelques‑uns. La bonne nouvelle, c’est que l’œil humain entraîné reste remarquablement efficace — à condition de connaître les signaux.
Comment ça fonctionne : l’anatomie d’un courriel piégé
La plupart des tentatives jouent sur les mêmes ressorts psychologiques :
- L’urgence ou la menace : « votre compte sera fermé », « action requise sous 24 h », « facture impayée ». La pression pousse à agir avant de réfléchir.
- L’autorité : un message qui semble venir de la direction, d’une banque ou du « soutien informatique ».
- La curiosité ou l’appât : un colis à suivre, une prime, un document partagé.
Techniquement, le piège se cache presque toujours dans un lien (vers une fausse page de connexion) ou une pièce jointe (qui installe un logiciel malveillant). Des variantes ciblées existent : le spear phishing vise une personne précise avec des informations personnalisées ; la fraude au président usurpe un dirigeant pour exiger un virement urgent.
Les signaux qui doivent alerter
| Signal | Ce qu’il faut regarder |
|---|---|
| Expéditeur | Un nom connu mais une adresse bizarre, un domaine presque identique au vrai (une lettre change, un « .co » au lieu de « .com »). |
| Ton | Urgence, menace, pression inhabituelle, salutation générique (« Cher utilisateur »). |
| Lien | L’adresse réelle (au survol) ne correspond pas au texte affiché. |
| Demande | On vous réclame un mot de passe, un code, un paiement ou des données sensibles. |
| Pièce jointe | Un fichier inattendu, surtout s’il demande d’« activer les macros » ou de « se connecter ». |
Vérifier un lien sans se faire piéger
Avant de cliquer, survolez le lien avec le curseur (sans cliquer) : la vraie adresse s’affiche en bas de l’écran. Sur mobile, appuyez longuement pour la révéler. Si le texte dit une chose et l’adresse en dit une autre, c’est un piège. En cas de doute, n’ouvrez rien : rendez‑vous sur le site officiel en tapant vous‑même l’adresse, ou contactez l’expéditeur par un autre canal (téléphone, en personne). Un service sérieux ne vous demandera jamais votre mot de passe par courriel.
Signaler, c’est protéger toute l’organisation
Un courriel d’hameçonnage est rarement isolé : il vise souvent toute une entreprise en même temps. En le signalant (bouton dédié dans la messagerie, ou à votre équipe TI) plutôt qu’en le supprimant en silence, vous permettez de : bloquer l’expéditeur, retirer le message des autres boîtes, et avertir vos collègues. Le signalement transforme une menace individuelle en défense collective. Instaurez une règle simple et sans reproche : dans le doute, on signale — mieux vaut dix fausses alertes qu’un clic de trop.
Et si on a déjà cliqué ou saisi ses identifiants ?
Pas de panique, mais réagissez vite — les premières minutes comptent :
- Ne saisissez plus rien ; si une pièce jointe a été ouverte, déconnectez l’appareil du réseau.
- Changez le mot de passe concerné depuis un autre appareil, et activez le MFA s’il ne l’était pas.
- Signalez immédiatement à votre équipe TI pour qu’elle vérifie les connexions et contienne l’incident.
La rapidité limite les dégâts : un compte repris en main en dix minutes évite souvent une compromission bien plus large.
À retenir
L’hameçonnage mise sur l’humain : la parade est donc humaine autant que technique. Apprenez à vos équipes à repérer les signaux (urgence, expéditeur douteux, lien trompeur, demande d’identifiants), à vérifier avant de cliquer, et surtout à signaler sans hésiter. Couplé au MFA, ce réflexe réduit drastiquement le risque de compromission.
Vous voulez former vos équipes et mettre en place un circuit de signalement efficace (simulations, bouton de signalement, procédures) ? Parlez à WeITSM.


