Ce qui s’est passé
L’éditeur N-able a mis hors ligne la version hébergée (infonuagique) de sa plateforme N-central. La raison : un chercheur en sécurité a divulgué publiquement 33 failles « zero-day » (des vulnérabilités inconnues de l’éditeur, ou sans correctif disponible, au moment de leur publication). Il les a accompagnées de preuves de concept (PoC : des programmes de démonstration qui montrent comment exploiter concrètement la faille).
En résumé, la plateforme infonuagique a été coupée après la publication de « plus de 30 » failles de type zero-day.
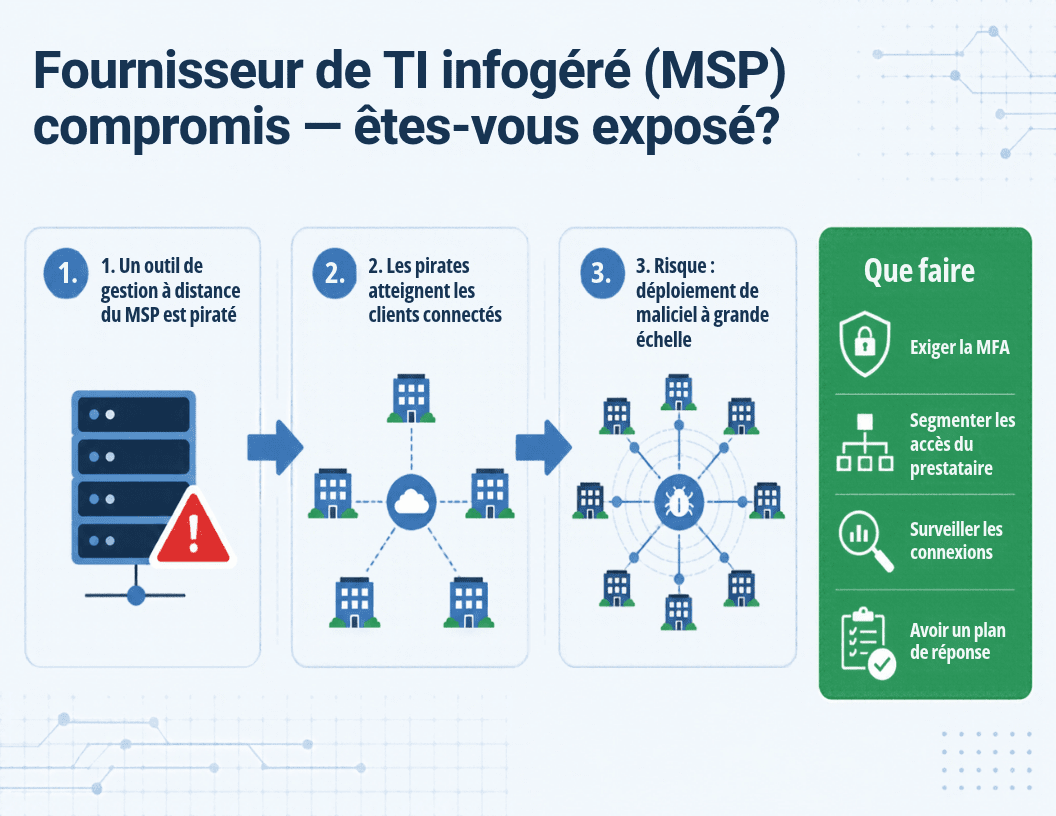
N-central est un outil RMM (Remote Monitoring and Management, c’est-à-dire un logiciel de surveillance et de gestion à distance). Les fournisseurs de services TI infogérés (MSP, les entreprises qui gèrent l’informatique de leurs clients) s’en servent pour administrer les ordinateurs et les serveurs de leurs clients.
À noter : le nombre exact de failles, leurs identifiants CVE, leur gravité et la liste des correctifs évoluent rapidement. Pour les détails techniques et les consignes à jour, consultez les avis officiels de N-able. Nous ne reprenons ici que les faits connus au moment de la rédaction.
Pourquoi ça compte pour une PME
Un outil RMM, c’est un passe-partout
Votre MSP installe un petit logiciel, appelé agent, sur chacun de vos postes et serveurs. Cet agent obéit à la console RMM, souvent avec les droits les plus élevés du système (niveau administrateur). Depuis cette console, le MSP peut notamment :
- exécuter des scripts et des commandes sur tous vos postes en même temps;
- installer ou désinstaller des logiciels;
- prendre le contrôle de l’écran à distance;
- modifier les paramètres de sécurité, par exemple désactiver un antivirus.
Si un attaquant prend le contrôle de cette console grâce à une faille, il obtient les mêmes pouvoirs que votre MSP, et ce sur tous les clients gérés par la même console. Une seule faille chez le fournisseur peut ainsi donner accès à des dizaines de PME d’un coup. C’est le principe d’une attaque de la chaîne d’approvisionnement (on compromet un fournisseur de confiance pour atteindre ses clients). Les groupes de rançongiciels (logiciels qui chiffrent vos fichiers pour exiger une rançon) apprécient particulièrement ce scénario, car un seul accès leur permet de déployer leur charge partout à la fois.
Niveau de risque : élevé
- Des preuves de concept publiques : le chercheur a publié des codes d’exploitation. N’importe quel attaquant peut donc s’en servir, pas seulement les plus avancés. Le délai avant les premières attaques est généralement très court dans ce cas.
- Les installations « sur site » : si votre MSP héberge lui-même N-central sur ses propres serveurs au lieu d’utiliser la version infonuagique, la mise hors ligne effectuée par N-able ne le protège pas automatiquement. C’est à lui d’appliquer les consignes de l’éditeur.
- Une interruption de service : tant que la plateforme est coupée, votre MSP surveille et corrige peut-être moins bien vos systèmes. Les mises à jour, les alertes et le soutien à distance peuvent être ralentis.
Comment se protéger
Priorité 1 : questions à poser à votre MSP dès aujourd’hui
- Utilisez-vous N-central pour gérer notre parc? Demandez une réponse écrite. Si la réponse est non, demandez quel outil RMM il utilise et s’il est touché par une alerte en cours.
- Version infonuagique ou installée chez vous? Si N-central est installé sur ses propres serveurs, ont-ils été éteints ou isolés d’Internet conformément aux consignes publiées par N-able? Depuis quand?
- Quels accès avez-vous constatés dans les journaux? Demandez une revue des journaux (historique des actions) de la console et des agents depuis la date de publication des failles : connexions inhabituelles, scripts lancés, nouveaux comptes, sessions de contrôle à distance.
- Avez-vous détecté une activité suspecte chez un autre client? Si un client voisin a été touché, vous pourriez l’être aussi.
- Quel est votre plan pendant l’interruption? Comment surveille-t-il et intervient-il sur vos systèmes sans la plateforme?
Priorité 2 : détection de votre côté
Même si votre MSP gère vos systèmes, faites (ou faites faire) une vérification indépendante sur vos serveurs et postes critiques. Sous Windows, ces événements signalent une activité typique d’un accès malveillant passé par un outil d’administration :
- Événement 7045 (journal Système) : installation d’un nouveau service;
- Événement 4698 (journal Sécurité) : création d’une tâche planifiée;
- Événement 4720 (journal Sécurité) : création d’un compte utilisateur;
- Événement 4732 (journal Sécurité) : ajout d’un compte à un groupe local, comme Administrateurs.
Exemple de commande PowerShell (à lancer en administrateur) pour lister les services installés au cours des 14 derniers jours :
Get-WinEvent -FilterHashtable @{LogName='System'; Id=7045; StartTime=(Get-Date).AddDays(-14)} |
  Select-Object TimeCreated, @{n='Service';e={$_.Properties[0].Value}}, @{n='Chemin';e={$_.Properties[1].Value}} |
  Format-Table -AutoSize
Regardez aussi votre antivirus ou votre outil EDR (logiciel de détection et de réponse sur les postes) : y a-t-il eu une désactivation, une exclusion ajoutée ou des alertes ignorées récemment? Toute activité que votre MSP ne peut pas expliquer doit être traitée comme un incident.
Priorité 3 : mitigation et correctifs
- Exigez l’application des correctifs de N-able dès leur publication, avec une confirmation écrite de la version installée.
- Vérifiez vos sauvegardes : au moins une copie doit être hors ligne ou immuable (impossible à modifier ou à effacer), et non accessible par l’outil RMM. Sinon, un attaquant qui contrôle la console peut aussi détruire vos sauvegardes.
- Révisez les comptes du MSP dans votre environnement (Active Directory, Microsoft 365, pare-feu) : supprimez les comptes inutiles et changez les mots de passe des comptes à privilèges si un doute subsiste.
- En cas d’activité suspecte confirmée : isolez les postes touchés du réseau, prévenez votre assureur cyber et signalez l’incident au Centre canadien pour la cybersécurité. Si des renseignements personnels sont touchés, la Loi 25 vous oblige à aviser la Commission d’accès à l’information (CAI).
Cadrage ITIL pour votre équipe TI
| Processus ITIL | Action concrète |
|---|---|
| Gestion des incidents | Ouvrir un billet dès aujourd’hui, même sans preuve d’attaque. Désigner un responsable. Consigner les réponses écrites du MSP et les résultats de la revue des journaux. |
| Gestion des vulnérabilités | Ajouter l’outil RMM du MSP à votre inventaire des actifs critiques. Suivre les avis de l’éditeur et la date d’application des correctifs. |
| Gestion des changements | Faire de la remise en service de la plateforme ou de l’application des correctifs un changement approuvé, avec un retour arrière prévu et une vérification après coup. |
| Gestion des fournisseurs | Réviser le contrat du MSP en y ajoutant les clauses ci-dessous. |
Clauses contractuelles à exiger de votre MSP
| Clause | Ce qu’elle doit préciser |
|---|---|
| Avis d’incident sous 24 h | Le MSP vous avise par écrit dans les 24 heures de toute faille touchant ses outils (RMM, contrôle à distance, sauvegarde) ou de toute compromission chez lui. L’avis indique l’impact connu sur votre environnement. |
| MFA obligatoire sur la console RMM | L’authentification multifacteur (un second facteur en plus du mot de passe, comme une application ou une clé physique) est imposée à tous les techniciens, sans exception. La console n’est pas exposée directement à Internet lorsque c’est possible. |
| Séparation des accès entre clients | Les droits des techniciens sont limités par client. Le MSP utilise des comptes distincts et le principe du moindre privilège (chacun n’a que les droits nécessaires à sa tâche), pour qu’un compte compromis n’ouvre pas tout le parc. |
| Journalisation et accès aux journaux | Les actions faites dans votre environnement sont conservées (par exemple 90 jours minimum) et vous sont remises sur demande. |
| Plan de repli si l’outil tombe | Une procédure documentée et testée permet de continuer la surveillance, les correctifs et le soutien si la plateforme RMM est indisponible ou doit être coupée d’urgence. |
| Délai de correction | Les failles critiques des outils du MSP sont corrigées dans un délai défini, par exemple 72 heures. Le MSP confirme l’installation des correctifs par écrit. |
| Droit d’audit | Vous pouvez demander une preuve des contrôles de sécurité du MSP (rapport d’audit, attestation, réponses à un questionnaire). |


