Points clés à retenir (TL;DR)
Synthèse exécutive- Sans contrôle d'accès réseau (NAC), tout appareil branché sur une prise filaire obtient une IP sur votre VLAN de production et peut scanner, écouter et attaquer le LAN interne.
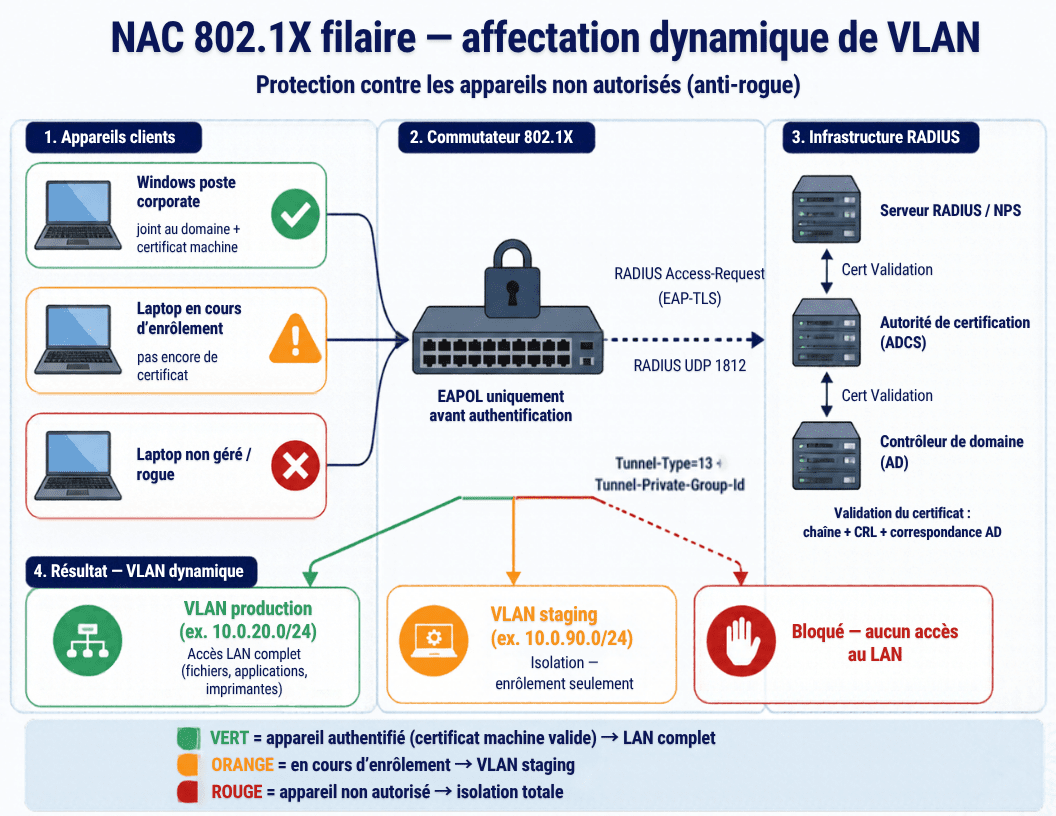
- Le 802.1X filaire authentifie chaque port : seul un appareil porteur d'un certificat machine valide accède au réseau de production ; les autres sont placés en VLAN d'isolation.
- Si vous utilisez déjà le 802.1X en Wi-Fi (NPS/RADIUS + autorité de certification), la brique filaire réutilise la même infrastructure.
- L'authentification par certificat machine résiste au vol de mot de passe : un identifiant AD compromis ne suffit pas à rejoindre le LAN.
- Un déploiement par port (et non par commutateur), avec un VLAN de repli, limite fortement le risque d'interruption.
Contexte
Beaucoup de PME concentrent leurs efforts de sécurité sur le périmètre Internet (pare-feu, portail captif) tout en laissant leurs prises réseau internes ouvertes. Résultat : un visiteur, un ordinateur personnel ou un appareil compromis branché sur une prise libre obtient immédiatement une adresse DHCP sur le réseau de production, sans aucune authentification.
Même privé d’accès Internet, cet appareil peut faire beaucoup de dégâts sur le réseau local : balayage des sous-réseaux (nmap), empoisonnement LLMNR/NBT-NS, relais SMB, écoute du trafic de diffusion. Le portail captif bloque Internet, pas le LAN interne. Le contrôle d’accès réseau (NAC) ferme cette porte en exigeant une preuve d’identité sur chaque port filaire.
Comment ca marche
Le principe du 802.1X
Le standard IEEE 802.1X transforme chaque port du commutateur en point de contrôle. Tant qu’aucune authentification n’a réussi, le port est dans l’état « non autorisé » : seul le trafic EAPOL (négociation d’authentification) est permis, pas même le DHCP. Trois acteurs interviennent :
- Le demandeur : l’appareil qui se branche (ex. un poste Windows avec le service Wired AutoConfig actif).
- L’authentificateur : le commutateur, qui relaie la demande.
- Le serveur d’authentification : un serveur RADIUS (ex. NPS sous Windows Server) qui valide le certificat et renvoie le verdict.
EAP-TLS et certificat machine
La méthode recommandée est EAP-TLS : l’appareil présente un certificat machine émis par votre autorité de certification interne. Pas de mot de passe transmis, donc rien à voler ou rejouer. Un appareil non joint au domaine, sans certificat valide, échoue à l’authentification.
VLAN dynamique
Le serveur RADIUS ne renvoie pas seulement « accès accordé / refusé » : il peut aussi imposer le VLAN du port via trois attributs RADIUS (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-Id = identifiant du VLAN). Ainsi, un poste légitime atterrit sur le VLAN de production, tandis qu’un appareil non reconnu est renvoyé vers un VLAN d’isolation.
| Type d’appareil | Méthode | Résultat |
|---|---|---|
| Poste joint au domaine, certificat valide | EAP-TLS | VLAN de production |
| Poste en préparation (OOBE, sans certificat) | Repli | VLAN d’isolation |
| Ordinateur personnel / visiteur | Pas de certificat | VLAN d’isolation |
| Imprimante / appareil IoT | MAB (filtrage MAC) | VLAN dédié restreint |
| Appareil inconnu / hostile | Échec | Isolation totale |
Mise en oeuvre
Rattachez ce projet à votre processus de gestion des changements (passage en CAB, fenêtre de maintenance planifiée). Déployez par étapes sur un périmètre pilote avant toute généralisation.
Prérequis
- Une autorité de certification interne (ADCS) et un serveur RADIUS (NPS) opérationnels.
- Des commutateurs compatibles 802.1X, déclarés comme clients RADIUS.
- Un VLAN d’isolation défini, avec accès limité (par ex. Internet seul, ou les seuls points d’extrémité nécessaires au provisionnement).
- Des postes cibles joints au domaine.
Phase 0 – Préparation
- Sauvegardez vos stratégies de groupe et la configuration des commutateurs (ex.
copy running-configou export API). - Choisissez un commutateur pilote peu critique et 3 à 5 ports, ainsi que quelques postes de test.
Phase 1 – Modèle de certificat
Sur l’autorité de certification, dupliquez le modèle intégré « Computer » et nommez-le de façon générique (ex. « Certificat d’authentification machine »). Réglages clés : compatibilité Windows 10/Server 2016+, cryptographie RSA 2048/4096 + SHA-256, objet construit depuis l’annuaire, stratégie d’application « Authentification du client », et surtout droits Lecture + Inscription + Inscription automatique pour le groupe des ordinateurs du domaine. Publiez ensuite le modèle sur l’autorité.
Phase 2 – Inscription automatique par GPO
Créez une stratégie de groupe liée à l’unité d’organisation des ordinateurs, activant l’inscription automatique des certificats (Configuration ordinateur → Stratégies de clé publique → Client des services de certificats – Inscription automatique : activé, renouvellement et mise à jour cochés). Validez sur un poste test :
gpupdate /force
certutil -pulse
Get-ChildItem Cert:\LocalMachine\My | Where-Object { $_.EnhancedKeyUsageList -match 'Client Authentication' }
Phase 3 – Stratégie réseau filaire 802.1X (GPO)
Créez une stratégie de groupe « Réseau câblé (IEEE 802.3) » : activez l’authentification 802.1X, méthode « Carte à puce ou autre certificat », mode « Authentification de l’ordinateur », validation du certificat serveur avec votre racine interne et le nom de votre serveur RADIUS. Dans la même GPO, forcez le démarrage automatique du service dot3svc (Wired AutoConfig).
Phase 4 – Stratégie réseau NPS (RADIUS)
Dupliquez votre stratégie Wi-Fi EAP-TLS existante pour créer une version filaire. Ajustez :
- Conditions : NAS Port Type = Ethernet ; groupe Windows = ordinateurs du domaine.
- Attributs RADIUS : Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-Id = « identifiant du VLAN de production ».
Créez ensuite une stratégie de repli (catch-all), placée en dernière position, qui accorde l’accès mais renvoie l’identifiant du VLAN d’isolation.
Phase 5 – Activation sur le commutateur pilote
Exemple générique (adaptez la syntaxe à votre matériel) :
# Activation globale
aaa authentication port-access eap-radius

# Sur un port de test
aaa port-access authenticator <port>
aaa port-access authenticator <port> client-limit 3
aaa port-access authenticator <port> unauth-vid <VLAN_isolation>
aaa port-access authenticator active
write mem
Étape de validation
Testez trois cas sur le port pilote :
- Poste légitime : certificat présent →
show authentication sessions interface <port>doit afficher « Authorized » et le VLAN de production. - Poste sans certificat : doit basculer en VLAN d’isolation et obtenir une IP de ce VLAN seulement.
- Appareil non autorisé : branchez un portable personnel ; depuis cet appareil,
nmap <plage_du_VLAN_production>ne doit retourner aucun hôte.
Surveillez en parallèle le journal NPS (Affichages personnalisés → rôles serveur → Network Policy and Access Services).
Plan de retour (rollback)
- GPO : désactiver le lien de la stratégie filaire sur l’unité d’organisation, puis
gpupdate /force. - Commutateur :
no aaa port-access authenticator <port>(ou désactivation globale en cas d’urgence), puiswrite mem. - NPS : désactiver la stratégie filaire dans la console (clic droit → Disable).
Bonnes pratiques et risques
| Risque / piège | Mitigation |
|---|---|
| Un poste critique perd son certificat et se retrouve isolé | VLAN de repli fonctionnel + possibilité de désactiver rapidement le 802.1X sur un port précis |
| Interruption lors de l’activation | Déploiement port par port, jamais commutateur entier d’un coup |
| Serveur RADIUS indisponible | Serveur RADIUS secondaire (HA) ou politique « fail-open » maîtrisée sur les commutateurs |
| Imprimantes et IoT non joints au domaine | MAB (filtrage par adresse MAC) vers un VLAN dédié restreint |
| Inscription automatique mal configurée | Valider sur 3 à 5 postes pilotes avant d’élargir à toute l’unité d’organisation |
Côté coûts : si l’infrastructure RADIUS et l’autorité de certification existent déjà (cas fréquent quand le Wi-Fi est en 802.1X), l’effort se concentre sur la configuration et le déploiement progressif, pas sur l’achat de nouvelles briques. Prévoyez tout de même du temps pour les tests et la communication aux utilisateurs.
Techniques ATT&CK adressées : balayage réseau interne (T1046), empoisonnement LLMNR/NBT-NS et relais (T1557.001), capture de trafic en diffusion (T1040).
A retenir
Le NAC 802.1X filaire comble un angle mort courant : la prise réseau ouverte. En exigeant un certificat machine valide sur chaque port et en isolant automatiquement les appareils inconnus, vous réduisez drastiquement la surface d’attaque interne, même face à un mot de passe compromis.
Commencez petit : un commutateur pilote, quelques ports, trois cas de test, un plan de retour prêt. Validez, documentez, puis généralisez par étapes. Si votre Wi-Fi est déjà en 802.1X, la moitié du chemin est faite — il ne reste qu’à sécuriser le filaire.


