Ce qui s’est passé
Deux problèmes de sécurité touchent les iPhone en même temps. Le premier n’a pas encore de correctif confirmé. Le second vient d’être corrigé par Apple dans sa série de mises à jour de novembre.
Une évasion du bac à sable iOS sans correctif confirmé
La plateforme d’échange de cryptomonnaies Binance a lancé une alerte sur une faille d’iOS. Cette faille permet une évasion du bac à sable. Sur iPhone, chaque application est enfermée dans son propre espace isolé : c’est le « bac à sable ». Elle ne peut pas lire les fichiers des autres applications. Une évasion casse ce cloisonnement.
Selon Binance, une application malveillante qui exploite cette faille pourrait lire les données d’autres applications installées sur le même appareil. Cela inclut des secrets très sensibles : identifiants, clés cryptographiques et phrases de récupération (la suite de mots qui permet de reprendre le contrôle complet d’un portefeuille de cryptomonnaies). Un code d’exploitation circule publiquement, et Apple n’a pas confirmé de correctif à ce jour.
Les mises à jour Apple de novembre : iMessage et Bluetooth
Le 10 novembre, Apple a publié des mises à jour de sécurité pour l’ensemble de ses systèmes. Parmi les failles corrigées, Apple a traité :
- Des failles de confidentialité dans les conversations de groupe iMessage, qui touchent la protection des échanges entre participants.
- Des vulnérabilités dans l’appairage Bluetooth, c’est-à-dire l’étape où un appareil se connecte à un autre (écouteurs, voiture, clavier). Une faille à cette étape peut être exploitée par une personne qui se trouve à proximité.
Ces correctifs ne règlent pas la faille d’évasion du bac à sable signalée par Binance. Les deux sujets doivent être traités séparément.
Pourquoi ça compte pour une PME
Le téléphone de vos employés est aujourd’hui un poste de travail. Il donne accès aux courriels, à Microsoft 365 ou Google Workspace, au VPN, aux applications bancaires de l’entreprise et souvent aux codes d’authentification à deux facteurs.
- Le cloisonnement ne suffit plus. Beaucoup d’entreprises considèrent que les applications iPhone sont isolées entre elles. Avec cette faille, une seule application malveillante installée par un employé pourrait lire les données de vos applications professionnelles sur le même appareil.
- Le code est public. Quand un code d’exploitation circule librement, le délai avant des attaques réelles se raccourcit. Il n’est plus nécessaire d’être un attaquant très avancé pour s’en servir.
- Pas de correctif confirmé. Vous ne pouvez pas compter uniquement sur une mise à jour. Il faut réduire l’exposition d’ici là.
- Le BYOD amplifie le risque. L’approche « apportez votre appareil » (BYOD : l’employé utilise son téléphone personnel pour le travail) mélange des applications personnelles non contrôlées et des données d’entreprise sur le même appareil. C’est précisément le scénario que cette faille exploite.
- Les secrets stockés en clair sont les premiers exposés. Un mot de passe noté dans l’application Notes, une capture d’écran de clé d’accès ou un fichier texte contenant une phrase de récupération deviennent des cibles directes.
Niveau de risque estimé : élevé pour les organisations qui manipulent des cryptomonnaies, des accès financiers ou des accès administrateurs depuis des iPhone. Modéré à élevé pour les autres PME, surtout si les téléphones ne sont pas gérés et si l’installation d’applications n’est pas encadrée. Les failles iMessage et Bluetooth, déjà corrigées, présentent un risque qui disparaît dès que la mise à jour est appliquée. Le risque réel vient donc des appareils qui ne sont pas à jour.
Comment se protéger
Les actions sont classées par priorité. Les trois premières se font cette semaine.
Priorité 1 : appliquer les correctifs Apple de novembre (gestion des vulnérabilités)
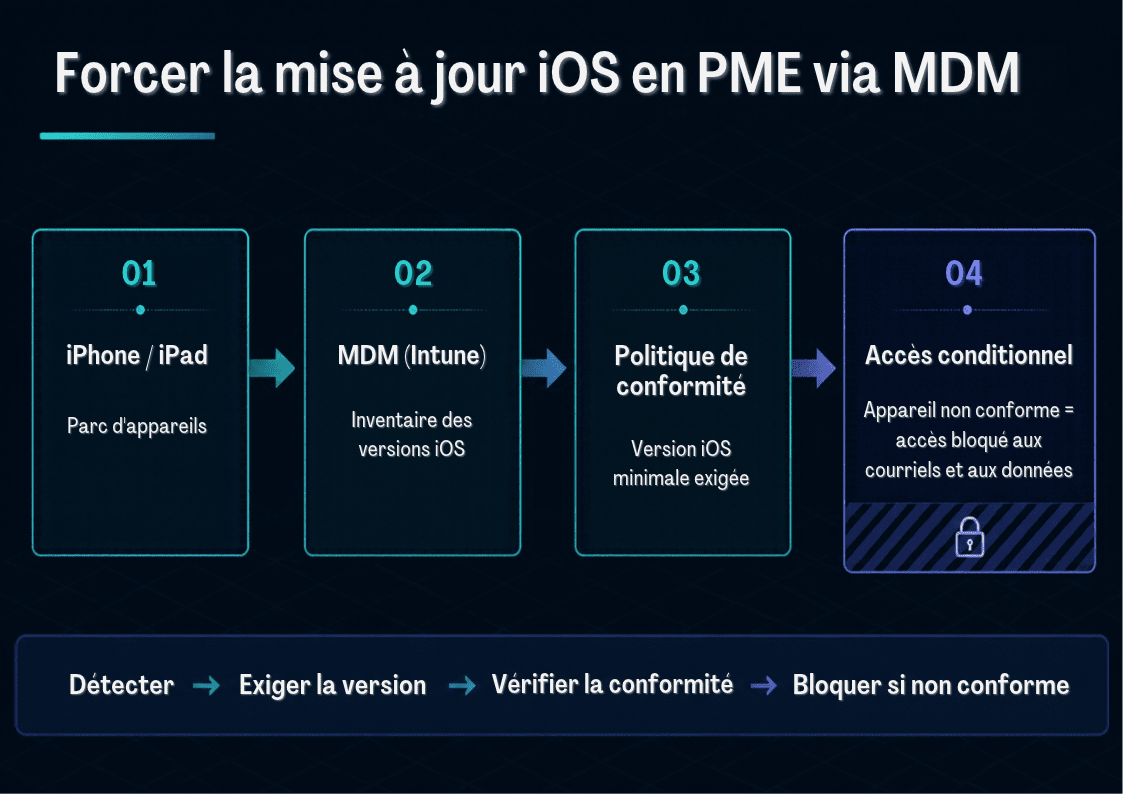
- Forcez la mise à jour d’iOS, d’iPadOS et de macOS au moyen de votre MDM (gestion des appareils mobiles : outil qui permet de configurer et de contrôler à distance les téléphones et ordinateurs de l’entreprise, comme Microsoft Intune, Jamf ou Kandji). Fixez un délai court, par exemple 7 jours, puis l’installation automatique.
- Vérifiez la conformité. Dans le MDM, sortez la liste des appareils qui n’ont pas la dernière version. Relancez les retardataires.
- Bloquez l’accès aux données des appareils non à jour. Avec l’accès conditionnel (règle qui n’autorise la connexion à vos services que si l’appareil respecte vos exigences), un iPhone en retard de mise à jour perd l’accès aux courriels et aux fichiers jusqu’à sa mise à jour.
- Suivez la faille non corrigée. Inscrivez-la au registre des vulnérabilités avec un responsable désigné. Surveillez les avis de sécurité d’Apple. Dès qu’un correctif est publié, déployez-le en changement urgent (procédure ITIL accélérée pour un correctif critique).
Priorité 2 : limiter les applications non approuvées
- Sur les appareils de l’entreprise : limitez l’installation d’applications à une liste approuvée via le MDM. Retirez les applications inutiles au travail.
- Sur tous les appareils : interdisez l’installation d’applications hors App Store et de profils de configuration inconnus (fichiers qui modifient les réglages de l’iPhone). Un profil reçu par courriel ou par lien ne doit jamais être installé sans validation des TI.
- Faites l’inventaire. Le MDM permet de lister les applications sur les appareils gérés. Repérez les applications inconnues, peu téléchargées ou installées récemment, et faites-les désinstaller en cas de doute.
Priorité 3 : sortir les secrets du téléphone
- Aucun mot de passe, clé d’accès ou phrase de récupération dans Notes, dans un fichier texte, dans les photos ou dans une capture d’écran. Envoyez ce rappel à tous les employés dès aujourd’hui.
- Utilisez un gestionnaire de mots de passe d’entreprise (coffre-fort numérique chiffré) pour tous les identifiants professionnels.
- Phrases de récupération et clés de cryptomonnaies : stockez-les hors ligne (papier en coffre, portefeuille matériel). Ne les gardez jamais sur un téléphone.
- Si un secret a déjà été stocké en clair : considérez-le comme compromis. Changez le mot de passe, régénérez la clé et, pour un portefeuille de cryptomonnaies, transférez les fonds vers un nouveau portefeuille.
Priorité 4 : séparer le professionnel et le personnel
- Activez l’inscription utilisateur (User Enrollment) d’Apple pour les téléphones personnels. Ce mode crée un espace professionnel séparé et géré par l’entreprise, sans donner aux TI l’accès aux photos ou messages personnels de l’employé.
- Appliquez des politiques de protection des applications : interdiction du copier-coller des applications professionnelles vers les applications personnelles, interdiction d’enregistrer des fichiers d’entreprise dans un stockage personnel.
- Gardez la possibilité d’effacer à distance uniquement les données professionnelles en cas de perte, de vol ou de départ de l’employé.
Ce qu’il faut exiger des employés en BYOD
| Exigence | Pourquoi | Comment le vérifier |
|---|---|---|
| Inscription au MDM (mode inscription utilisateur) | Séparer les données de l’entreprise et appliquer les règles | Appareil visible et conforme dans la console MDM |
| iOS à jour dans un délai fixé (ex. 7 jours) | Appliquer les correctifs iMessage, Bluetooth et ceux à venir | Règle de conformité et accès conditionnel |
| Code d’accès robuste et Face ID / Touch ID activés | Protéger l’appareil en cas de perte ou de vol | Politique de code imposée par le MDM |
| Applications installées seulement depuis l’App Store | Réduire le risque d’application malveillante | Interdiction des profils inconnus, sensibilisation |
| Aucun secret professionnel en clair sur le téléphone | Rendre la faille inutile pour l’attaquant | Charte signée, gestionnaire de mots de passe fourni |
| Bluetooth désactivé quand il ne sert pas | Réduire l’exposition aux attaques à proximité | Sensibilisation (non imposable en BYOD) |
| Signalement immédiat de toute perte ou anomalie | Permettre l’effacement des données professionnelles | Procédure connue et contact TI affiché |
Faites signer ces exigences dans une charte BYOD. Un employé qui refuse l’inscription au MDM ne doit pas accéder aux données de l’entreprise depuis son téléphone personnel.
Détection et réponse (gestion des incidents)
- Surveillez les connexions inhabituelles aux comptes professionnels : nouveau pays, nouvel appareil, connexions multiples rapprochées. Activez les alertes de votre fournisseur d’identité.
- Repérez les signes d’alerte sur un appareil : application inconnue, profil de configuration non reconnu, demandes d’authentification à deux facteurs que l’employé n’a pas initiées.
- En cas de doute, ouvrez un incident : retirez l’accès de l’appareil via le MDM, révoquez les sessions actives, changez les mots de passe et les clés concernés, puis analysez les applications installées.
- Qui alerter : votre responsable TI ou votre fournisseur de services gérés en premier. En cas de vol de fonds ou de données personnelles, prévenez aussi votre institution financière, votre assureur cyber et, au Québec, évaluez l’obligation de déclaration à la Commission d’accès à l’information prévue par la Loi 25.
Récapitulatif pour le dirigeant
- Cette semaine : mises à jour Apple imposées, rappel « aucun secret en clair », inventaire des applications.
- Ce mois-ci : MDM étendu à tous les appareils qui accèdent aux données, accès conditionnel, charte BYOD signée.
- En continu : suivi de la faille non corrigée et déploiement en urgence du correctif dès sa sortie.


