Une faille de Microsoft Outlook, déjà utilisée par des attaquants, a été corrigée le 10 novembre. Elle permet de voler l’« empreinte » du mot de passe d’un utilisateur — un identifiant que l’attaquant peut ensuite rejouer pour se faire passer pour cette personne sur le réseau. Voici ce que c’est, pourquoi c’est sérieux, et surtout quoi faire, en langage simple.
Ce qui s’est passé
La faille (référencée CVE-2026-124194) touche Outlook. Il suffit qu’un utilisateur reçoive — et dans certains cas simplement ouvre — un message piégé pour qu’Outlook aille se connecter, sans prévenir, à un serveur contrôlé par l’attaquant. Au passage, Windows envoie à ce serveur l’empreinte NTLMv2 de l’utilisateur. L’autorité américaine de cybersécurité (CISA) a inscrit la faille à sa liste des vulnérabilités activement exploitées, avec une échéance de correction fixée au 24 novembre pour les organismes concernés.
C’est quoi, une « empreinte NTLM » ?
NTLM est un ancien système d’authentification de Windows, encore très présent dans les réseaux d’entreprise. Quand un poste prouve son identité, il n’envoie pas le mot de passe en clair, mais une empreinte : une version chiffrée dérivée du mot de passe. Le problème, c’est qu’un attaquant qui capture cette empreinte peut :
- la rejouer telle quelle (« attaque par relais ») pour s’authentifier à la place de l’utilisateur sur d’autres systèmes ;
- ou tenter de la casser hors ligne pour retrouver le mot de passe, surtout s’il est court ou courant.
Comment l’attaque se déroule
Le scénario est redoutablement simple :
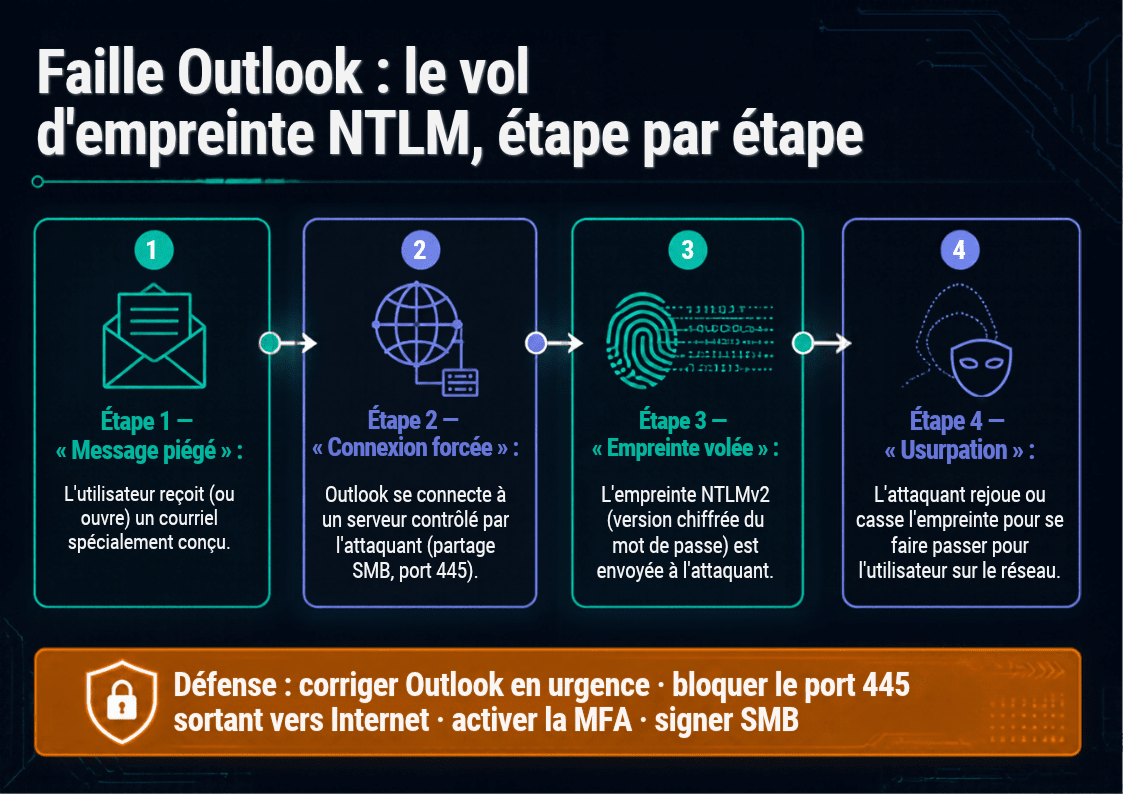
- 1. Message piégé. L’utilisateur reçoit un courriel spécialement conçu.
- 2. Connexion forcée. Outlook se connecte tout seul à un serveur de l’attaquant, via le protocole de partage de fichiers de Windows (SMB, port 445).
- 3. Empreinte volée. Lors de cette connexion, l’empreinte NTLMv2 part vers l’attaquant.
- 4. Usurpation. L’attaquant rejoue ou casse l’empreinte, puis se déplace dans le réseau en se faisant passer pour l’utilisateur.
Pourquoi ça compte pour une PME
La messagerie est le premier point d’entrée dans la plupart des entreprises, et ici aucun clic sur un lien douteux n’est nécessaire : la fuite se déclenche au niveau d’Outlook. Une empreinte volée peut servir de tremplin vers un compte à privilèges, puis vers un rançongiciel (logiciel qui chiffre vos fichiers pour exiger une rançon).
Les PME les plus exposées sont celles qui ont un annuaire Active Directory (le registre central des comptes), qui s’appuient encore largement sur NTLM, et surtout dont le pare-feu laisse sortir le trafic SMB (port 445) vers Internet — c’est ce qui permet à Outlook d’atteindre le serveur de l’attaquant.
Quoi faire concrètement
- Corriger Outlook et Windows en urgence. C’est le geste numéro un. Déployez la mise à jour de sécurité de novembre sans attendre ; si vous ne gérez pas vous-même, demandez-le à votre prestataire aujourd’hui.
- Bloquer le port 445 sortant vers Internet. Sur le pare-feu, interdisez le trafic SMB (port 445) à destination d’Internet. Aucune raison légitime pour un poste d’ouvrir un partage de fichiers vers l’extérieur — et c’est précisément le canal de fuite.
- Durcir NTLM. Activez la signature SMB, restreignez l’usage de NTLM sortant par stratégie de groupe, et privilégiez Kerberos. À terme, réduire la dépendance à NTLM ferme toute une classe d’attaques.
- Activer la MFA partout. Si une empreinte est volée, l’authentification à deux facteurs limite fortement ce qu’un attaquant peut en faire sur les services qui la supportent.
- Surveiller les connexions anormales. Une authentification NTLM vers une adresse externe, ou une connexion SMB sortante inhabituelle, doit déclencher une alerte. Centraliser les journaux (postes, pare-feu, contrôleurs de domaine) permet de voir l’attaque se dérouler.
- Allonger et renforcer les mots de passe. Une empreinte volée est beaucoup plus difficile à casser si le mot de passe est long et unique. C’est une protection de fond.
À retenir
Cette faille rappelle une règle simple : une attaque peut commencer par la messagerie, sans aucune action évidente de la victime. La bonne réponse tient en trois priorités à la portée d’une PME : corriger vite, fermer le port 445 vers Internet, et réduire la dépendance à NTLM. Appliquées avant l’incident, ces mesures coupent l’attaque à la racine.


