Ce qui s’est passé
Le 10 novembre, Microsoft a publié sa mise à jour de sécurité mensuelle, appelée « Patch Tuesday ». Le volume est inhabituel : selon les décomptes publiés, entre environ 1 100 et 1 259 failles sont corrigées. L’écart vient de la méthode de comptage (avec ou sans Edge, failles d’autres éditeurs, etc.). Dans tous les cas, c’est bien plus que ce qu’une PME peut tester une par une.
Le point le plus urgent est une faille « zero-day » dans Outlook (faille déjà utilisée par des attaquants avant la sortie du correctif). Selon Microsoft, elle peut exposer les empreintes NTLMv2 des utilisateurs. NTLM est un ancien système d’authentification de Windows. Une « empreinte » est une version chiffrée du mot de passe. Un attaquant qui la récupère peut tenter de la casser pour retrouver le mot de passe, ou la réutiliser pour se faire passer pour l’utilisateur sur d’autres systèmes du réseau.
D’autres éléments du même cycle méritent l’attention :
- Exchange et Windows Server : Microsoft a corrigé un problème causé par les mises à jour Windows Server d’octobre. Celles-ci avaient empêché la connexion des utilisateurs à Exchange, y compris dans Outlook. C’est un rappel direct qu’un correctif mal testé peut couper la messagerie d’une entreprise.
- Windows 11 : les mises à jour cumulatives KB5132061 et KB5131087 sont disponibles. Elles regroupent les correctifs du mois.
- Windows 10 : la mise à jour KB5131096 est distribuée uniquement aux postes inscrits au programme de mises à jour de sécurité étendues (ESU), puisque le support standard de Windows 10 a pris fin.
- Détection réseau : Cisco Talos a publié des règles Snort (signatures de détection pour les systèmes de surveillance réseau) qui couvrent plusieurs des failles les plus importantes du mois.
Pourquoi ça compte pour une PME
Le risque principal, c’est le vol d’identifiants. Avec une faille Outlook, l’attaque peut commencer par un simple courriel piégé, et la messagerie est le premier point d’entrée dans la plupart des PME. Une empreinte NTLMv2 volée peut servir de base à un accès au réseau, puis à un rançongiciel (logiciel qui chiffre vos fichiers pour exiger une rançon).
Le second risque est opérationnel. Appliquer plus de 1 000 correctifs d’un coup, sans test, peut provoquer des pannes, comme l’a montré l’incident Exchange d’octobre. À l’inverse, attendre trop longtemps laisse ouverte une faille déjà exploitée. La solution n’est pas de tout tester : c’est de trier selon le risque réel.
Les PME les plus exposées sont celles qui ont :
- un serveur Exchange sur site (installé dans leurs locaux plutôt que Microsoft 365) ou un SharePoint accessible depuis Internet ;
- un annuaire Active Directory (le registre central des comptes et des droits d’accès), qui s’appuie sur LDAP (le protocole de consultation de l’annuaire) ;
- des postes sous Windows 10 sans abonnement ESU, qui ne reçoivent plus aucun correctif de sécurité ;
- un pare-feu qui laisse sortir le trafic SMB (port 445) vers Internet.
Méthode de tri en trois niveaux
| Niveau | Ce qui est visé | Délai cible | Approche |
|---|---|---|---|
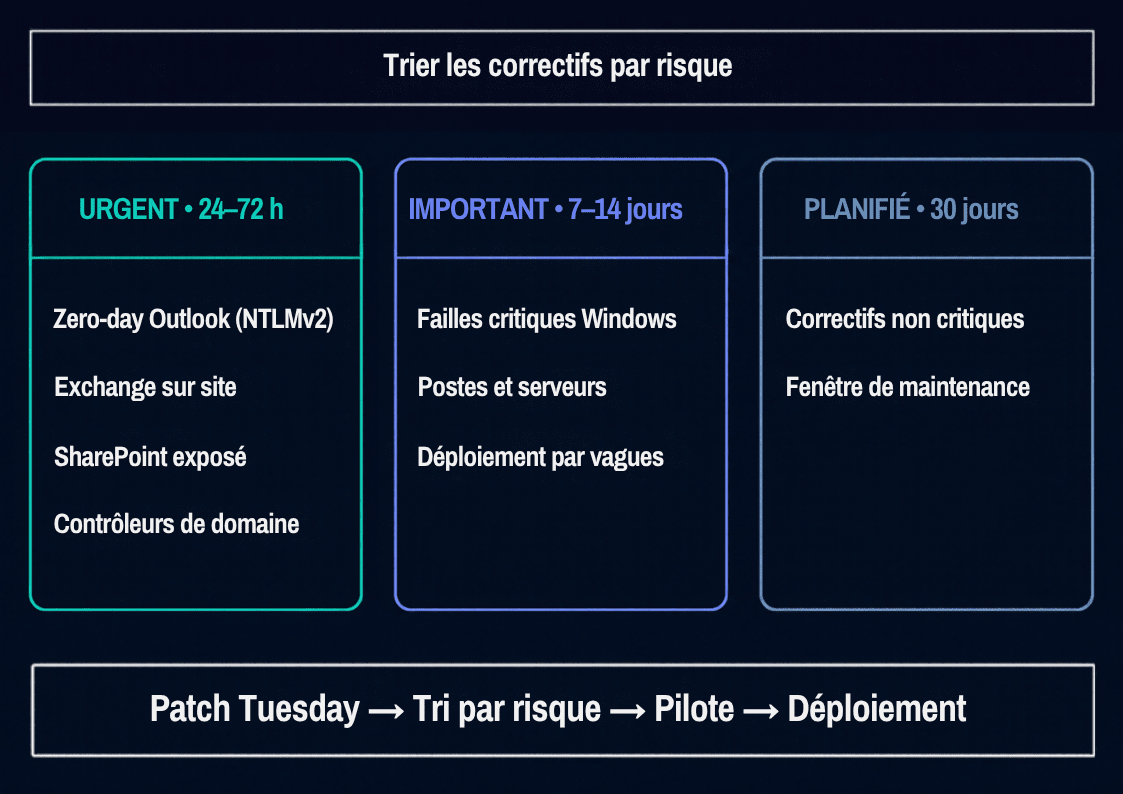
| Urgent | Zero-day Outlook (empreintes NTLMv2), Exchange sur site, SharePoint, contrôleurs de domaine / LDAP | 24 à 72 heures | Changement urgent (ITIL) : groupe pilote réduit, puis déploiement rapide. Vérification d’Exchange juste après. |
| Important | Failles critiques de Windows (postes et serveurs) | 7 à 14 jours | Changement normal : pilote pendant quelques jours, puis déploiement par vagues. |
| Routine | Edge, applications Office hors Outlook | Cycle mensuel habituel | Changement standard : mise à jour automatique, suivi du taux d’installation. |
Ce tri se base d’abord sur deux critères simples : la faille est-elle déjà exploitée ? et le système est-il exposé à Internet ou central pour l’entreprise ? Si la réponse est oui aux deux, c’est urgent.
Comment se protéger
1. Dans les 72 heures : réduire l’exposition au zero-day Outlook
- Appliquer le correctif Office/Outlook d’abord sur 3 à 5 postes pilotes (dont un poste de direction et un poste comptable), puis sur tout le parc dès que le pilote est concluant (24 heures suffisent).
- Bloquer le NTLM sortant vers Internet. Ces attaques forcent souvent le poste à s’authentifier auprès d’un serveur contrôlé par l’attaquant. Au pare-feu périmétrique, bloquez le port TCP 445 (SMB) sortant vers Internet. Sur les postes, vous pouvez compléter par une règle locale :
# Bloque le SMB sortant vers Internet (le partage de fichiers interne reste autorisé)
New-NetFirewallRule -DisplayName "Bloquer SMB sortant vers Internet" `
  -Direction Outbound -Protocol TCP -RemotePort 445 `
-RemoteAddress Internet -Action Block -Profile Any- Restreindre NTLM par stratégie de groupe (GPO) : le paramètre « Sécurité réseau : Restreindre NTLM : trafic NTLM sortant vers des serveurs distants » peut d’abord être mis en mode audit, pour repérer les applications qui en dépendent avant de bloquer.
- Placer les comptes à privilèges (administrateurs, direction) dans le groupe Protected Users d’Active Directory, qui empêche l’utilisation de NTLM pour ces comptes. Testez d’abord avec un compte.
2. Dans la même fenêtre : Exchange sur site, SharePoint, contrôleurs de domaine
- Faites une sauvegarde vérifiée (ou un instantané de la machine virtuelle) avant chaque mise à jour de serveur.
- Mettez à jour un serveur à la fois, en dehors des heures d’affaires, en commençant par les moins critiques.
- Vérifiez Exchange après la mise à jour, car les correctifs d’octobre avaient bloqué les connexions. Ouvrez Outlook sur un poste de test, puis lancez dans Exchange Management Shell :
# Services Exchange requis démarrés ?
Test-ServiceHealth

# Tous les composants du serveur sont-ils actifs ?
Get-ServerComponentState -Identity $env:COMPUTERNAME |
Where-Object { $_.State -ne "Active" }- Si les connexions échouent, ouvrez immédiatement un incident (gestion des incidents ITIL), vérifiez si Microsoft a publié un correctif ou une solution de contournement, et préparez le retour arrière.
- Si votre SharePoint ou votre Exchange est accessible depuis Internet sans nécessité réelle, profitez-en pour réduire cette exposition (VPN, filtrage par adresse IP).
3. Sous 7 à 14 jours : failles critiques de Windows
- Déployez les mises à jour cumulatives (KB5132061 / KB5131087 sous Windows 11) par vagues : pilote, puis 25 % du parc, puis le reste.
- Contrôlez l’installation sur chaque poste :
# Vérifie la présence des correctifs du mois
Get-HotFix | Where-Object { $_.HotFixID -in "KB5132061","KB5131087","KB5131096" }
4. Postes Windows 10 : vérifier l’abonnement ESU
- Un poste Windows 10 sans ESU ne reçoit pas KB5131096 : il reste vulnérable aux failles de ce mois.
- Faites l’inventaire de vos postes Windows 10, confirmez qu’ils sont inscrits à l’ESU et planifiez leur migration vers Windows 11. L’ESU est une solution temporaire, pas une stratégie.
5. Détection
- Si vous avez un système de détection d’intrusion compatible Snort, mettez à jour ses règles.
- Surveillez les connexions SMB sortantes vers Internet bloquées par le pare-feu : chaque tentative peut signaler un courriel piégé à investiguer.
- Dans les journaux des contrôleurs de domaine, repérez les connexions NTLM inhabituelles (événement 4624 avec authentification NTLM, depuis des postes ou à des heures anormales).
Liste de contrôle mensuelle (à confier à votre équipe TI ou à votre MSP)
- ☐ Jour 1 : lire le bulletin Microsoft et classer les failles en Urgent / Important / Routine (déjà exploitée ? système exposé ?).
- ☐ Jour 1 : maintenir à jour la liste des postes pilotes (5 à 10 % du parc, profils variés).
- ☐ Jours 1 à 3 : appliquer les correctifs urgents (pilote, puis tout le parc) et ouvrir un changement urgent documenté.
- ☐ Avant chaque mise à jour de serveur : sauvegarde vérifiée et plan de retour arrière.
- ☐ Après mise à jour : tester Exchange, Outlook, SharePoint, l’ouverture de session et les applications métier.
- ☐ Jours 7 à 14 : déployer les correctifs importants par vagues.
- ☐ Fin de mois : rapport du taux d’installation par poste et par serveur, et liste des exceptions justifiées.
- ☐ Chaque mois : vérifier que le port 445 sortant reste bloqué et que les postes Windows 10 sont couverts par l’ESU.
- ☐ Chaque mois : mettre à jour les règles de détection et revoir les alertes NTLM/SMB.
À retenir : une PME n’a pas besoin de tout tester. Elle doit corriger vite ce qui est déjà attaqué et exposé, tester sur un petit groupe avant de généraliser, et vérifier systématiquement sa messagerie après chaque mise à jour de serveur.


