Ce qui s’est passé
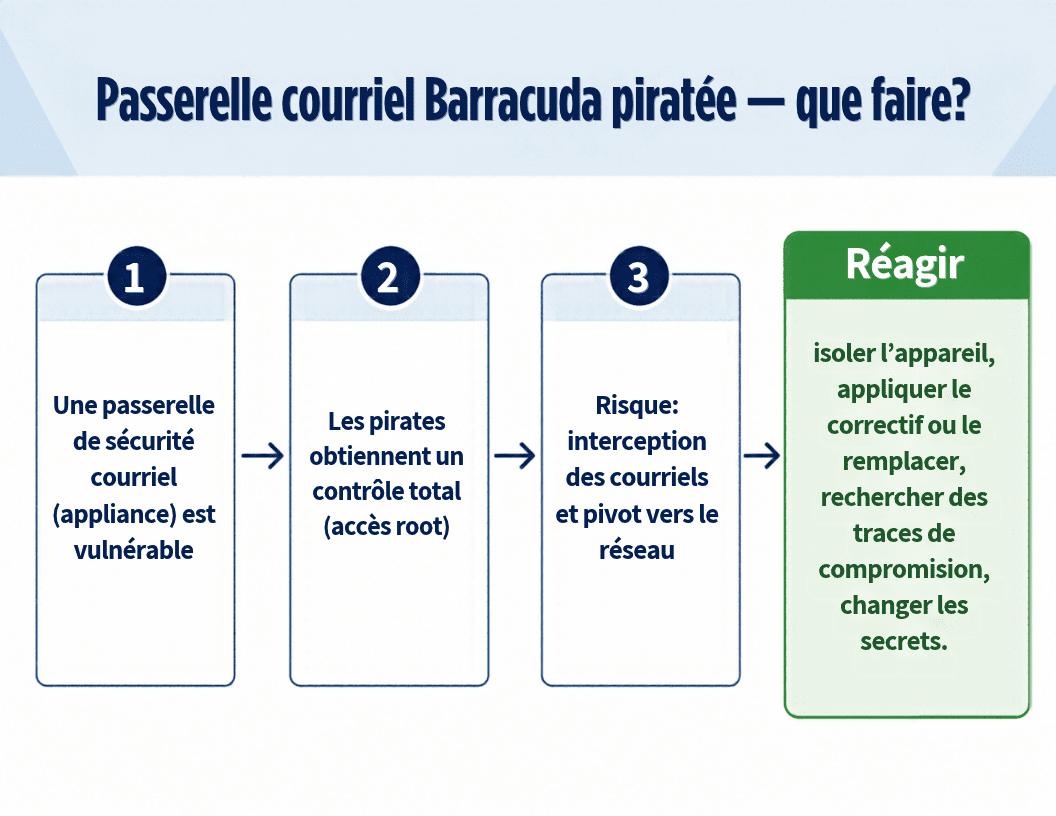
Des pirates exploitent activement des vulnérabilités critiques de la Barracuda Email Security Gateway (ESG). Il s’agit d’un appareil qui filtre les courriels entrants et sortants d’une organisation pour bloquer les pourriels, l’hameçonnage et les pièces jointes malveillantes.
Ces failles permettent d’obtenir un accès root sur la passerelle. C’est le niveau de contrôle le plus élevé sur un système : l’attaquant peut lire, modifier ou détourner tout ce qui passe par l’appareil, et y installer ses propres outils.
Pour connaître les numéros de vulnérabilité (CVE, l’identifiant public d’une faille), les versions touchées et le correctif exact, fiez-vous à l’avis de sécurité officiel publié par Barracuda. Nous ne reprenons ici aucun détail technique qui n’a pas été confirmé officiellement.
Pourquoi ça compte pour une PME
Un appareil de sécurité qui devient une porte d’entrée
Une passerelle courriel est placée en bordure du réseau et reste exposée à Internet en permanence. Tous les courriels de l’entreprise y passent. Un attaquant qui la contrôle peut donc potentiellement :
- lire les échanges : factures, contrats, données de clients, réinitialisations de mots de passe ;
- récupérer des identifiants (noms d’utilisateur et mots de passe) qui ont transité par l’appareil ou y sont configurés, par exemple des comptes de service ou des connexions à l’annuaire ;
- se servir de l’appareil comme tremplin pour pénétrer plus loin dans le réseau interne ;
- rester discret, car on surveille rarement un équipement de sécurité comme on surveille un poste de travail.
Niveau de risque
| Situation | Risque | Priorité |
|---|---|---|
| Barracuda ESG exposée à Internet, correctif non appliqué | Critique : exploitation active en cours | Immédiate (aujourd’hui) |
| Correctif appliqué, mais après le début des attaques | Élevé : l’appareil a pu être compromis avant la mise à jour | Recherche de compromission sous 24 à 48 h |
| Filtrage courriel entièrement infonuagique ou autre fabricant | Non concerné directement | Appliquer la liste de vérification générale |
Point essentiel : appliquer un correctif ferme la porte, mais ne chasse pas un intrus déjà entré. Si l’appareil a été compromis avant la mise à jour, l’attaquant peut y être encore.
Comment se protéger
1. Inventorier (gestion des actifs) — dans l’heure
- Vérifiez si vous possédez une Barracuda ESG, qu’elle soit physique ou virtuelle. Posez la question à votre fournisseur de services TI s’il gère votre courriel.
- Notez le modèle, la version du micrologiciel (le logiciel interne de l’appareil) et la date de la dernière mise à jour.
2. Corriger (gestion des vulnérabilités / changement urgent) — aujourd’hui
- Consultez l’avis de sécurité officiel de Barracuda et confirmez que votre appareil a reçu le correctif indiqué.
- Traitez la mise à jour comme un changement d’urgence au sens ITIL : approbation accélérée, documentation après coup. N’attendez pas le prochain créneau de maintenance.
- Si le correctif ne peut pas être appliqué tout de suite, demandez à votre fournisseur ou à Barracuda quelles mesures temporaires sont possibles, par exemple réduire l’exposition de l’interface d’administration à Internet.
3. Rechercher des signes de compromission (gestion des incidents) — sous 48 h
- Comparez les indicateurs de compromission (IOC : adresses, fichiers ou comportements associés à l’attaque) publiés par Barracuda et les autorités avec les journaux de l’appareil et du pare-feu.
- Surveillez les connexions sortantes inhabituelles depuis la passerelle vers des adresses inconnues. Une passerelle courriel n’a aucune raison de dialoguer avec des serveurs inconnus en dehors du trafic de messagerie.
- Vérifiez les comptes administrateurs de l’appareil (comptes ajoutés, connexions à des heures inhabituelles) et toute modification de configuration non planifiée.
- En cas de doute, ouvrez un incident : isolez l’appareil du réseau interne, conservez les journaux et faites appel à une firme de réponse aux incidents.
4. Changer les identifiants — dès qu’un doute existe
- Changez tous les mots de passe configurés sur la passerelle : comptes administrateurs, comptes de service, connexions à l’annuaire (Active Directory ou LDAP), relais courriel.
- Renouvelez les certificats et les clés utilisés par l’appareil.
- Demandez aux utilisateurs dont les identifiants ont pu circuler par courriel de les changer, et activez l’authentification multifacteur (un second code en plus du mot de passe) partout où c’est possible.
5. Si l’appareil est compromis : remplacer, pas seulement réparer
Un attaquant qui a obtenu un accès root peut laisser des portes dérobées (accès cachés) qui survivent à une mise à jour. Si une compromission est confirmée, la décision la plus sûre est généralement de retirer l’appareil et de le remplacer, ou de le reconstruire selon les instructions du fabricant, plutôt que de le remettre en service tel quel.
Qui alerter
- Votre fournisseur de services TI ou votre équipe de sécurité, immédiatement.
- Le support de Barracuda, pour confirmer l’état de l’appareil et la marche à suivre.
- Votre assureur cyber, si vous en avez un, dès qu’un incident est soupçonné.
- Si des renseignements personnels ont pu être exposés : votre responsable de la protection des renseignements personnels, qui évaluera l’obligation d’aviser la Commission d’accès à l’information (Loi 25).
Liste de vérification : tout appareil de sécurité exposé à Internet
Passerelles courriel, pare-feu, VPN, équipements d’accès à distance : ces appareils sont des cibles de choix, car ils sont accessibles de partout et donnent accès au cœur du réseau. Pour chacun d’eux :
| Contrôle | Question à se poser | Fréquence |
|---|---|---|
| Inventaire | Savons-nous quels appareils sont exposés à Internet, avec quelle version? | Trimestrielle |
| Mises à jour automatiques | Les correctifs de sécurité s’installent-ils automatiquement ou sont-ils appliqués sous 48 h pour les failles critiques? | Continue |
| Veille des avis du fabricant | Une personne nommée est-elle abonnée aux bulletins de sécurité du fabricant? | Continue |
| Fin de support | Connaissons-nous la date de fin de support? Le remplacement est-il budgété avant cette date? | Annuelle |
| Interface d’administration | L’administration est-elle inaccessible depuis Internet et protégée par l’authentification multifacteur? | Semestrielle |
| Journalisation | Les journaux sont-ils envoyés vers un système externe et surveillés? | Continue |
| Plan de remplacement | Savons-nous comment remplacer l’appareil rapidement s’il est compromis? | Annuelle |


