Points clés à retenir (TL;DR)
Synthèse exécutive- Les outils RMM (Remote Monitoring and Management) et MDM (Mobile Device Management) ne sont pas des outils de sécurité. Ce sont des outils d'administration à privilèges élevés, et c'est justement pour cela qu'ils intéressent les attaquants.
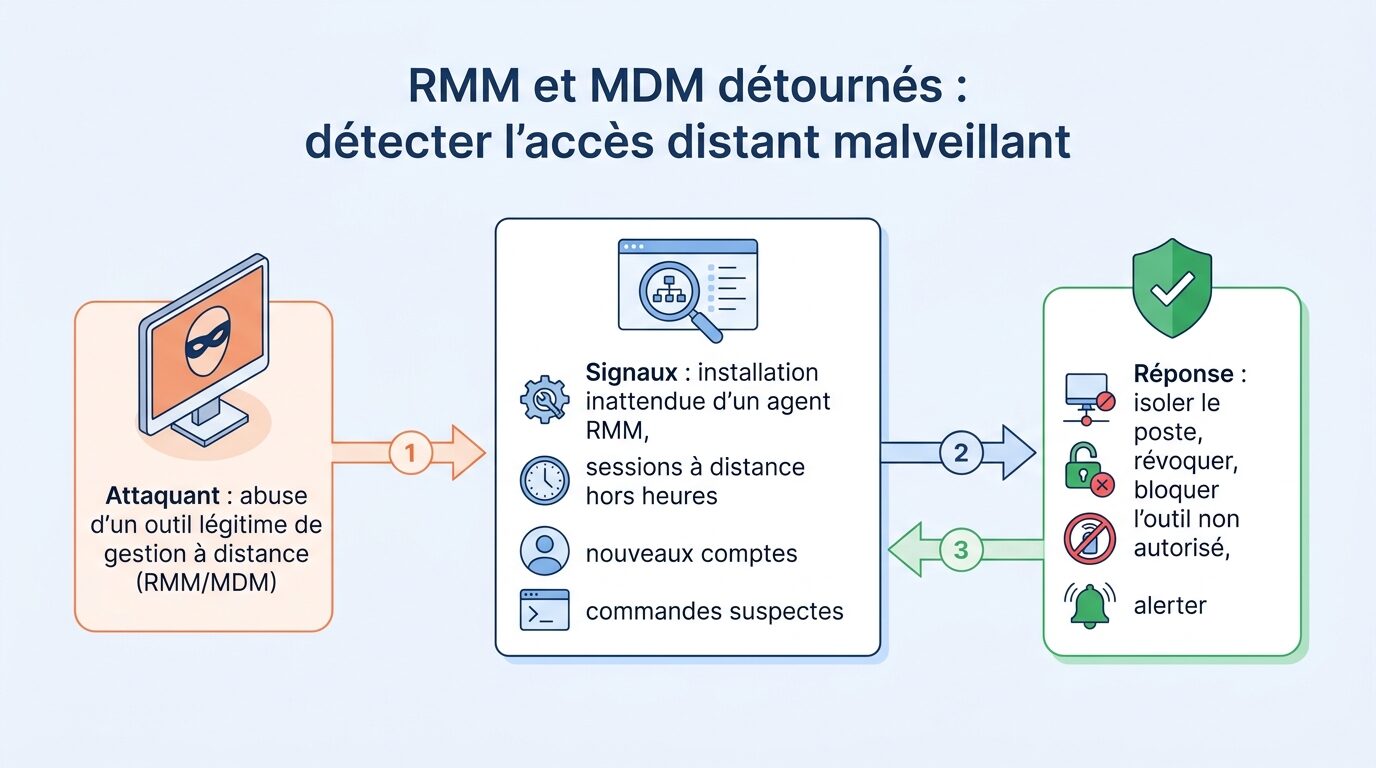
- L'abus prend deux formes principales : installer un outil d'accès distant légitime sur un poste compromis (MITRE ATT&CK T1219), ou prendre le contrôle d'une console RMM/MDM existante pour pousser du code sur tout le parc (T1072).
- Le binaire est signé et le trafic chiffré passe par des domaines de fournisseurs connus. Les antivirus classiques laissent donc souvent passer ces outils.
- Une défense efficace commence par un inventaire : quels outils d'accès distant sont autorisés ? Tout le reste doit être bloqué ou déclencher une alerte.
- Les consoles RMM/MDM doivent être protégées comme des comptes d'administrateur de domaine : MFA résistante à l'hameçonnage, accès conditionnel, journalisation et approbation des actions sensibles.
Contexte
Une précision de vocabulaire d’abord. Un RMM est une plateforme de télésurveillance et de télégestion. Les équipes TI et les fournisseurs de services gérés (MSP) s’en servent pour superviser les postes, déployer des correctifs, exécuter des scripts et prendre la main à distance. Un MDM, ou plus largement une solution UEM (Unified Endpoint Management), gère les appareils mobiles et souvent les postes de travail : inscription, politiques de configuration, déploiement d’applications, effacement à distance. Ces deux familles d’outils sont conçues pour agir sur de nombreuses machines, avec des privilèges élevés et sans intervention de l’utilisateur.
Pour un attaquant, c’est l’outil idéal. Pas besoin de développer ni de cacher un logiciel malveillant : il suffit d’utiliser un logiciel d’accès distant parfaitement légitime, souvent déjà présent dans l’environnement. Dès janvier 2023, la CISA, la NSA et le MS-ISAC ont publié un avis conjoint (AA23-025A) sur l’usage malveillant de logiciels RMM légitimes. Plusieurs groupes rançongiciels et plusieurs courtiers d’accès initial ont depuis fait de ces outils un réflexe opérationnel.
Au Québec, les PME sont particulièrement exposées. Beaucoup confient leur TI à un MSP, ce qui veut dire qu’une seule console RMM donne accès à des dizaines de clients. D’autres ont installé au fil des années plusieurs outils de prise en main gratuits sans jamais les inventorier. Et lorsqu’un incident touche des renseignements personnels, la Loi 25 impose d’évaluer le risque de préjudice, de tenir un registre et, si le risque est sérieux, d’aviser la Commission d’accès à l’information. Un accès distant non détecté se transforme alors vite en enjeu juridique.
Comment ça fonctionne
Le scénario suivant est illustratif. Il combine des techniques documentées publiquement et ne décrit aucun incident réel.
Variante A : installation d’un outil RMM sur un poste compromis
- Accès initial. Un employé recevrait un courriel imitant une facture ou un avis de soutien technique, avec un lien vers un « installateur » (T1566.002). Autre approche en vogue : un appel du faux « soutien TI » après une vague de pourriels, qui pousse la victime à lancer elle-même un outil de prise en main (T1566.004, T1656).
- Exécution. L’utilisateur lancerait l’exécutable (T1204.002), qui est un agent RMM légitime, signé, préconfiguré pour se connecter à une instance contrôlée par l’attaquant (T1219).
- Persistance. L’agent s’installerait comme service Windows (T1543.003). L’attaquant pourrait ajouter un second outil d’accès distant en guise de solution de secours.
- Découverte et mouvement latéral. Depuis la session distante, l’attaquant énumérerait le domaine (T1087.002, T1018), récupérerait des identifiants (T1003) puis utiliserait des comptes valides (T1078) pour rebondir via RDP (T1021.001).
- Impact. Il exfiltrerait des données (T1567) puis déploierait un rançongiciel (T1486).
Variante B : prise de contrôle d’une console RMM ou MDM existante
- Accès à la console. L’attaquant obtiendrait les identifiants d’un administrateur par hameçonnage ou par fatigue MFA (T1621), ou exploiterait une vulnérabilité d’un serveur RMM exposé sur Internet (T1190). Ce n’est pas théorique : en février 2024, la faille de contournement d’authentification CVE-2024-1709 de ConnectWise ScreenConnect a été massivement exploitée.
- Déploiement à grande échelle. Depuis la console, il pousserait un script PowerShell (T1059.001) ou un paquet logiciel sur l’ensemble du parc (T1072). Côté MDM, il pourrait créer une politique ou déployer un script sur les postes gérés.
- Manipulation. Il pourrait créer un compte administrateur supplémentaire dans la console (T1098), désactiver des protections (T1562.001) ou inscrire un appareil qu’il contrôle afin de satisfaire les politiques d’accès conditionnel.
- Impact destructeur. Avec un MDM, une commande d’effacement à distance lancée sur toute la flotte produirait l’effet d’une destruction de données (T1485). Pas besoin de rançongiciel.
Pourquoi ça passe / signaux
- Légitimité apparente. Les binaires sont signés par des éditeurs reconnus, et beaucoup de solutions de sécurité les classent comme fiables ou simplement « potentiellement indésirables ».
- Trafic banal. Les communications passent en HTTPS vers l’infrastructure infonuagique du fournisseur, souvent déjà autorisée par le pare-feu.
- Absence d’inventaire. Si personne ne sait quels outils d’accès distant sont autorisés, un nouvel agent passe inaperçu.
- Privilèges concentrés. Une console RMM/MDM reste souvent protégée par un simple mot de passe, alors qu’elle vaut plus qu’un compte d’administrateur de domaine.
- Versions portables. Certains outils fonctionnent sans installation ni droits d’administrateur, ce qui contourne les contrôles fondés sur l’installation de logiciels.
Détection
Un événement isolé est rarement concluant. La détection repose sur la corrélation de l’outil, du contexte et du comportement.
Sur les postes
- Création de processus d’outils d’accès distant ne figurant pas sur la liste approuvée (Sysmon 1 / Windows 4688), surtout s’ils sont lancés depuis Téléchargements, %TEMP% ou un dossier utilisateur.
- Installation d’un nouveau service (événement Système 7045) associé à un agent RMM non standard.
- Agent RMM légitime qui lance cmd.exe ou powershell.exe avec des commandes d’énumération, d’encodage Base64 ou de téléchargement (T1105).
- Présence simultanée de plusieurs outils d’accès distant différents sur un même poste : c’est un signal fort de redondance mise en place par un attaquant.
Sur le réseau
- Résolutions DNS ou connexions vers les domaines de relais de fournisseurs RMM que l’organisation n’utilise pas.
- Nouvelles connexions sortantes persistantes depuis un poste qui n’en établissait jamais.
Sur les consoles RMM/MDM et l’identité
- Connexion administrateur depuis une géolocalisation, un ASN ou un appareil inhabituel, précédée de multiples demandes MFA refusées.
- Création d’un nouvel administrateur, modification des rôles ou désactivation de la journalisation.
- Déploiement d’un script ou d’un paquet sur un grand nombre d’appareils en dehors des fenêtres de changement.
- Commandes d’effacement, de réinitialisation ou de retrait d’appareils en rafale.
- Inscription d’un appareil inconnu associée à un compte privilégié.
Exemple de règle de corrélation : exécution d’un outil d’accès distant non approuvé ET exécution d’un outil de découverte (nltest, net group, AdFind) dans les 60 minutes suivantes sur le même hôte. Cette combinaison devrait déclencher une alerte de haute priorité.
Mitigation
| Mesure | Mise en œuvre concrète | Priorité |
|---|---|---|
| Inventaire et liste d’approbation | Désigner un seul outil RMM officiel et bloquer les autres par contrôle d’applications (WDAC, AppLocker) et par filtrage DNS/proxy. | Élevée |
| Durcir les consoles | MFA résistante à l’hameçonnage (FIDO2), accès conditionnel, restriction par adresse IP, comptes d’administration dédiés. | Élevée |
| Approbation multi-administrateurs | Exiger une seconde approbation pour les scripts, les effacements et les changements de rôles (fonction offerte par plusieurs MDM, dont Intune). | Élevée |
| Correctifs | Appliquer rapidement les correctifs des serveurs RMM auto-hébergés et éviter de les exposer directement sur Internet. | Élevée |
| Journalisation centralisée | Envoyer les journaux d’audit RMM/MDM et ceux des postes (Sysmon, EDR) vers le SIEM et les conserver au moins 90 jours. | Moyenne |
| Encadrer le MSP | Exiger contractuellement MFA, journalisation, séparation des clients et notification d’incident. | Moyenne |
| Sensibilisation | Former les employés aux faux appels de soutien : le service TI ne demande jamais d’installer un outil reçu par courriel ou par téléphone. | Moyenne |
| Plan de réponse | Prévoir une procédure pour révoquer les sessions, désactiver les agents et invalider les jetons de la console. | Moyenne |
Indicateurs (exemples illustratifs)
Attention : les valeurs ci-dessous sont entièrement fictives. Elles servent à montrer quels types d’indicateurs collecter et ne doivent pas être importées dans un outil de blocage.
| Type | Valeur fictive | Contexte illustratif |
|---|---|---|
| Domaine | support-facture.example.com | Page d’hameçonnage hébergeant un installateur RMM |
| Domaine | relay.rmm-update.test | Instance de relais contrôlée par l’attaquant |
| Adresse IP | 192.0.2.45 | Connexion à la console MDM depuis une source inhabituelle |
| Fichier | C:\Users\[utilisateur]\Downloads\Facture_Support.exe | Agent RMM renommé (T1036) |
| Événement | 7045 : nouveau service « RemoteSupportSvc » | Persistance de l’agent (T1543.003) |
| Audit console | Script déployé sur 100 % des appareils à 2 h 13 | Déploiement hors fenêtre de changement (T1072) |
À retenir
Quand un attaquant détourne un outil RMM ou MDM, il utilise exactement les mêmes moyens que votre équipe TI. La question n’est donc plus de savoir si un logiciel est malveillant, mais s’il est autorisé, attendu et utilisé normalement. Trois chantiers donnent les meilleurs résultats : inventorier et restreindre les outils d’accès distant, protéger les consoles d’administration comme vos actifs les plus critiques, et corréler les journaux des postes, du réseau et des consoles pour repérer les comportements anormaux.
Vous voulez savoir quels outils d’accès distant tournent réellement sur votre parc, ou vérifier la configuration de vos consoles RMM et MDM ? L’équipe WeITSM peut vous accompagner dans l’évaluation, le durcissement et la surveillance de ces environnements.


