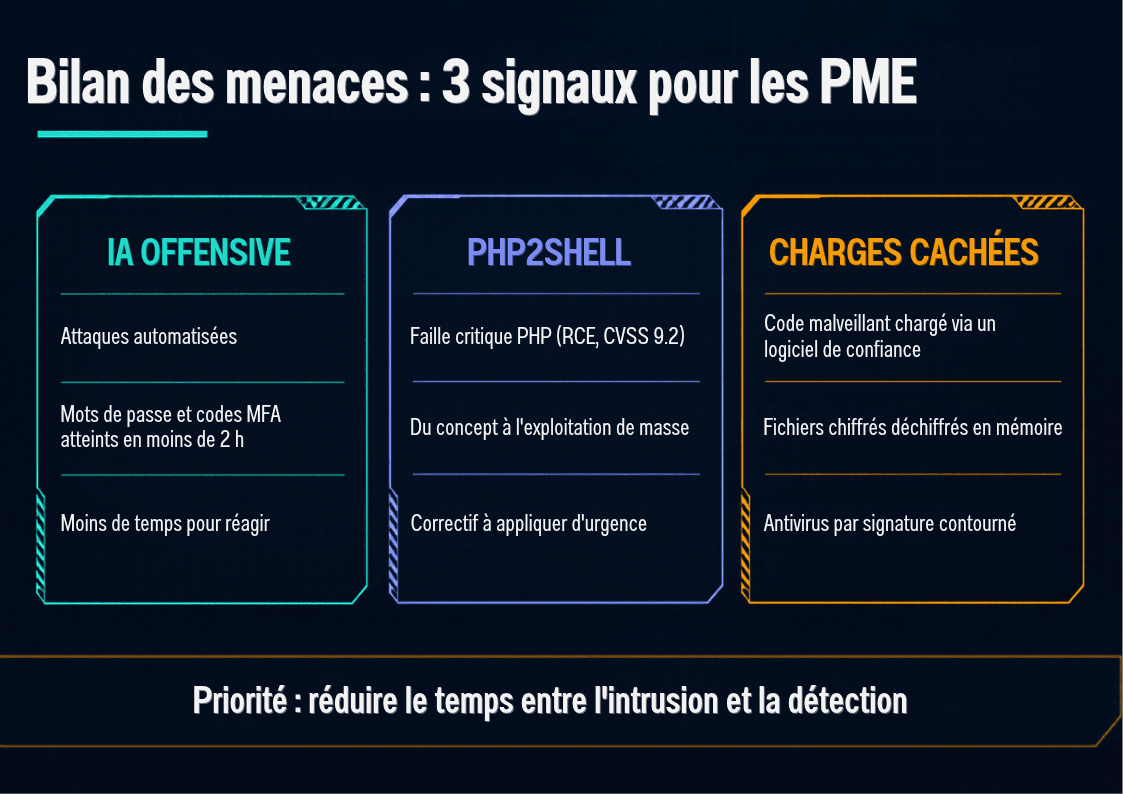
Le bilan mensuel des menaces de novembre envoie un signal clair : les attaquants vont plus vite grâce à l’automatisation, tout en rendant leurs actions plus difficiles à voir. Trois tendances ressortent, et elles concernent directement les PME, pas seulement les grandes entreprises. Voici ce qu’elles veulent dire, en langage simple, et surtout quoi faire.
1. L’intelligence artificielle qui accélère les attaques
On entre dans une phase où des attaquants s’appuient sur des agents d’IA (des programmes capables d’enchaîner des actions tout seuls) pour mener une partie du travail d’intrusion. Concrètement, là où un humain mettait des heures ou des jours à explorer un réseau après être entré, un outil automatisé le fait en quelques minutes.
Un cas analysé ce mois-ci est frappant : après une première intrusion, un attaquant assisté par IA a réussi à atteindre des empreintes de mots de passe (versions chiffrées des mots de passe) et des secrets d’authentification à deux facteurs en moins de deux heures. Le message est limpide : le délai entre « ils sont entrés » et « ils ont les clés » se réduit fortement.
2. PHP2Shell : une faille critique qui passe de la théorie à l’attaque de masse
Deux failles critiques de PHP (le langage qui fait tourner une énorme partie des sites web) ont été regroupées sous le nom PHP2Shell. Elles permettent à un attaquant d’exécuter du code à distance et sans mot de passe sur un serveur vulnérable — le pire scénario, noté 9,2 sur 10 en gravité.
Ce qui change ce mois-ci : on est passé du simple code de démonstration (preuve que c’est possible) à des tentatives d’exploitation massives sur Internet, et à l’installation de logiciels malveillants (notamment un réseau d’appareils piratés servant à lancer des attaques par saturation). L’histoire récente montre qu’une faille PHP de ce type peut être transformée en rançongiciel (logiciel qui chiffre vos fichiers pour exiger une rançon) en moins de 48 heures.
3. Des charges cachées derrière des logiciels de confiance
Troisième tendance, plus discrète mais redoutable : un groupe d’attaquants cache son code malveillant derrière des logiciels parfaitement légitimes. La technique, appelée « détournement de bibliothèque » (DLL sideloading), consiste à placer à côté d’un vrai programme de confiance un fichier piégé que ce programme va charger lui-même, sans se méfier.
Pire : les charges malveillantes sont chiffrées et ne sont déchiffrées qu’au moment de s’exécuter, en mémoire. Résultat, un antivirus qui se contente de reconnaître des fichiers connus (détection « par signature ») ne voit rien. Plusieurs logiciels tout à fait courants ont servi de couverture.
Pourquoi ça compte pour une PME
Ces trois tendances se rejoignent sur un point : le temps et la visibilité. Les attaquants raccourcissent le temps entre l’entrée et le vol de données, et investissent pour rester invisibles le plus longtemps possible. Une PME qui s’appuie uniquement sur un pare-feu et un antivirus classique part avec un train de retard : elle risque de ne découvrir l’attaque qu’une fois les dégâts faits.
Les plus exposées sont celles qui ont un site web ou une application PHP exposés sur Internet, un serveur non corrigé, ou aucune surveillance de ce qui se passe après une éventuelle intrusion.
Quoi faire concrètement
- Corriger PHP en priorité. Mettez à jour sans attendre tout serveur, site ou application qui utilise PHP. Si vous ne savez pas, demandez-le à votre prestataire : c’est l’urgence du moment.
- Réduire le temps de détection. Le vrai combat se joue après l’intrusion. Un outil de détection sur les postes et serveurs (EDR) qui surveille les comportements — et pas seulement les fichiers connus — repère ce qu’un antivirus classique rate.
- Renforcer l’authentification. Activez l’authentification à deux facteurs partout, et privilégiez les méthodes résistantes au vol de code (clé de sécurité, application d’authentification) plutôt que le simple SMS.
- Surveiller les exécutions suspectes. Un logiciel de confiance qui charge un fichier inhabituel, ou qui se lance depuis un dossier anormal, doit déclencher une alerte. C’est exactement ce que visent les attaques « derrière un logiciel légitime ».
- Centraliser les journaux. Regrouper les traces (serveurs, postes, pare-feu) dans un même endroit permet de relier les points et de voir une attaque se dérouler, au lieu de la découvrir trop tard.
- Préparer la réponse. Sauvegardes hors ligne testées, procédure claire en cas d’incident : quand une attaque va vite, c’est la préparation qui fait la différence.
À retenir
L’IA ne crée pas de nouvelles failles magiques : elle rend les attaques plus rapides et le camouflage plus efficace. La bonne réponse n’est pas de tout tester ni de céder à la panique, mais de se concentrer sur l’essentiel : corriger vite, voir ce qui se passe sur son réseau, et raccourcir le temps de réaction. C’est à la portée d’une PME, à condition de s’y mettre avant l’incident, pas pendant.


