Points clés à retenir (TL;DR)
Synthèse exécutive- La majorité des intrusions dans les PME passent par un compte infonuagique mal protégé, pas par une faille exotique. Quelques réglages ferment la plupart des portes.
- Le MFA pour tout le monde est la mesure prioritaire, à activer avant toute autre.
- Désactivez les protocoles d'authentification hérités : ils contournent le MFA et sont la cible n°1 des attaques automatisées.
- Appliquez le moindre privilège : peu de comptes administrateurs, séparés des comptes de tous les jours.
- La sécurité n'est pas un projet ponctuel : activez la journalisation et revoyez les accès régulièrement.
Contexte : votre suite collaborative est le cœur de l’entreprise
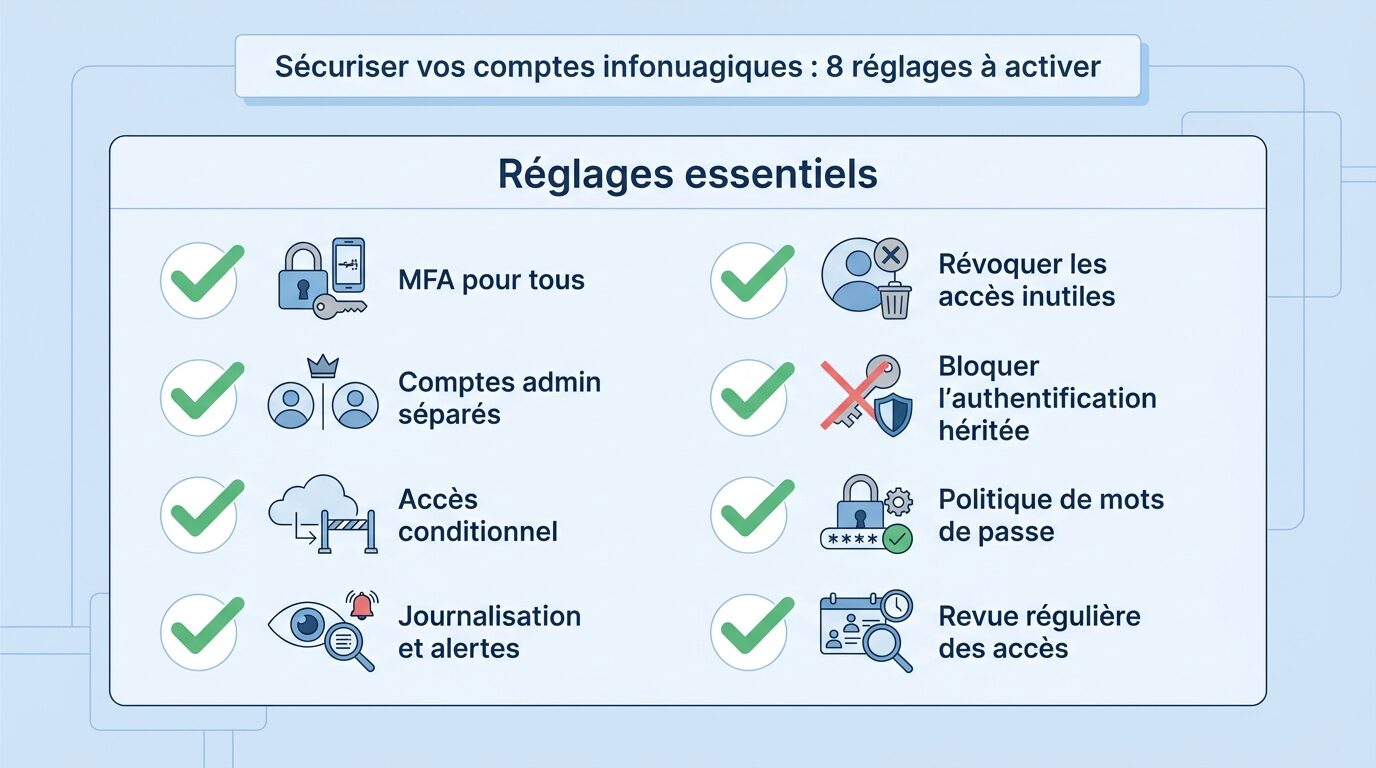
Messagerie, fichiers partagés, visioconférence : une suite collaborative infonuagique concentre aujourd’hui l’essentiel de l’activité d’une PME. Par défaut, elle est fonctionnelle, mais pas verrouillée. La bonne nouvelle : huit réglages, sans outil supplémentaire et sans budget, réduisent fortement votre surface d’attaque. Voici lesquels, dans l’ordre de priorité.
1. Activer le MFA pour tous les comptes
Un mot de passe seul ne suffit plus : il fuit, se devine, se repique par hameçonnage. Le MFA ajoute une seconde preuve (de préférence une application d’authentification plutôt qu’un SMS). Activez‑le pour tout le monde, direction et administrateurs compris. C’est le geste qui bloque la grande majorité des prises de contrôle de compte.
2. Couper l’authentification héritée
Les vieux protocoles de connexion ne savent pas gérer le MFA : un attaquant qui les utilise contourne votre seconde preuve. Ils ne servent qu’à de rares applications anciennes. Bloquez‑les globalement et ne rouvrez qu’au cas par cas, pour une application précise identifiée.
3. Limiter et protéger les comptes administrateurs
Chaque compte administrateur est une clé maîtresse. Trois règles : le moins possible de comptes admin, un compte admin distinct du compte de messagerie quotidien, et un MFA systématique dessus. Un administrateur qui lit ses courriels avec son compte à privilèges, c’est un risque majeur et évitable.
4. Mettre en place l’accès conditionnel
Plutôt que « connecté / pas connecté », posez des conditions : exiger le MFA hors du bureau, bloquer les connexions depuis des pays sans activité légitime, refuser les appareils non conformes. L’accès s’adapte alors au risque réel de chaque tentative.
5. Renforcer le filtrage de la messagerie
La messagerie est la première porte d’entrée. Activez le filtrage renforcé : analyse des pièces jointes, vérification des liens au moment du clic, bannière d’avertissement sur les courriels externes. Ces options existent déjà dans la plupart des forfaits ; encore faut‑il les allumer.
6. Encadrer le partage de fichiers externe
Le partage vers l’extérieur est pratique… et risqué. Interdisez par défaut les liens « accessibles à tous », préférez le partage nominatif, et faites expirer automatiquement les liens externes. Vous gardez la collaboration sans semer des copies de vos données dans la nature.
7. Activer la journalisation des accès
Le jour d’un incident, vous voudrez savoir qui s’est connecté, d’où et quand. Activez et conservez les journaux d’audit avant d’en avoir besoin : après coup, il est trop tard. C’est aussi une exigence fréquente en cas d’enquête ou de conformité.
8. Revoir les accès régulièrement
Les droits s’accumulent : changement de poste, fin de mandat d’un prestataire, partage temporaire devenu permanent. Planifiez une revue trimestrielle : qui a accès à quoi, et est‑ce encore justifié ? Chaque accès inutile supprimé est une porte de moins.
Un ordre de priorité réaliste
| Priorité | Action | Effort |
|---|---|---|
| 1 (cette semaine) | MFA pour tous | Faible |
| 2 | Couper l’authentification héritée + sécuriser les admins | Faible |
| 3 | Accès conditionnel + filtrage messagerie | Moyen |
| 4 (continu) | Partage externe, journalisation, revue des accès | Moyen |
À retenir
Si vous ne faites qu’une chose cette semaine : le MFA pour tous. Ensuite, coupez l’authentification héritée et sécurisez les comptes admin. Le reste se déploie progressivement, sans interrompre le travail des équipes — et chaque réglage activé est une porte fermée aux attaquants.
Vous voulez un audit rapide de votre configuration infonuagique et un plan clair ? Parlez à WeITSM.


