Points clés à retenir (TL;DR)
Synthèse exécutive- Après un hameçonnage réussi, c'est la rapidité des premières minutes qui limite les dégâts — pas la perfection.
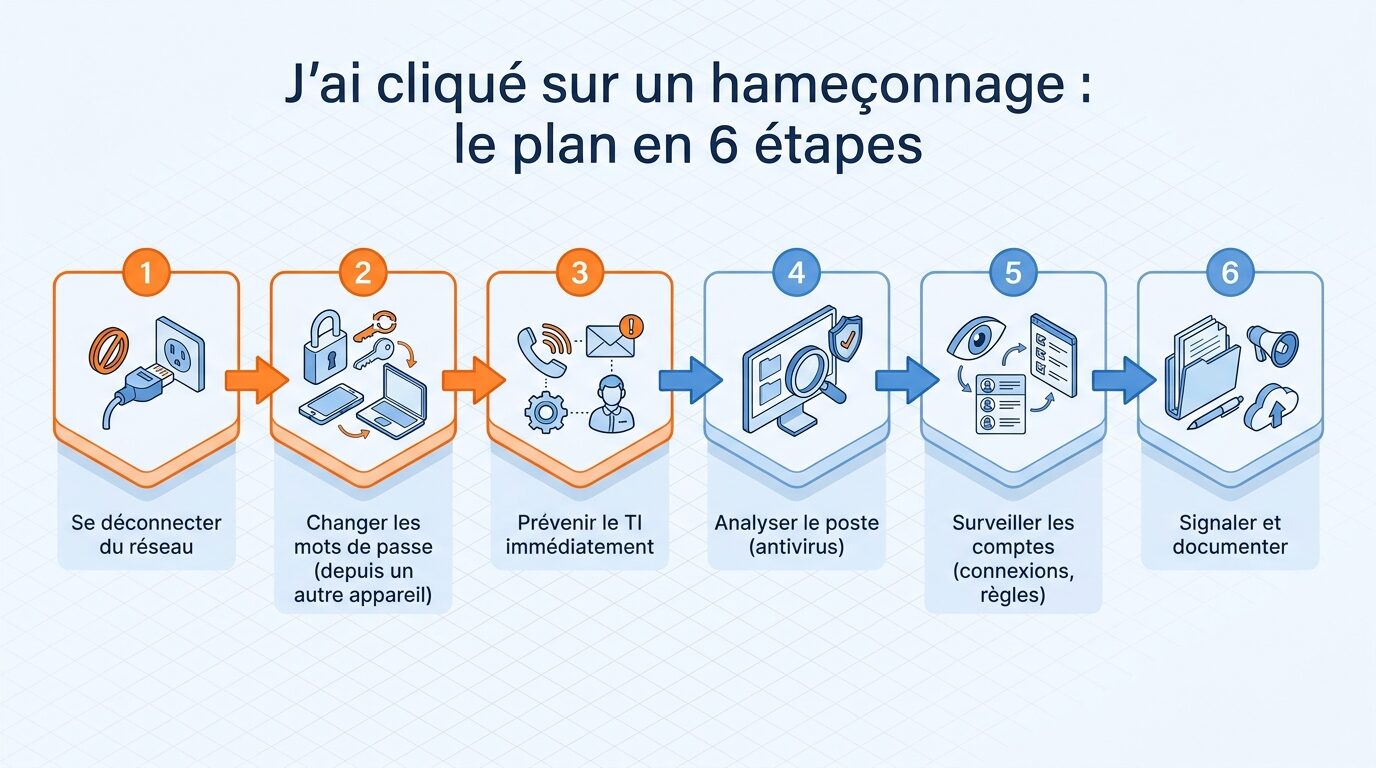
- Un plan clair en 6 étapes : isoler, réinitialiser le mot de passe, révoquer les sessions et le MFA, inspecter les règles de messagerie, chercher la propagation, documenter.
- Un compte compromis sert presque toujours à rebondir : l'attaquant écrit à vos contacts et crée des règles pour cacher ses traces.
- Changer le mot de passe ne suffit pas : il faut aussi révoquer les sessions actives et vérifier qu'aucune méthode MFA pirate n'a été ajoutée.
- Préparez ce plan à froid : en situation réelle, sous stress, on n'improvise pas une réponse à incident.
Contexte : ce n’est pas « si », mais « quand »
Même avec de bons filtres et des équipes formées, un employé finira un jour par cliquer sur un lien piégé et saisir ses identifiants sur une fausse page. Ce n’est pas une fatalité catastrophique si vous savez réagir. La différence entre un incident mineur et une compromission majeure tient presque toujours à la vitesse et à la méthode de la réponse. Voici un plan générique, applicable à toute PME, pour reprendre le contrôle d’un compte compromis.
Comment ça se passe : ce que fait l’attaquant une fois entré
Comprendre les gestes typiques d’un attaquant aide à savoir quoi vérifier :
- Il se connecte avec les identifiants volés, souvent depuis un autre pays.
- Il crée une règle de messagerie qui transfère vos courriels vers l’extérieur ou déplace certains messages vers la corbeille, pour agir sans que vous le voyiez.
- Il écrit à vos contacts (collègues, clients, comptabilité) pour propager l’hameçonnage ou demander un virement.
- Il tente parfois d’ajouter sa propre méthode MFA pour garder l’accès même après un changement de mot de passe.
Le plan de réponse en 6 étapes
1. Isoler et contenir
Dès le signalement, bloquez temporairement le compte concerné. Si une pièce jointe a été ouverte, déconnectez l’appareil du réseau. Objectif : empêcher l’attaquant d’agir pendant que vous reprenez la main.
2. Réinitialiser le mot de passe
Changez le mot de passe depuis un appareil sûr (pas celui potentiellement infecté), avec une nouvelle phrase de passe unique. Si le même mot de passe était réutilisé ailleurs, changez‑le aussi sur ces services.
3. Révoquer les sessions et le MFA
Point crucial souvent oublié : changer le mot de passe n’expulse pas une session déjà ouverte. Révoquez toutes les sessions actives et réinitialisez les méthodes d’authentification multifacteur, au cas où l’attaquant en aurait ajouté une.
4. Inspecter les règles de la boîte courriel
Vérifiez et supprimez toute règle de messagerie suspecte (transfert vers l’extérieur, déplacement automatique vers la corbeille). C’est le mécanisme favori pour masquer une activité frauduleuse.
5. Chercher la propagation
Regardez les courriels envoyés depuis le compte pendant la période de compromission : hameçonnage interne, fausses demandes de virement. Prévenez les destinataires et surveillez les comptes qui auraient reçu ces messages.
6. Documenter et tirer les leçons
Notez le déroulé, l’heure, les actions menées. Cette trace sert de preuve (assurance, conformité) et d’apprentissage : qu’est‑ce qui a permis le clic ? Faut‑il renforcer le filtrage, la formation, le MFA ?
Signaux à surveiller pour détecter tôt
| Signal | Ce qu’il peut indiquer |
|---|---|
| Connexion depuis un pays inhabituel | Compte repris par un tiers |
| Nouvelle règle de transfert de courriels | Exfiltration / dissimulation en cours |
| Méthode MFA ajoutée récemment | Tentative de persistance de l’attaquant |
| Envois massifs depuis la boîte | Propagation de l’hameçonnage |
Mitigation : réduire la probabilité et l’impact
- MFA partout : rend un mot de passe volé largement inutile.
- Alertes sur les connexions à risque et sur la création de règles de transfert.
- Procédure écrite connue de l’équipe TI, testée au moins une fois.
- Sauvegardes à jour, au cas où l’incident dégénère.
À retenir
Un compte compromis n’est pas une catastrophe si la réponse est rapide et méthodique. Retenez l’ordre : isoler → réinitialiser → révoquer sessions et MFA → nettoyer les règles → chercher la propagation → documenter. Et surtout, écrivez ce plan maintenant, à froid : le jour de l’incident, vous n’aurez qu’à l’exécuter.
Vous voulez un plan de réponse écrit, testé et adapté à votre organisation — avec les bons réflexes et les bons outils ? Parlez à WeITSM.


