En direct
SécuritéCybersécurité : des dispositifs publics gratuits pour vous accompagner - TV83· il y a 4 heuresSécuritéPlusieurs plateformes Microsoft ont rencontré des problèmes, mais la société a nié la possibilité d'une cyberattaque. - Vietnam.vn· il y a 4 heuresSécuritéCrise dans les aéroports | Vols suspendus: la cyberattaque exclue pour l'instant, l'IA en cause? - 98.5 Montréal· il y a 3 heuresSécuritéLa Maison Blanche veut renforcer la cybersécurité face à l’IA - Brief IA· il y a 3 heuresSécuritéRenforcer les défenses en matière de cybersécurité à l'ère des menaces liées à l'IA. - Vietnam.vn· il y a 3 heuresSécuritéSuspension des vols aux États-Unis : pas de cyberattaque ni de lien avec la panne de Microsoft (ministre américain) - TradingView· il y a 3 heuresSécuritéCyberattaque iranienne : comment riposter - Libre Journal· il y a 2 heuresSécuritéMicrosoft, perturbations dans le monde entier : l’entreprise exclut toute cyberattaque - LaPresse News· il y a 2 heuresSécuritéPanne mondiale Microsoft: la firme présente ses excuses et écarte la piste d'une cyberattaque - RFI· il y a 3 heuresSécuritéEntre Bièvre et Rhône : les serveurs de l’intercommunalité pillés par des hackers après une cyberattaque - Cyberattaque.org· il y a 4 heuresSécuritéProjet de loi résilience : comment la France veut rattraper son retard en cybersécurité - France 24· il y a 4 heuresSécuritéGrand Est Automobiles : plus de 2 500 fiches clients diffusées avec leurs plaques d’immatriculation et adresses - Cyberattaque.org· il y a 4 heuresSécuritéPanne mondiale chez Microsoft : « Un problème technique et non pas une cyberattaque » - Le Soir· il y a 5 heuresSécuritéCyberattaque contre Entre Bièvre et Rhône, les données de milliers d'habitants divulguées - FrenchBreaches· il y a 5 heuresSécuritéCybersécurité : des dispositifs publics gratuits pour vous accompagner - TV83· il y a 4 heuresSécuritéPlusieurs plateformes Microsoft ont rencontré des problèmes, mais la société a nié la possibilité d'une cyberattaque. - Vietnam.vn· il y a 4 heuresSécuritéCrise dans les aéroports | Vols suspendus: la cyberattaque exclue pour l'instant, l'IA en cause? - 98.5 Montréal· il y a 3 heuresSécuritéLa Maison Blanche veut renforcer la cybersécurité face à l’IA - Brief IA· il y a 3 heuresSécuritéRenforcer les défenses en matière de cybersécurité à l'ère des menaces liées à l'IA. - Vietnam.vn· il y a 3 heuresSécuritéSuspension des vols aux États-Unis : pas de cyberattaque ni de lien avec la panne de Microsoft (ministre américain) - TradingView· il y a 3 heuresSécuritéCyberattaque iranienne : comment riposter - Libre Journal· il y a 2 heuresSécuritéMicrosoft, perturbations dans le monde entier : l’entreprise exclut toute cyberattaque - LaPresse News· il y a 2 heuresSécuritéPanne mondiale Microsoft: la firme présente ses excuses et écarte la piste d'une cyberattaque - RFI· il y a 3 heuresSécuritéEntre Bièvre et Rhône : les serveurs de l’intercommunalité pillés par des hackers après une cyberattaque - Cyberattaque.org· il y a 4 heuresSécuritéProjet de loi résilience : comment la France veut rattraper son retard en cybersécurité - France 24· il y a 4 heuresSécuritéGrand Est Automobiles : plus de 2 500 fiches clients diffusées avec leurs plaques d’immatriculation et adresses - Cyberattaque.org· il y a 4 heuresSécuritéPanne mondiale chez Microsoft : « Un problème technique et non pas une cyberattaque » - Le Soir· il y a 5 heuresSécuritéCyberattaque contre Entre Bièvre et Rhône, les données de milliers d'habitants divulguées - FrenchBreaches· il y a 5 heures
Cloud & infrastructure Veille Cyber & IA • PME Québec

Sauvegarde 3-2-1 : la règle qui protège votre PME d’un sinistre

La règle 3-2-1 expliquée : 3 copies, 2 supports, 1 hors site, une copie immuable contre les rançongiciels, et le test de restauration indispensable.

Sauvegarde 3-2-1 : la règle qui protège votre PME d’un sinistre
PROTECTION FLUX IA ACTIF WEITSM // CLOUD & INFRASTRUCTURE

Points clés à retenir (TL;DR)

Synthèse exécutive
  • La règle 3‑2‑1 est le minimum vital : 3 copies de vos données, sur 2 supports différents, dont 1 hors site.
  • Une sauvegarde qu'on n'a jamais testée n'est pas une sauvegarde : c'est une supposition. Le test de restauration est la seule preuve.
  • Contre les rançongiciels, il faut au moins une copie immuable ou déconnectée, que même un administrateur compromis ne peut effacer.
  • Fixez deux objectifs chiffrés : combien de données vous acceptez de perdre (RPO) et en combien de temps vous devez repartir (RTO).
  • Synchronisation n'est pas sauvegarde : un fichier chiffré ou supprimé se propage à toutes les copies synchronisées.
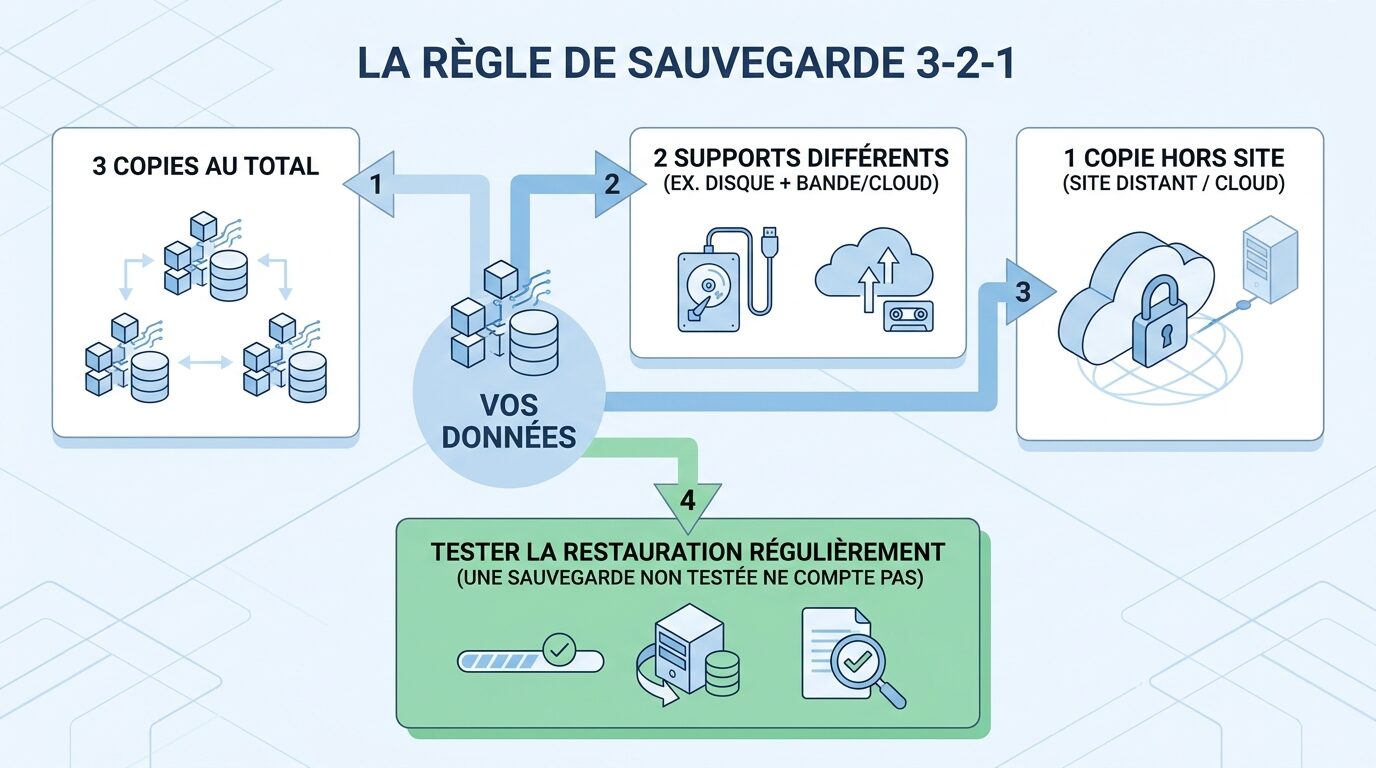
Schéma de l’article
La règle 3-2-1 : 3 copies, 2 supports différents, 1 copie hors site, et un test de restauration.

Contexte : « on est sauvegardés »… vraiment ?

La plupart des PME croient être sauvegardées — jusqu’au jour où elles doivent restaurer. Entre le disque qui lâche, la fausse manipulation, le vol d’ordinateur et surtout le rançongiciel, les occasions de tout perdre ne manquent pas. La bonne nouvelle : une stratégie solide tient en une règle simple, la 3‑2‑1, et quelques réflexes de discipline.

Comment ça marche : la règle 3‑2‑1

Derrière ces trois chiffres, une idée : ne jamais mettre tous vos œufs au même endroit.

  • 3 copies : vos données de production + deux sauvegardes. Si une copie est corrompue, il en reste une autre.
  • 2 supports différents : par exemple un stockage local rapide et un stockage infonuagique. Un seul type de support partage un seul type de panne.
  • 1 copie hors site : à l’abri d’un incendie, d’un dégât d’eau ou d’un vol dans vos locaux. Le nuage joue souvent ce rôle.

Pourquoi le rançongiciel change les règles

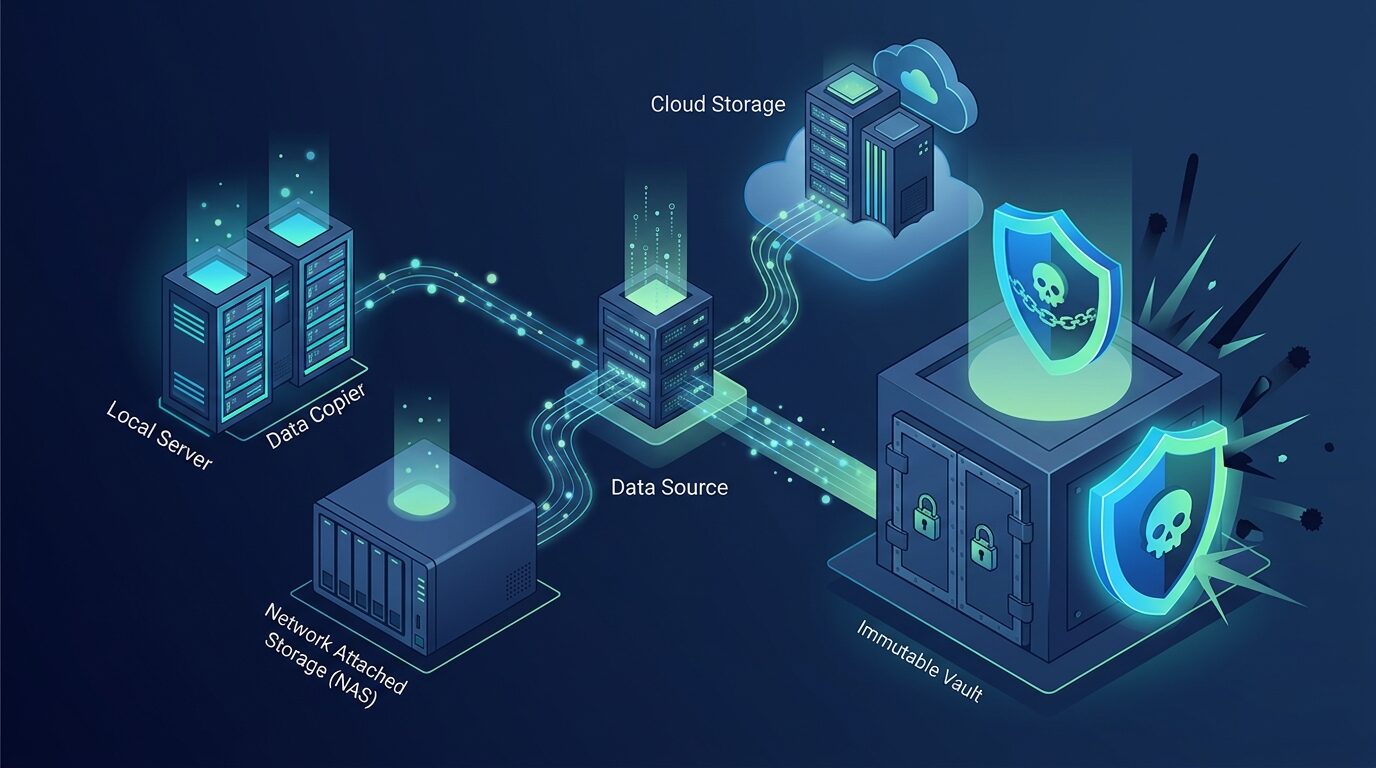
Les rançongiciels modernes cherchent activement vos sauvegardes pour les chiffrer ou les détruire avant de frapper. Une sauvegarde connectée en permanence, accessible avec les mêmes identifiants que le reste, ne vous protège pas. Il vous faut au moins une copie :

  • immuable : une fois écrite, impossible à modifier ou supprimer pendant une période définie ;
  • ou déconnectée (hors ligne), physiquement ou logiquement séparée du réseau.

Beaucoup étendent la règle en 3‑2‑1‑1‑0 : une copie immuable/hors ligne, et zéro erreur au test de restauration.

RPO et RTO : vos deux chiffres clés

Avant de choisir un outil, répondez à deux questions avec la direction :

Objectif Question Ce qu’il détermine
RPO (point de reprise) Quelle quantité de données puis‑je perdre ? (1 h ? 1 jour ?) La fréquence des sauvegardes
RTO (temps de reprise) En combien de temps l’activité doit‑elle reprendre ? Le type de solution (simple ou reprise rapide)

Un commerce qui facture en continu et un organisme qui travaille surtout le jour n’ont pas les mêmes besoins. Ces chiffres évitent de payer trop… ou pas assez.

Le piège de la synchronisation

Un dossier synchronisé dans le nuage est très pratique, mais ce n’est pas une sauvegarde. Si un fichier est chiffré par un rançongiciel ou supprimé par erreur, la modification se réplique instantanément partout. Une vraie sauvegarde conserve des versions antérieures et un historique auxquels on peut revenir.

Tester, encore et toujours

C’est l’étape que presque tout le monde saute — et la seule qui compte vraiment. Planifiez des tests de restauration réguliers : restaurez un fichier, puis un dossier, puis un système complet. Vous validez que les copies sont lisibles, que la procédure fonctionne et que votre RTO est réaliste. Un test réussi transforme l’angoisse d’un sinistre en simple incident maîtrisé.

À retenir

Listez vos données réellement critiques, vérifiez qu’elles respectent la 3‑2‑1 avec une copie immuable, fixez vos RPO/RTO avec la direction, puis inscrivez un test de restauration au calendrier. Rien de tout cela n’est coûteux ; tout est une question de méthode et de régularité.

Envie d’une stratégie de sauvegarde à l’épreuve des rançongiciels, testée et documentée ? Parlez à WeITSM.
Accompagnement Cybersécurité & ITSM Québec

Besoin d'aide pour sécuriser votre PME ? Parlez à WeITSM

Audit de vos assistants d'IA (Copilot, ChatGPT Enterprise, agents CRM), mise en conformité Loi 25 et configuration des contrôles de moindre privilège en 48 heures.

Scroll to Top