Points clés à retenir (TL;DR)
Synthèse exécutive- Le VPN chiffre la connexion entre l'appareil distant et le réseau de l'organisation : indispensable dès qu'on travaille hors du bureau.
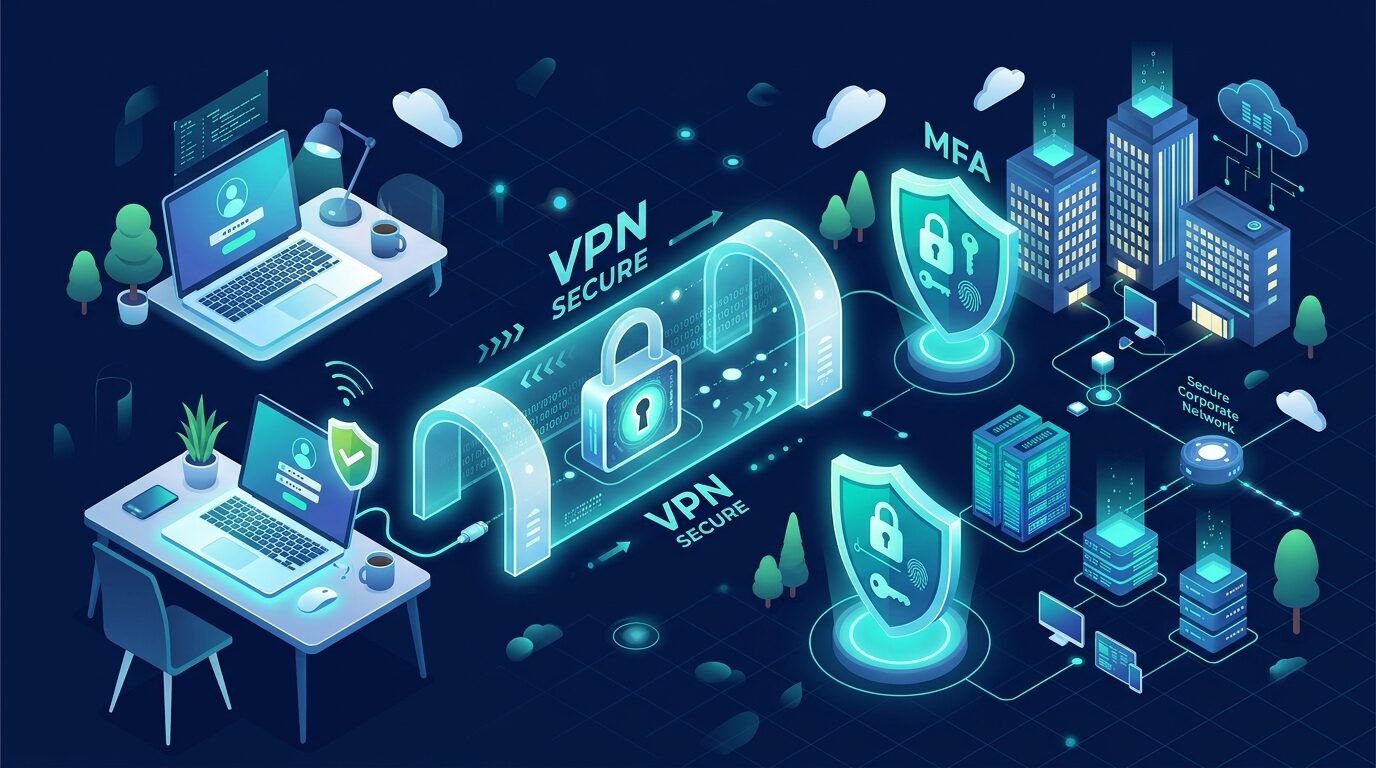
- Un VPN n'est sûr que s'il est couplé au MFA : sans seconde preuve, un mot de passe volé ouvre tout le réseau.
- Privilégiez l'accès par application ou un tunnel scindé maîtrisé plutôt qu'un accès réseau total.
- Appliquez le moindre privilège : chaque personne n'atteint que les ressources dont elle a besoin.
- Un poste compromis à la maison devient une porte d'entrée : l'appareil qui se connecte doit être à jour et protégé.
Contexte : la frontière de sécurité a quitté le bureau
Le télétravail est devenu normal, mais il déplace la frontière de sécurité hors des murs de l’entreprise. Le VPN (réseau privé virtuel) reste l’outil de base pour accéder aux ressources internes en sécurité — à condition de le configurer correctement. Mal réglé, il peut au contraire offrir à un attaquant un accès large et discret. Voici les principes à respecter, côté organisation comme côté employé.
Comment ça marche : à quoi sert vraiment un VPN
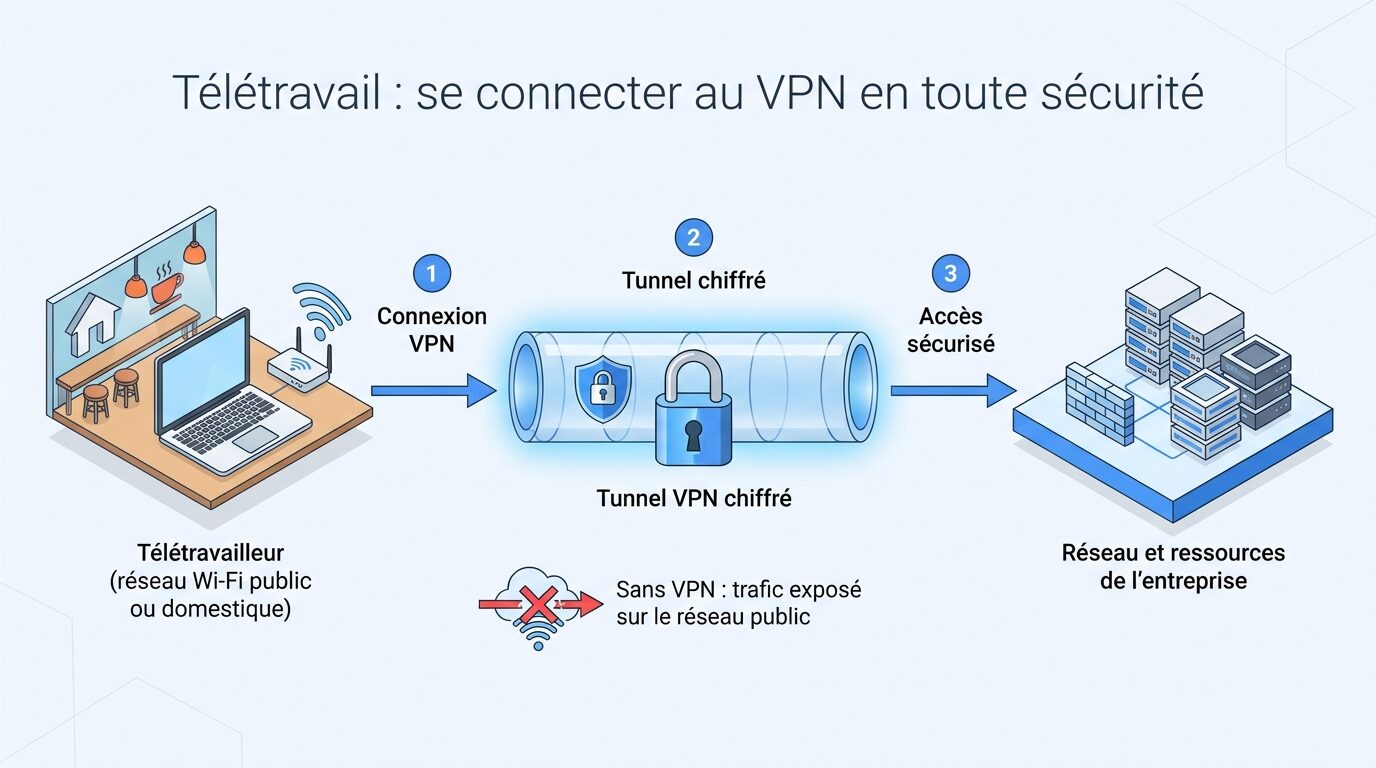
Le VPN crée un tunnel chiffré entre l’appareil distant et le réseau de l’organisation. Sur un wifi public ou domestique, il empêche l’interception des échanges et authentifie l’accès. Mais il ne rend pas l’appareil magiquement sûr : il transporte aussi ce qui s’y trouve. D’où l’importance des réglages qui suivent.
Le VPN seul ne suffit pas : ajoutez le MFA
Un identifiant VPN volé, c’est un pied dans la porte du réseau interne. Le MFA sur la connexion VPN est donc non négociable : il transforme un mot de passe compromis en simple tentative avortée. C’est le premier réglage à faire côté organisation.
Limiter ce à quoi on accède
| Approche | Principe | Bénéfice |
|---|---|---|
| Moindre privilège | Des groupes d’accès restreints par rôle | Chaque rôle n’atteint que ses serveurs/applications |
| Accès par application | On expose un service précis, pas tout le réseau | Surface d’attaque réduite |
| Tunnel scindé maîtrisé | Seul le trafic vers l’organisation passe par le tunnel | Moins de charge, à encadrer par des règles claires |
Côté employé : les bons réflexes
- Gardez l’appareil à jour (système et client VPN) et protégé par un antivirus.
- Connectez‑vous au VPN avant d’accéder aux ressources internes, et déconnectez‑vous en fin de journée.
- N’approuvez le MFA que pour vos connexions, jamais une demande surprise.
- Évitez les réseaux wifi inconnus pour des tâches sensibles, même avec VPN.
Détecter les abus
Surveillez quelques signaux côté organisation : connexions depuis des pays sans activité légitime, horaires inhabituels, un même compte connecté depuis deux endroits éloignés en même temps, ou un volume de données sortant anormal. Ces indices révèlent souvent un identifiant VPN détourné avant que les dégâts ne surviennent.
À retenir
Un bon accès distant repose sur trois piliers : MFA obligatoire, moindre privilège (groupes d’accès restreints, accès par application), et postes tenus à jour. Avec ces réglages, le télétravail devient aussi sûr que le travail au bureau — sans alourdir le quotidien des équipes.
Vous voulez un accès distant sécurisé — VPN avec MFA, groupes d’accès au moindre privilège, postes conformes ? Parlez à WeITSM.