Points clés à retenir (TL;DR)
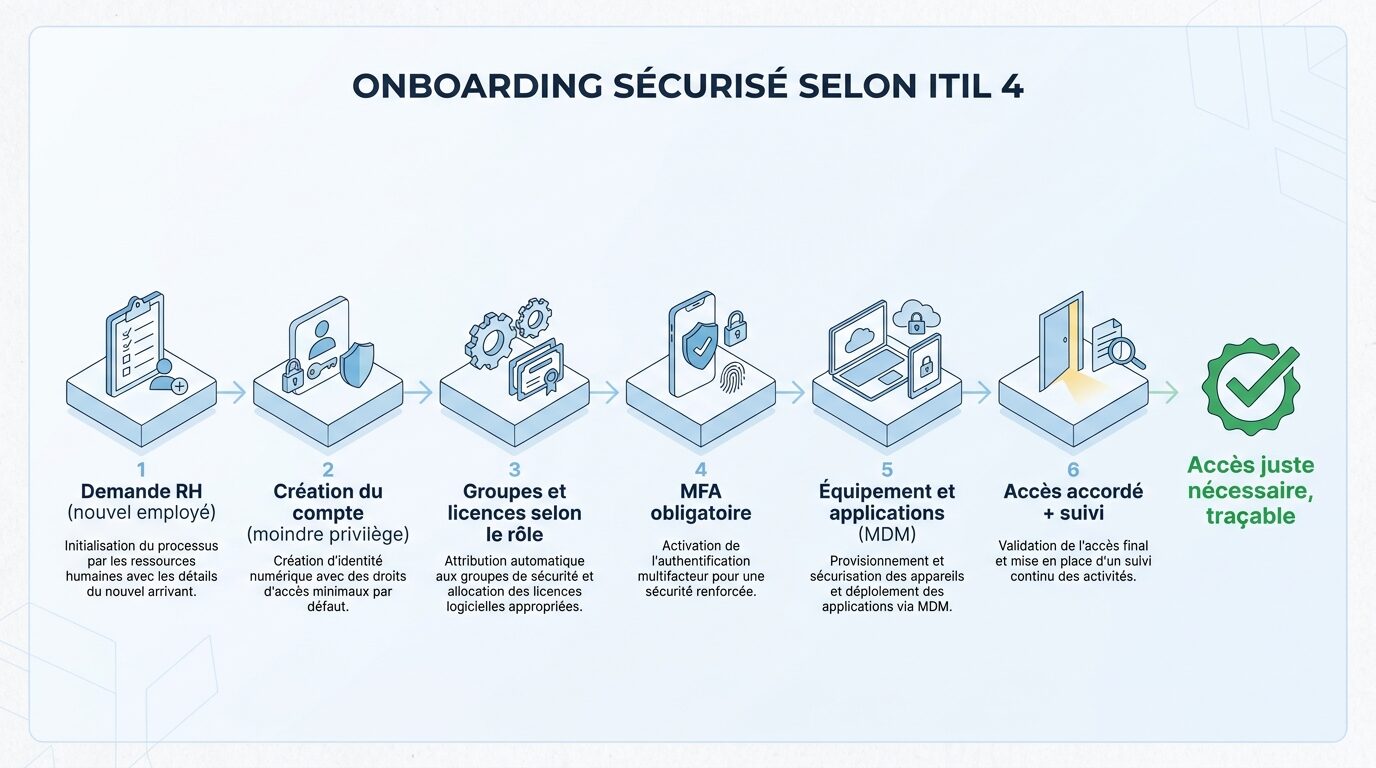
Synthèse exécutive- L'arrivée d'un employé est d'abord une demande de service standardisée au sens d'ITIL 4 (gestion des demandes de service, catalogue de services, gestion de la sécurité de l'information, gestion des actifs TI). Ce n'est pas une suite de courriels improvisés.
- Les comptes créés trop tôt, les mots de passe temporaires transmis par courriel et les droits copiés d'un collègue sont des conditions qu'un attaquant peut exploiter avec des comptes valides (T1078).
- Le nouvel employé est une cible de choix pour l'usurpation du soutien TI (T1656) et l'hameçonnage (T1566), car il ne connaît encore ni les procédures ni les interlocuteurs.
- Côté SOC, il faut corréler la date d'entrée officielle (source RH) avec les premières connexions, les enregistrements MFA et les élévations de privilèges.
- Les leviers principaux sont l'automatisation pilotée par le SIRH, le moindre privilège par rôle, une remise des identifiants hors bande et une surveillance renforcée pendant les 30 premiers jours.
Contexte
Dans une PME québécoise, l’arrivée d’un employé repose souvent sur quelques personnes : un gestionnaire qui écrit au soutien TI la veille de l’entrée, un technicien qui crée le compte en copiant celui d’un collègue, et un portable remis sans inventaire formel. Ce fonctionnement dépanne, mais il ne se répète pas d’une arrivée à l’autre et laisse peu de traces vérifiables.
ITIL 4 n’impose pas de « processus d’onboarding » clé en main. Le cadre propose des principes directeurs (privilégier la valeur, commencer là où vous êtes, progresser par itérations, collaborer et promouvoir la visibilité, penser et travailler de façon holistique, opter pour la simplicité et l’aspect pratique, optimiser et automatiser) et des pratiques que l’on combine dans la chaîne de valeur des services. Pour une arrivée, les pratiques les plus utiles sont la gestion des demandes de service, la gestion du catalogue de services, la gestion de la sécurité de l’information (qui couvre la gestion des accès), la gestion des actifs TI, l’habilitation des changements pour les accès sensibles, ainsi que la gestion des talents et du personnel, qui fait le lien avec les RH.
L’enjeu est aussi sécuritaire. Une identité neuve, encore sans historique comportemental, est difficile à distinguer d’un usage frauduleux. La Loi 25 oblige par ailleurs les entreprises québécoises à protéger les renseignements personnels : un compte attribué trop largement dès le premier jour peut exposer des données RH ou clients sans aucune nécessité.
Comment ça fonctionne
Le scénario suivant est illustratif. Il montre comment un attaquant pourrait profiter d’une arrivée mal encadrée.
- Repérage : l’attaquant surveillerait les annonces d’embauche et les profils professionnels publics pour identifier une personne qui commence bientôt et deviner le format des adresses courriel (T1593 Search Open Websites/Domains, T1589.002 Email Addresses).
- Compte dormant : le compte du futur employé serait créé deux semaines avant son entrée, avec un mot de passe temporaire prévisible (par exemple, saison et année) et sans MFA enregistrée.
- Accès initial : par pulvérisation de mots de passe (T1110.003), l’attaquant obtiendrait l’accès à ce compte encore inutilisé, puis l’exploiterait comme compte valide (T1078.004 pour un compte infonuagique).
- Persistance : il enregistrerait sa propre méthode MFA ou son propre appareil avant le vrai titulaire (T1098.005 Device Registration). Quand le nouvel employé arriverait, un « problème de MFA » serait probablement réglé par une réinitialisation, sans que personne ne voie l’appareil ajouté.
- Ingénierie sociale : en parallèle, l’attaquant pourrait se faire passer pour le soutien TI auprès du nouvel employé (T1656 Impersonation, T1566.004 Spearphishing Voice) afin de lui faire approuver une notification MFA (T1621) ou installer un outil d’accès à distance.
- Exploitation : grâce aux droits copiés d’un collègue, trop larges, il énumérerait les comptes (T1087), consulterait SharePoint ou les partages (T1213) et lancerait un hameçonnage interne depuis une boîte légitime (T1534).
Une variante est documentée publiquement par plusieurs autorités, dont le FBI : de faux candidats, souvent en télétravail, se font embaucher sous une identité empruntée et reçoivent légitimement leurs accès. Dans ce cas, le processus d’arrivée lui-même sert de vecteur. La vérification d’identité fait donc partie de la sécurité.
Pourquoi ça passe / signaux
- Absence de référence : un compte neuf n’a pas d’historique, donc les outils d’analyse comportementale n’ont rien à comparer.
- Activité attendue : beaucoup de connexions, de nouveaux appareils et de demandes d’accès sont normaux la première semaine. L’anomalie se noie dans le bruit.
- Permissions copiées : le modèle « faire comme Julie » transfère des années d’accès accumulés vers une personne qui n’en a pas besoin.
- Canaux non authentifiés : l’employé ne connaît pas encore le numéro du soutien TI ni le style de ses communications, et accepte donc plus facilement une demande inhabituelle.
- Décalage RH–TI : une date d’entrée reportée ou une embauche annulée n’est pas toujours transmise au soutien TI, et le compte reste actif sans titulaire.
Détection
La logique de corrélation consiste à croiser les données RH (date d’entrée, poste, gestionnaire) avec la télémétrie d’identité et des postes de travail. Selon vos outils (Entra ID, Active Directory, EDR, SIEM), les signaux à suivre sont les suivants :
Avant la date d’entrée
- Toute connexion réussie ou tentative d’authentification sur un compte dont la date d’entrée RH n’est pas encore atteinte.
- Enregistrement d’une méthode MFA ou d’un appareil avant la remise officielle des identifiants.
- Échecs répétés depuis plusieurs comptes récemment créés, ce qui évoque une pulvérisation de mots de passe.
Pendant les 30 premiers jours
- Connexion depuis un pays, un ASN ou un fournisseur VPN incohérent avec le lieu de travail déclaré, ou déplacement géographique impossible.
- Plusieurs méthodes MFA ajoutées, ou une réinitialisation MFA suivie d’un nouvel appareil inconnu.
- Ajout du compte à des groupes privilégiés, ou modification de politiques d’accès sans ticket de changement associé.
- Accès massif à des bibliothèques documentaires ou à des partages hors du périmètre du rôle.
- Création de règles de boîte de réception (transfert externe, suppression automatique), un indicateur fréquent de compromission de messagerie (T1564.008).
- Installation d’outils d’administration à distance non approuvés sur le poste fourni.
Une règle simple et efficace consiste à rehausser le niveau de sévérité des alertes visant tout compte de moins de 30 jours. Un écart sans gravité sur un compte établi devient prioritaire sur un compte neuf.
Mitigation
| Domaine | Recommandation | Pratique ITIL 4 |
|---|---|---|
| Déclenchement | Déclencher la demande de service depuis le SIRH ou un formulaire RH validé, jamais depuis un simple courriel. | Gestion des demandes de service |
| Standardisation | Définir dans le catalogue des profils d’accès par rôle, avec un modèle de demande et des tâches enfants (compte, licences, poste, accès applicatifs). | Gestion du catalogue de services |
| Moindre privilège | Interdire la copie de compte. Les accès sensibles passent par une approbation du propriétaire de la donnée. | Gestion de la sécurité de l’information, habilitation des changements |
| Calendrier | Créer le compte désactivé et l’activer automatiquement le matin du premier jour. | Optimiser et automatiser |
| Identifiants | Utiliser un passe d’accès temporaire à usage unique remis en personne ou par un canal vérifié, puis l’enregistrement MFA résistant à l’hameçonnage (FIDO2, Windows Hello) en présence du soutien TI. | Gestion de la sécurité de l’information |
| Identité | Vérifier l’identité en vidéo ou en personne avant la remise des accès, surtout pour les postes en télétravail. | Gestion des talents et du personnel |
| Actifs | Associer le numéro de série du poste à l’employé dans la CMDB, avec un poste déjà enrôlé et chiffré. | Gestion des actifs TI |
| Sensibilisation | Le premier jour, expliquer comment le soutien TI contacte les employés et ce qu’il ne demandera jamais, présenter le canal de signalement et organiser une simulation d’hameçonnage dans le premier mois. | Gestion des relations, centre de services |
| Revue | Revoir les accès à 30 jours avec le gestionnaire, puis désactiver les comptes jamais utilisés ou liés à une embauche annulée. | Amélioration continue |
Indicateurs (exemples illustratifs)
Les valeurs ci-dessous sont entièrement fictives. Elles servent uniquement à illustrer les règles de détection et ne correspondent à aucun incident réel.
| Type | Valeur fictive | Interprétation possible |
|---|---|---|
| Compte | nouvel.employe@example.com | Connexion réussie trois jours avant la date d’entrée RH |
| Adresse IP | 192.0.2.45 | Source de connexion hors de la région déclarée |
| Domaine | support-ti-accueil.test | Domaine d’imitation utilisé pour un faux courriel du soutien TI |
| Événement | Ajout de méthode MFA (application d’authentification) | Enregistrée avant la remise officielle des identifiants |
| Règle de messagerie | Transfert vers archive@example.org | Règle de transfert externe créée la première semaine |
À retenir
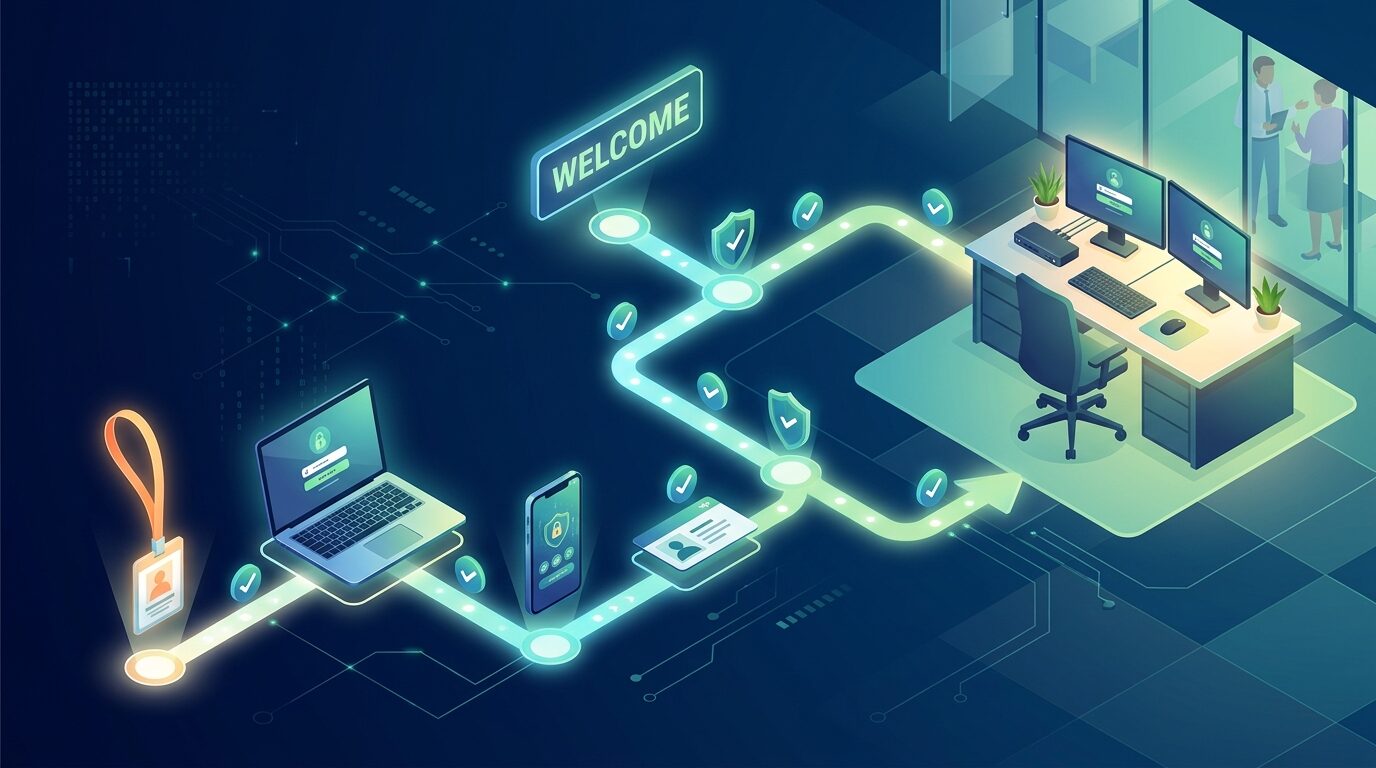
Une arrivée bien gérée suit les pratiques ITIL 4 : une demande de service déclenchée par les RH, des profils d’accès standardisés, une activation au bon moment, des identifiants remis par un canal sûr et une revue à 30 jours. Côté SOC, le compte neuf doit être traité comme une identité à surveiller de près, en corrélant les données RH avec la télémétrie d’identité. Pour commencer, faites l’inventaire des comptes actifs jamais utilisés et ajoutez une règle d’alerte sur les connexions qui précèdent la date d’entrée.
Si vous souhaitez structurer votre processus d’arrivée et de départ dans votre ITSM, ou renforcer la surveillance des identités, l’équipe WeITSM peut évaluer votre situation actuelle et vous proposer une feuille de route adaptée à votre PME.