Points clés à retenir (TL;DR)
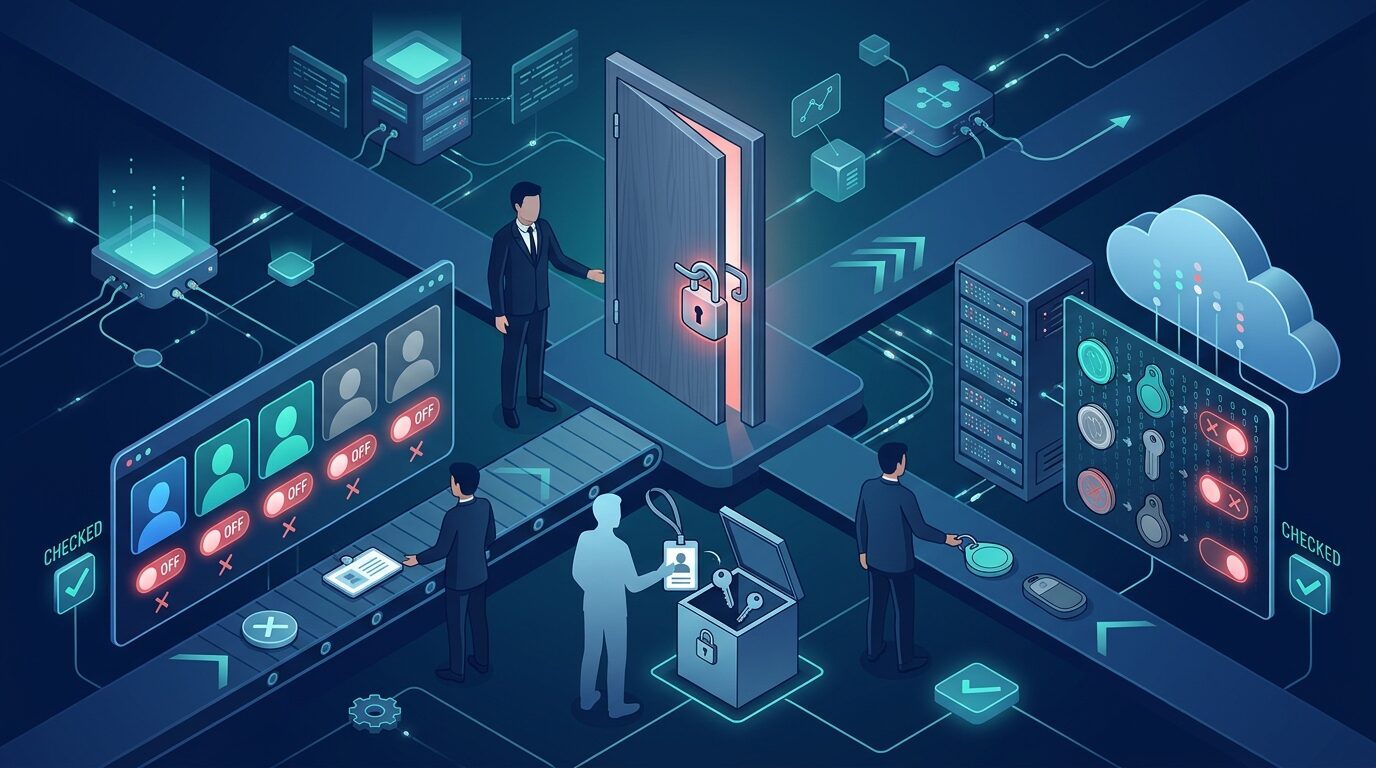
Synthèse exécutive- Le départ d'un employé est un risque de sécurité autant qu'une formalité RH : un accès oublié, c'est une porte laissée ouverte parfois des mois.
- La règle d'or : couper les accès au bon moment — souvent à la minute du départ, pas « quand on aura le temps ».
- Désactiver vaut mieux que supprimer dans l'immédiat : on bloque l'accès tout en conservant données et courriels le temps nécessaire.
- N'oubliez pas les accès invisibles : applications infonuagiques, accès distants, comptes partagés, jetons et clés, matériel.
- Une checklist standardisée et un déclencheur clair (l'avis RH) évitent les oublis et les décisions au cas par cas.
Contexte : l’angle mort de la sécurité
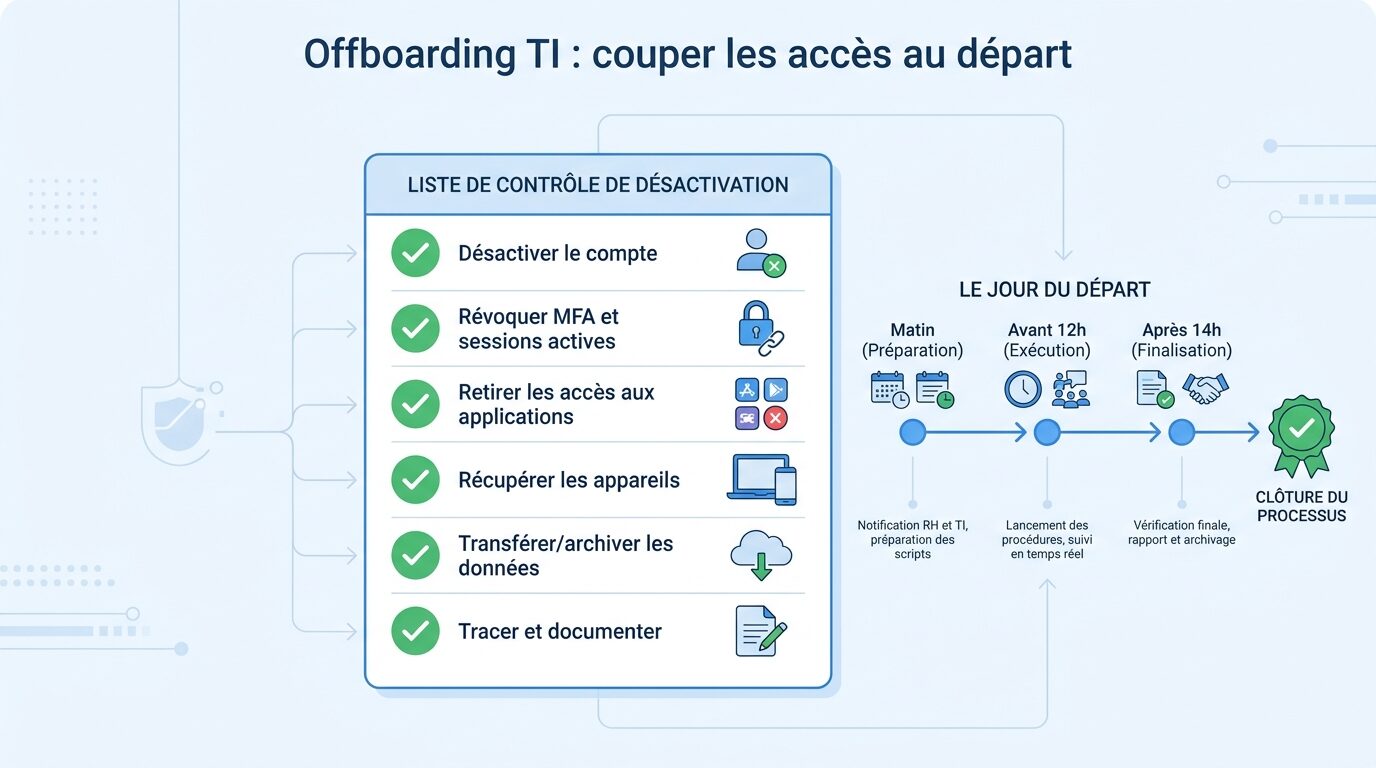
On prépare souvent avec soin l’arrivée d’un employé ; son départ, beaucoup moins. Pourtant, c’est là que se créent les plus gros angles morts : d’anciens comptes toujours actifs, des accès distants jamais révoqués, des fichiers partagés avec une adresse qui n’existe plus. Chacun est une porte d’entrée potentielle. Voici une checklist TI de départ (offboarding) claire, à adapter à votre organisation.
Le bon déclencheur et le bon moment
Le pire ennemi de l’offboarding, c’est l’improvisation. Deux principes :
- Un déclencheur unique : l’avis officiel des RH lance le processus. Pas de bouche‑à‑oreille, pas de « je pensais que quelqu’un l’avait fait ».
- Le bon timing : pour un départ sensible ou involontaire, les accès se coupent au moment précis de l’annonce. Pour un départ planifié, à la fin du dernier jour.
Désactiver d’abord, supprimer ensuite
Réflexe à adopter : on désactive le compte immédiatement (plus personne ne peut s’en servir), mais on ne le supprime pas tout de suite. On conserve ainsi la boîte courriel, les fichiers et l’historique le temps de les transférer ou de répondre à une demande. La suppression définitive vient plus tard, selon votre politique de rétention.
La checklist des accès à couper
Au‑delà du compte principal, ce sont les accès secondaires qu’on oublie. Passez‑les en revue systématiquement :
| Accès | Action |
|---|---|
| Compte principal | Désactivation, réinitialisation du mot de passe, révocation des sessions et du MFA |
| Messagerie | Redirection vers le gestionnaire, réponse automatique, puis conversion en boîte partagée si besoin |
| Applications infonuagiques | Retrait de l’accès sur chaque service métier (comptabilité, CRM, outils de projet…) |
| Accès distants | VPN, bureau à distance, outils de télégestion — les plus dangereux s’ils subsistent |
| Comptes partagés | Changer le mot de passe commun que la personne connaissait |
| Jetons et clés | Clés d’API, accès programmatiques, certificats au nom de la personne |
| Matériel | Récupération de l’ordinateur, du téléphone, des badges ; effacement sécurisé avant réattribution |
Ne pas perdre le savoir ni les données
Un départ, c’est aussi un risque de perte de connaissance. Avant de couper :
- Transférez la propriété des fichiers et dossiers partagés vers le gestionnaire ou un successeur.
- Récupérez ce qui est propre au compte : automatisations, règles de messagerie, documents stockés localement.
- Documentez les tâches et accès que la personne gérait seule, pour éviter le trou noir.
Tracer et vérifier
Chaque étape réalisée se coche et se date. Cette trace prouve, en cas d’incident ou d’audit, que les accès ont bien été coupés, et aide à repérer les oublis. Une vérification à J+7 — « reste‑t‑il un accès actif au nom de cette personne ? » — attrape ce qui a pu passer entre les mailles.
À retenir
Standardisez : une checklist unique, un responsable désigné, un délai cible. L’offboarding devient alors une opération de dix minutes, fiable et traçable, au lieu d’une source d’angles morts. C’est l’un des gestes de sécurité les plus rentables qui soient.
Vous voulez une procédure d’arrivée et de départ propre, outillée et sans oubli ? Parlez à WeITSM.