Points clés à retenir (TL;DR)
Synthèse exécutive- On ne protège pas ce qu'on ne connaît pas : un inventaire IT à jour est le socle de toute cybersécurité.
- Inventorier, c'est lister en continu le matériel (postes, serveurs, mobiles) et les logiciels installés.
- Un bon inventaire révèle les appareils inconnus et les logiciels obsolètes ou non autorisés — autant de failles potentielles.
- Il accélère les correctifs : quand une vulnérabilité sort, vous savez immédiatement qui est exposé.
- C'est aussi un outil de maîtrise des coûts et de conformité des licences.
Contexte : le radar que beaucoup n’ont pas
« Quels appareils sont connectés à notre réseau ? Quelles versions de logiciels tournent où ? » Beaucoup d’organisations ne savent pas répondre précisément. Pourtant, cette connaissance est le point de départ de la sécurité : un inventaire IT à jour n’est pas de la paperasse, c’est un radar. Sans lui, on protège à l’aveugle.
Comment ça marche : quoi inventorier
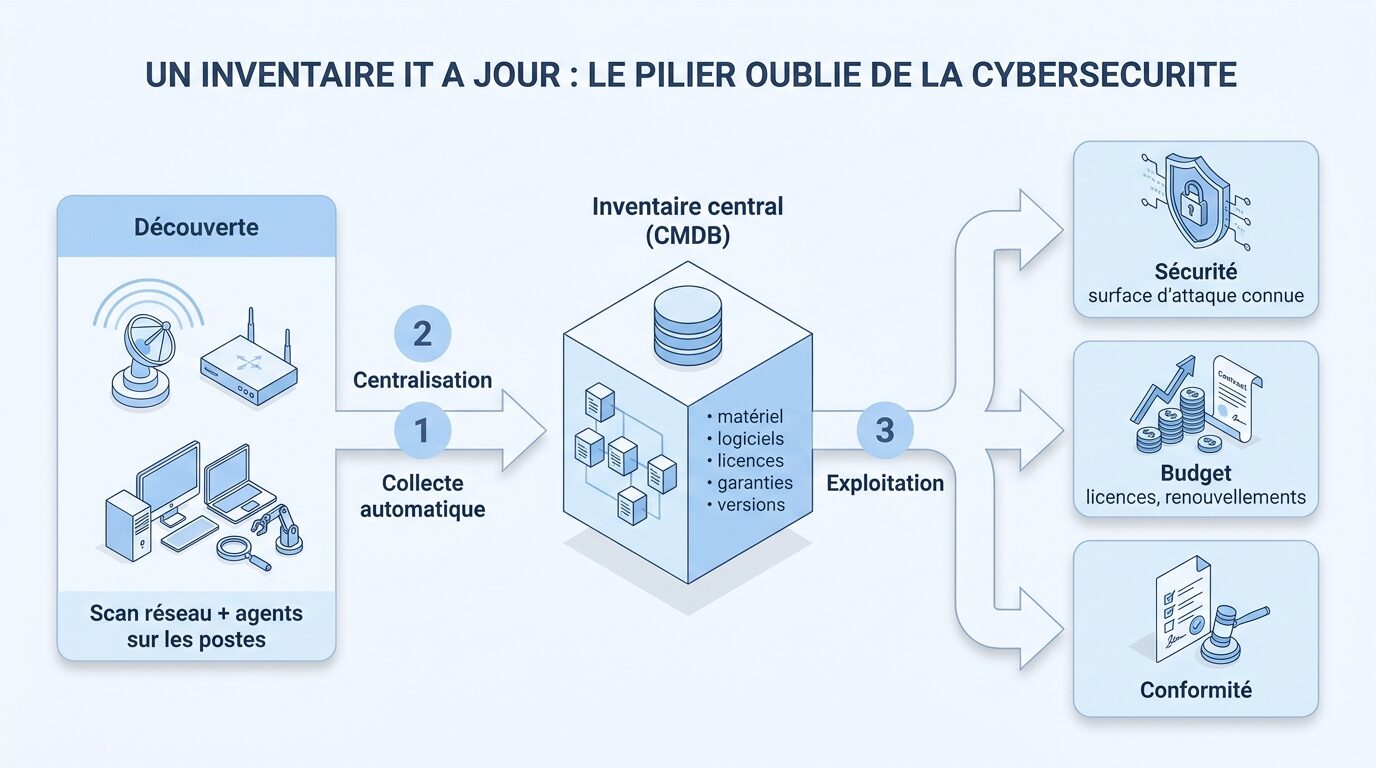
- Le matériel : postes, portables, serveurs, imprimantes, équipements réseau, mobiles — avec leur emplacement et leur état.
- Les logiciels : applications installées, versions, correctifs appliqués.
- Les comptes et accès rattachés, idéalement, pour relier chaque ressource à un responsable.
L’inventaire se tient en continu (de façon automatisée), pas une fois par an : un parc évolue chaque semaine.
Pourquoi c’est un pilier de sécurité
Un inventaire à jour met en lumière ce qui vous échappe : un appareil inconnu branché sur le réseau, un logiciel obsolète que plus personne ne met à jour, une version criblée de failles. Ce sont exactement les angles morts que cherchent les attaquants. Ce qui n’est pas inventorié n’est pas surveillé — et ce qui n’est pas surveillé finit par être exploité.
Le jour où une faille critique sort
| Sans inventaire | Avec inventaire à jour |
|---|---|
| Chasse au trésor stressante : « sommes‑nous concernés, et où ? » | Réponse en quelques minutes : liste des machines exposées |
| Correctifs appliqués au hasard | Priorisation ciblée des systèmes vulnérables |
| Risque d’oublier une machine | Couverture vérifiable |
Quand une vulnérabilité majeure est annoncée, la vitesse de réponse dépend directement de la qualité de votre inventaire.
Un bénéfice au‑delà de la sécurité
L’inventaire sert aussi à maîtriser les coûts (licences payées mais inutilisées, matériel à renouveler) et à prouver la conformité des licences en cas d’audit. Un seul effort, plusieurs retours — ce qui facilite d’ailleurs sa justification auprès de la direction.
Mettre en place : les bons réflexes
- Automatiser la collecte (agent ou balayage réseau) plutôt qu’un tableur tenu à la main.
- Définir un responsable par catégorie de ressources.
- Relier l’inventaire à la gestion des correctifs et des incidents.
À retenir
Un inventaire IT fiable et automatisé est le socle invisible de votre sécurité : il transforme « on verra » en « on sait ». Avant d’investir dans des outils de défense sophistiqués, assurez‑vous d’abord de savoir ce que vous avez à défendre.
Vous voulez un inventaire IT fiable, automatisé et mis à jour en continu ? Parlez à WeITSM.